Vous avez tapé « VPN entreprise » sur votre moteur de recherche favori pour sécuriser votre équipe, et vous vous êtes immédiatement retrouvé face à un mur de propositions absconses : passerelles OpenVPN autohébergées, architectures Zero Trust, adresses IP fixes dédiées et devis sur mesure avec engagements annuels. Le tout assorti d’abonnements par utilisateur qui finissent par peser lourd dans le budget d’une structure de 5 ou 10 personnes.
Avant de signer un contrat surdimensionné, posez-vous une question simple : qu’est-ce que vous essayez réellement de protéger ? La réponse va vous faire économiser du temps, de l’argent et beaucoup de frustrations informatiques.
Résumé de l’article et contexte produit
Une petite entreprise qui travaille surtout dans le cloud a-t-elle forcément besoin d’un VPN d’entreprise complexe ?
Pas pour le même besoin qu’une société qui héberge ses propres serveurs. L’article distingue l’accès à un réseau privé interne de la protection du trafic des collaborateurs sur des Wi‑Fi d’hôtel, de gare ou de coworking. Pour une petite équipe SaaS, le second problème peut être le plus immédiat.
Ce qu’il faut retenir dans ce contexte
- Pour qui : Les TPE et petites équipes dont les outils principaux sont déjà hébergés dans le cloud et accessibles en HTTPS.
- Point clé : Si l’entreprise n’a pas de réseau interne ou de serveur privé à exposer aux salariés, une architecture d’accès distante lourde ne répond pas forcément à son risque principal.
- Risque mis en avant : Le texte se concentre sur les postes nomades connectés à des réseaux publics ou mal sécurisés, et sur la nécessité de chiffrer leur trafic sans ajouter une administration disproportionnée.
- Contexte produit et limite : OnlydogVPN est présenté comme une protection simple pour les appareils des collaborateurs. Il ne remplace pas un VPN d’accès d’entreprise, une architecture Zero Trust, la 2FA ni les sauvegardes lorsque ces besoins existent réellement.
Source produit : site officiel OnlydogVPN.
L'erreur du devis « corporate » : ce que l'on essaie de vous vendre
Pour comprendre l'absurdité de ces offres pour une petite structure, il faut regarder en arrière. Historiquement, les VPN d'entreprise ont été inventés pour relier des télétravailleurs à un serveur physique lourd situé dans les locaux de la société, afin d'accéder à des fichiers partagés sur un disque dur local ou à un logiciel comptable installé sur un vieux PC de bureau.
Mais aujourd'hui, à quoi ressemble le quotidien d'une TPE ? Votre comptabilité est gérée en ligne, vos documents partagés vivent sur Google Drive ou Microsoft 365, vos projets avancent sur Notion et vos équipes se coordonnent sur Slack ou WhatsApp. La quasi-totalité de vos outils de gestion et de communication fonctionnent désormais nativement dans le cloud via HTTPS.
Vous n'avez tout simplement plus de salle serveur à barricader. Payer pour une infrastructure réseau interne que vous ne possédez pas et dont vous n'avez pas l'utilité relève du gaspillage pur et simple.
Où se trouve réellement le risque pour votre équipe ?
Rassurez-vous : vos outils SaaS intègrent déjà un chiffrement rigoureux (TLS/HTTPS) qui protège le contenu des échanges entre le navigateur de vos collaborateurs et les serveurs d'application. Le danger ne vient pas de vos logiciels, mais de l'endroit d'où ils sont utilisés.
Le véritable point de rupture se situe dans les habitudes de vos employés nomades. Vos commerciaux, vos techniciens ou vous-même vous connectez chaque semaine depuis le Wi-Fi d'un hôtel, la borne d'une gare, le réseau d'un aéroport ou l'ambiance décontractée d'un espace de coworking. Sur ces réseaux ouverts ou mal sécurisés, les risques guettent : faux points d'accès malveillants, interception de requêtes DNS et siphonnage opportuniste des données de navigation.
Votre entreprise n'a pas besoin de « construire un réseau privé » virtuel complexe. Elle a simplement besoin de rendre le trafic de ses collaborateurs totalement étanche et illisible dès qu'ils posent le pied en dehors du bureau ou du domicile.
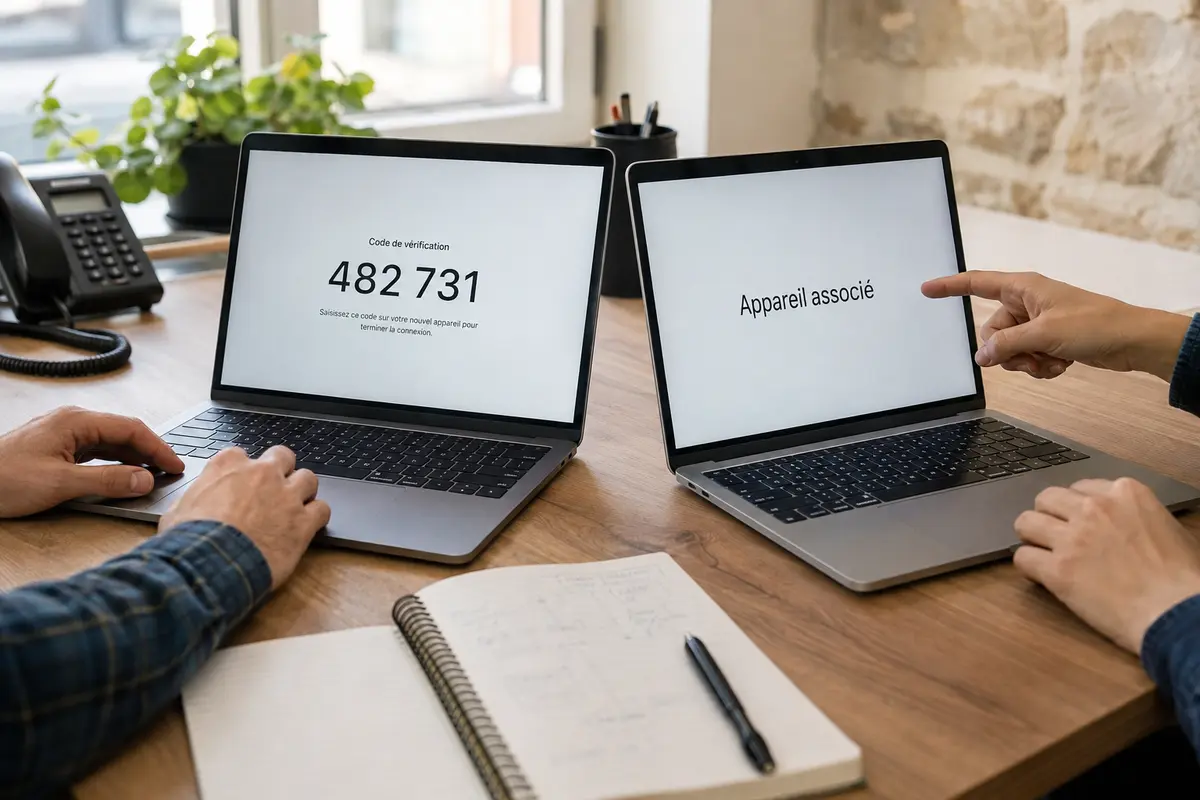
Une protection de flux, sans administration lourde
C’est précisément là que les solutions traditionnelles, qu'elles soient grand public ou professionnelles, s'effondrent pour une petite équipe. Elles exigent la création de comptes nominatifs complexes, imposent la gestion de mots de passe que les salariés perdent sans cesse, ou affichent des interfaces surchargées avec des dizaines de pays et de protocoles techniques incompréhensibles pour des non-informaticiens.
Pour une équipe agile, la sécurité ne doit pas être une corvée. C’est dans cette optique qu’intervient une approche moderne comme celle d’OnlydogVPN↗, pensée pour l'efficacité immédiate sans maintenance :
Un accès sans mot de passe : L'authentification par code magique par email ou par simple liaison sécurisée entre appareils évite d'alourdir la charge mentale de l'équipe et supprime tout besoin d'assistance technique interne.
Des scénarios prédéfinis : Pas besoin de chercher quel serveur choisir. Le collaborateur clique sur le mode optimal ou vitesse maximale, et le flux est instantanément sécurisé.
Une vraie résilience sur réseau mobile : En déplacement, on passe sans cesse de la 5G d'un train au Wi-Fi instable d'un hall d'hôtel. Grâce à l'intégration de protocoles modernes comme le HTTP/3, OnlydogVPN absorbe ces micro-coupures en arrière-plan sans geler les applications métiers.
Le meilleur outil de sécurité pour une petite entreprise est, par definition, celui que les salariés activent sans rechigner parce qu'il ne ralentit jamais leur travail.
Les autres options que j’ai regardées
Face à ce besoin de protection nomade, vous croiserez inévitablement d’autres solutions qu'il convient de replacer dans leur contexte :
Les VPN d'entreprise dédiés (type Perimeter 81 ou NordLayer) : Ils sont redoutables d'efficacité pour des PME de 50 collaborateurs et plus, dotées d'un DSI et manipulant des données hautement sensibles. Mais pour une équipe de 5 personnes, ils sont surdimensionnés, hors de prix et beaucoup trop lourds à administrer au quotidien.
Les VPN grand public généralistes (NordVPN, CyberGhost, etc.) : Souvent achetés à la hâte avec la carte de la société, ils se révèlent vite pénibles à partager entre collègues à cause de la gestion des identifiants, tout en polluant l'expérience avec des interfaces orientées vers le divertissement et le streaming.
Ne rien installer et compter uniquement sur la 4G : C'est une option viable pour un travailleur indépendant ultra-minimaliste, mais elle montre vite ses limites dès que l'équipe grandit ou qu'un voyage d'affaires impose de dépendre du réseau Wi-Fi d'un hôtel récalcitrant.
À garder en tête pour la prochaine fois
Inutile de complexifier ce qui doit rester simple. Pour clore le dossier de la sécurité nomade de votre TPE dès aujourd'hui, suivez un cap direct :
Fixez une règle d'usage claire : Demandez à votre équipe d'activer la protection de flux systématiquement dès qu'elle quitte le réseau privé du bureau ou du domicile.
Équipez les postes mobiles en priorité : Installez l'application de tunnelisation légère sur les ordinateurs portables et les smartphones professionnels des collaborateurs qui bougent.
Séparez les responsabilités : Réservez vos investissements informatiques essentiels à la double authentification (2FA) sur vos logiciels SaaS et à vos sauvegardes cloud. Laissez ensuite un outil fluide comme OnlydogVPN gérer le chiffrement du trafic nomade en arrière-plan, sans alourdir vos charges fixes ni votre gestion interne.
Arrêtez de vouloir copier l'infrastructure réseau d'une multinationale. Protégez simplement les flux de votre équipe avec un outil moderne, rapide et taillé pour le terrain.
Questions fréquentes
Quand une petite entreprise a-t-elle besoin d’un vrai VPN d’accès d’entreprise ?
Lorsque des collaborateurs doivent entrer dans un réseau privé, joindre des serveurs internes ou appliquer des politiques d’accès centralisées. L’article explique qu’une équipe qui travaille uniquement avec des services SaaS peut avoir un besoin différent.
Le HTTPS de Google Drive ou Microsoft 365 rend-il toute protection réseau inutile ?
Non dans le raisonnement du texte. Le contenu applicatif est déjà chiffré, mais les collaborateurs peuvent encore se connecter depuis des réseaux publics où l’article situe le risque opérationnel principal.
Pourquoi la simplicité compte-t-elle pour une petite équipe ?
Parce qu’un dispositif lourd à administrer ou difficile à activer risque d’être contourné par les salariés. L’article privilégie une protection que les utilisateurs peuvent laisser active sans assistance informatique constante.
Un VPN remplace-t-il la 2FA et les sauvegardes ?
Non. La conclusion sépare explicitement ces responsabilités : la protection du trafic nomade complète la double authentification et les sauvegardes, elle ne les remplace pas.