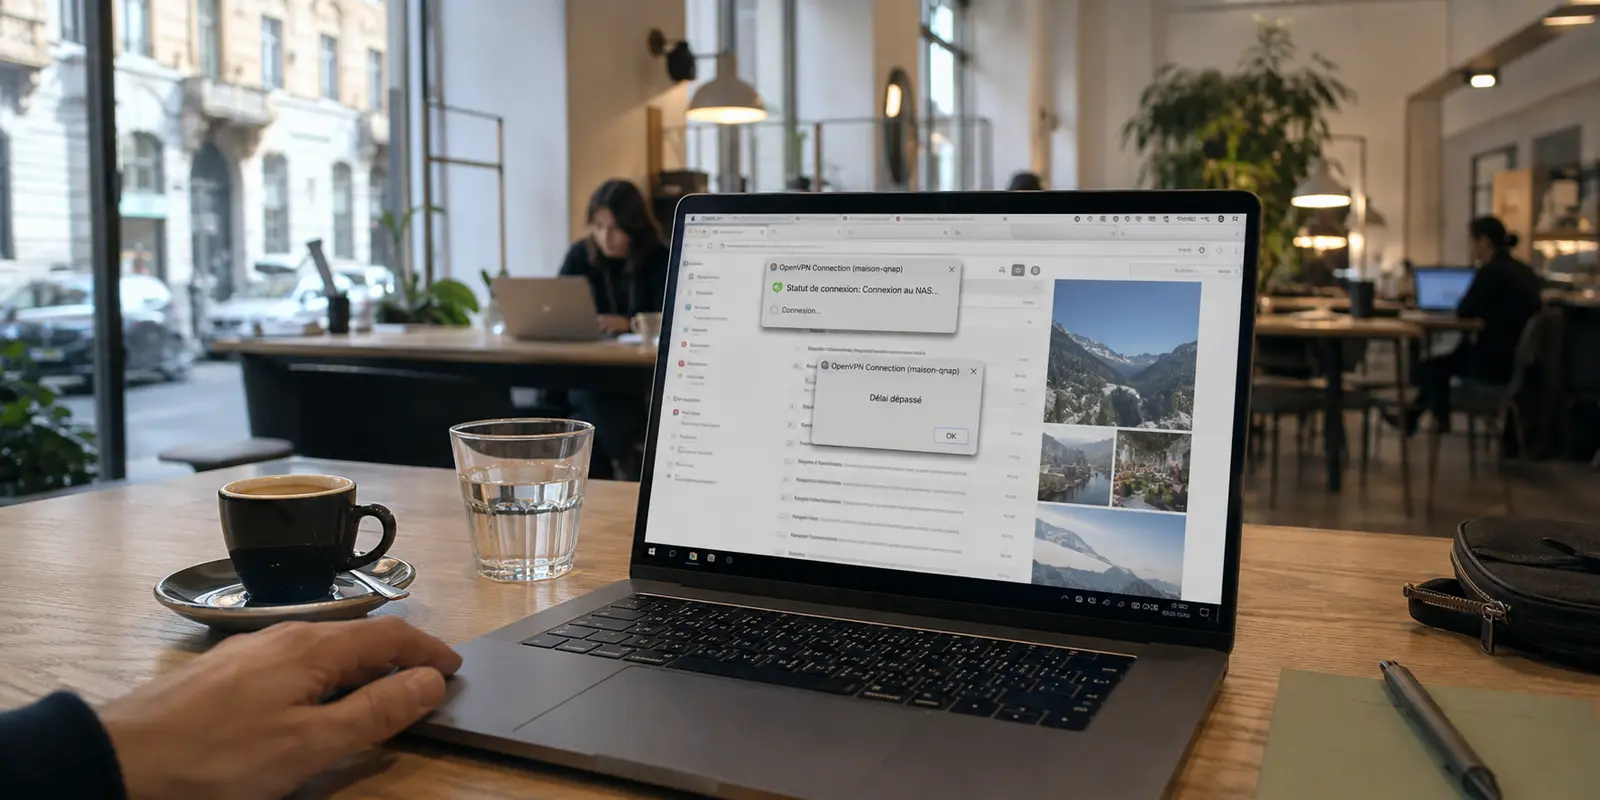
Vous venez d’investir dans un NAS Synology ou QNAP pour centraliser vos documents, vos sauvegardes professionnelles ou votre photothèque personnelle. Une fois le boîtier branché à votre box, l'objectif devient évident : pouvoir y accéder partout, depuis votre ordinateur portable en déplacement ou votre smartphone en voyage.
C’est là que le piège se referme. En cherchant comment « sécuriser » cette passerelle, vous tombez sur une recommandation récurrente : « installez un VPN sur votre NAS ». Convaincu de bien faire, vous souscrivez un service réputé, téléchargez un fichier de configuration OpenVPN dans l’interface de DSM ou QTS, et cliquez sur « Connecter ».
Quelques secondes plus tard, c’est la stupeur : impossible d'atteindre votre serveur depuis l'extérieur. Vos accès distants sont paralysés, vos sauvegardes automatiques échouent, et votre appareil semble s’être volatilisé d'Internet. Si cette mésaventure vous est familière, rassurez-vous : votre matériel n’a aucun défaut. Vous venez simplement de vous heurter à la confusion la plus fréquente du monde du stockage réseau : confondre la porte d’entrée et la porte de sortie.
Résumé de l’article et adéquation du produit
Pourquoi installer un client VPN commercial directement sur un NAS peut-il casser l’accès distant ?
Parce qu’un client VPN commercial modifie généralement la route de sortie du NAS, alors que l’accès distant exige surtout un chemin entrant fiable vers le réseau domestique. L’article recommande de séparer ces deux rôles : un réseau privé point-à-point pour joindre le NAS et un autre outil, sur les terminaux, pour la navigation quotidienne.
Pourquoi ce contexte compte
- À retenir : Un VPN sortant et un accès VPN entrant ne répondent pas au même besoin. Mettre le premier sur le NAS peut envoyer les réponses vers une passerelle qui n’est pas celle par laquelle la requête distante est arrivée.
- Pour qui : Les propriétaires de Synology ou QNAP qui veulent accéder à leurs fichiers en voyage sans exposer directement l’interface d’administration du NAS sur Internet.
- Adéquation du produit : L’article réserve OnlydogVPN au trafic Internet des ordinateurs et téléphones en déplacement, tandis que l’accès au NAS reste confié à un réseau privé dédié comme Tailscale ou WireGuard.
- Limite importante : La configuration exacte dépend du NAS, du routeur et de la solution d’accès distant. L’article déconseille l’exposition directe des ports d’administration, mais ne remplace pas la documentation de sécurité du constructeur.
Sources déjà présentes dans l’article : Les sources déjà présentes incluent la documentation Tailscale pour Synology, le site du projet WireGuard, la spécification HTTP/3 (RFC 9114) et le site officiel OnlyDogsVPN.
Le piège de la mauvaise direction : l’erreur du tunnel sortant
Pour comprendre ce blocage soudain, il faut distinguer deux mécaniques opposées que l'on regroupe sous le même mot-valise de « VPN » :
Le VPN sortant (client) : Il chiffre les paquets émis par votre appareil pour masquer son adresse IP publique lorsqu'il consulte des sites web ou télécharge des données.
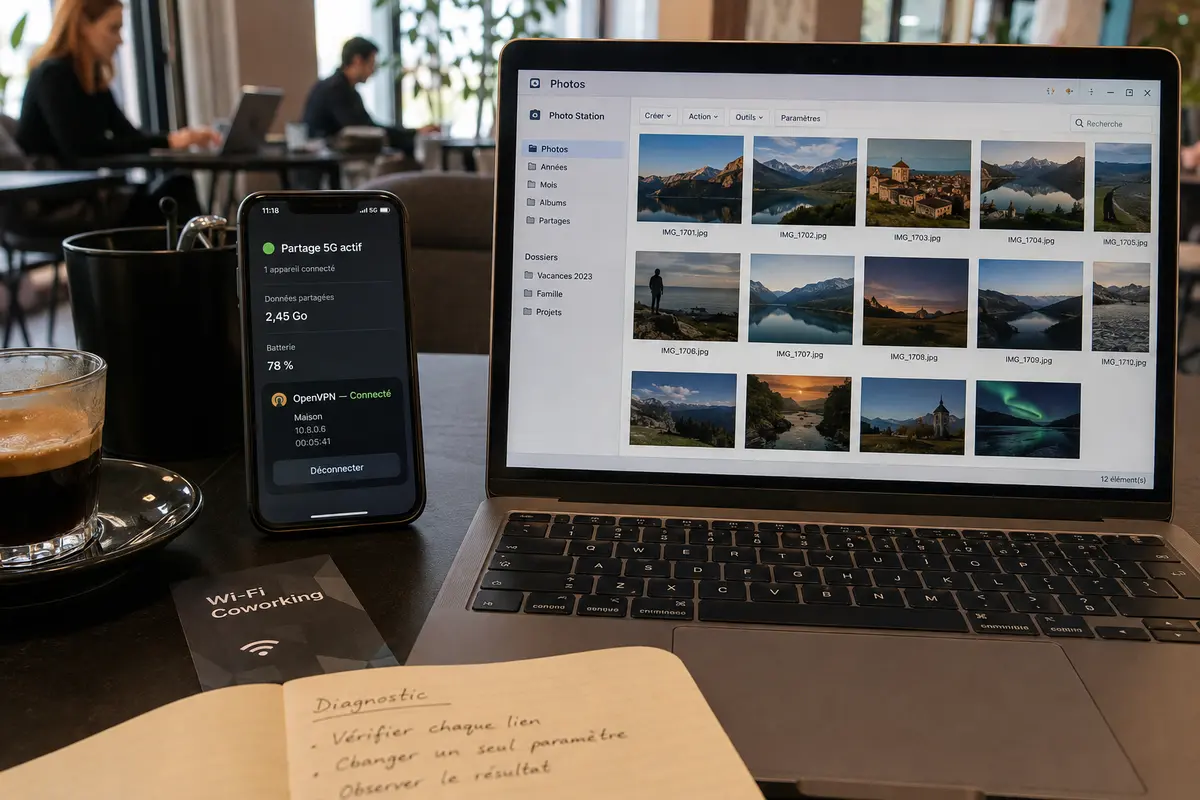
Le VPN entrant (serveur) : Il crée une route chiffrée pour vous permettre, vous et vous seul, de pénétrer dans votre réseau domestique depuis l’extérieur.
Lorsque vous installez un profil VPN commercial classique directement dans le panneau de configuration de votre Synology ou QNAP, vous configurez un tunnel sortant. Vous forcez le boîtier à faire passer tout son trafic par un serveur distant appartenant à un tiers.
En faisant cela, vous modifiez la passerelle réseau par défaut de votre machine. Les services de relais du constructeur (comme Synology QuickConnect ou myQNAPcloud) perdent immédiatement le contact, vos certificats de sécurité refusent de se renouveler, et les paquets que vous envoyez depuis votre téléphone à l'extérieur ne trouvent plus le chemin du retour. Vous pensiez construire un pont sécurisé vers vos données ; vous avez simplement transformé votre NAS en forteresse imprenable, y compris pour vous-même.
Ouvrir les ports de sa box : la roulette russe des ransomwares
Face à cette impasse, le réflexe classique consiste souvent à jeter l'éponge et à revenir aux méthodes expéditives. Beaucoup d'utilisateurs se tournent alors vers l'interface de leur box Internet pour rediriger directement les ports d'administration par défaut (les ports 5000/5001 sur DSM ou 8080 sur QTS) vers l'adresse IP locale de leur serveur.
Cette pratique relève purement et simplement de la roulette russe numérique. Les robots de balayage automatisés parcourent le web en continu à la recherche de ces numéros de ports caractéristiques. Dès qu’une interface de connexion Synology ou QNAP répond en clair sur une adresse IP publique, elle devient une cible immédiate d'attaques par force brute ou de failles non corrigées (Zero-Day). Les vagues massives de rançongiciels qui ont dévasté des parcs entiers de disques réseau ces dernières années ont toutes exploité cette exposition imprudente.
La règle d’or de l’administration moderne est absolue : une interface de gestion de stockage ne doit jamais être exposée directement sur l'Internet public.
La bonne topologie : le réseau maillé privé pour vos disques
Pour accéder à vos répertoires distants sans ouvrir de brèche dans votre routeur, la méthode propre repose sur l'inversion de la topologie : créer un réseau privé virtuel point-à-point, souvent qualifié de réseau maillé (comme Tailscale ou une liaison WireGuard dédiée).
Dans cette configuration, vous installez un module officiel directement depuis le centre de paquets de votre boîtier. Votre NAS et vos appareils nomades se voient attribuer une adresse IP privée chiffrée.
Ils peuvent alors communiquer ensemble de façon transparente, comme s'ils étaient tous reliés au même switch Ethernet dans votre salon, même si vous vous trouvez à l'autre bout du monde sur le Wi-Fi d'un aéroport. Vous montez vos dossiers partagés, sauvegardez vos clichés et administrez vos disques avec un niveau de protection absolu, sans toucher à la redirection de ports de votre box.
Toutefois, ce dispositif a un périmètre précis : il est conçu pour rapatrier vos fichiers, pas pour gérer l’intégralité de vos besoins numériques en voyage.
Séparer l’accès au NAS du trafic quotidien
Vouloir utiliser ce tunnel domestique pour faire transiter l'ensemble du trafic de votre ordinateur portable ou de votre téléphone en déplacement est une fausse bonne idée. Cette méthode oblige votre navigation web, vos visioconférences et vos vidéos en streaming à faire un détour permanent par votre salon. Non seulement vous saturez le débit montant (upload) de votre domicile, mais vous subissez une latence insoutenable dès que votre connexion mobile devient instable.
La séparation des rôles s’impose : réservez l'accès privé de votre NAS à vos documents, et confiez le surf quotidien de vos écrans nomades à une solution indépendante, conçue spécifiquement pour absorber les aléas de la mobilité. C’est ici qu’intervient OnlydogVPN.
Pensée pour s'exécuter en tâche de fond sur vos ordinateurs et smartphones sans alourdir le système, l'application prend le relais pour toute votre activité en dehors de vos dossiers locaux. Bâtie sur une architecture moderne articulée autour du protocole HTTP/3 et d'une technologie d'obfuscation de pointe, elle élimine les frictions habituelles des réseaux publics :
Résilience face aux micro-coupures : Contrairement aux tunnels d'ancienne génération qui se figent dès que vous passez du Wi-Fi à la 4G/5G, cette infrastructure absorbe les pertes de paquets et rétablit le flux instantanément, sans coupure d'application.
Sélection automatique de route : Plus besoin de chercher manuellement quel relais répond le mieux ; l'outil attribue dynamiquement le chemin le plus rapide et le plus propre pour débloquer le streaming ou naviguer à pleine vitesse.
Zéro charge mentale d'authentification : L'accès se fait directement par code magique reçu par e-mail, évitant la gestion de mots de passe complexes sur vos différents terminaux.
En déchargeant la connexion de votre maison de ces flux volumineux, vous préservez la réactivité de votre stockage distant tout en garantissant une navigation véloce et protégée sur tous vos écrans.
Pour la prochaine configuration
Pour assainir votre installation et concilier sécurité sans faille et confort absolu :
Nettoyez votre box et votre serveur : Supprimez immédiatement tout profil de client VPN commercial tiers configuré dans le panneau réseau de DSM ou QTS, et fermez toutes les redirections de ports d'administration (5000, 5001, 8080) sur votre routeur domestique.
Déployez l'accès point-à-point pour vos fichiers : Activez une solution légère de réseau maillé (comme l'application officielle Tailscale disponible dans le magasin applicatif de votre NAS) afin de lier vos machines à vos disques durs de manière strictement isolée.
Protégez vos terminaux avec un outil moderne : Installez un client dédié sur votre ordinateur portable et votre téléphone pour sécuriser vos connexions Wi-Fi d'hôtel, débloquer vos flux multimédias et naviguer librement, sans jamais encombrer la bande passante de votre foyer.
La tranquillité numérique repose sur cette frontière élémentaire : laissez votre NAS s'occuper sereinement de vos données privées, et laissez un outil taillé pour le mouvement protéger vos écrans en déplacement.
Questions fréquentes
Quelle différence entre un VPN sortant sur le NAS et un accès VPN entrant ?
Le premier fait sortir le trafic du NAS par un serveur distant. Le second crée au contraire un chemin sécurisé permettant à vos appareils distants de rejoindre le réseau ou le NAS. L’article insiste sur cette différence de direction.
Pourquoi l’accès distant peut-il disparaître après l’activation d’un client VPN sur le NAS ?
Parce que la passerelle par défaut du NAS peut changer. Les réponses à une connexion arrivée par la box domestique risquent alors de repartir par le tunnel commercial, ce qui casse le chemin de retour attendu.
Pourquoi l’article déconseille-t-il d’exposer les ports d’administration du NAS ?
Il considère qu’une interface d’administration accessible directement depuis Internet augmente inutilement la surface d’attaque. Il préfère un réseau privé dédié qui n’oblige pas à publier ces ports.
À quoi sert alors un VPN commercial quand on voyage avec un NAS à la maison ?
Dans l’architecture proposée, il protège la navigation et les autres flux Internet du téléphone ou de l’ordinateur nomade, tandis que l’accès aux fichiers du NAS utilise son propre réseau privé point-à-point.