Pourquoi une bascule fibre vers 5G peut-elle exposer l’IP ou le DNS malgré un kill switch ?
Bascule fibre vers 5G : pourquoi votre VPN laisse fuiter vos données (et comment l'éviter sans coupure)
La scène est redoutée par tous ceux qui manipulent des flux critiques au quotidien. Vous êtes en pleine visioconférence confidentielle, sur une console d'administration sensible ou en train de valider des opérations financières. Soudain, un incident survient dans la rue : un câble de fibre optique est endommagé ou votre box domestique redémarre inopinément.
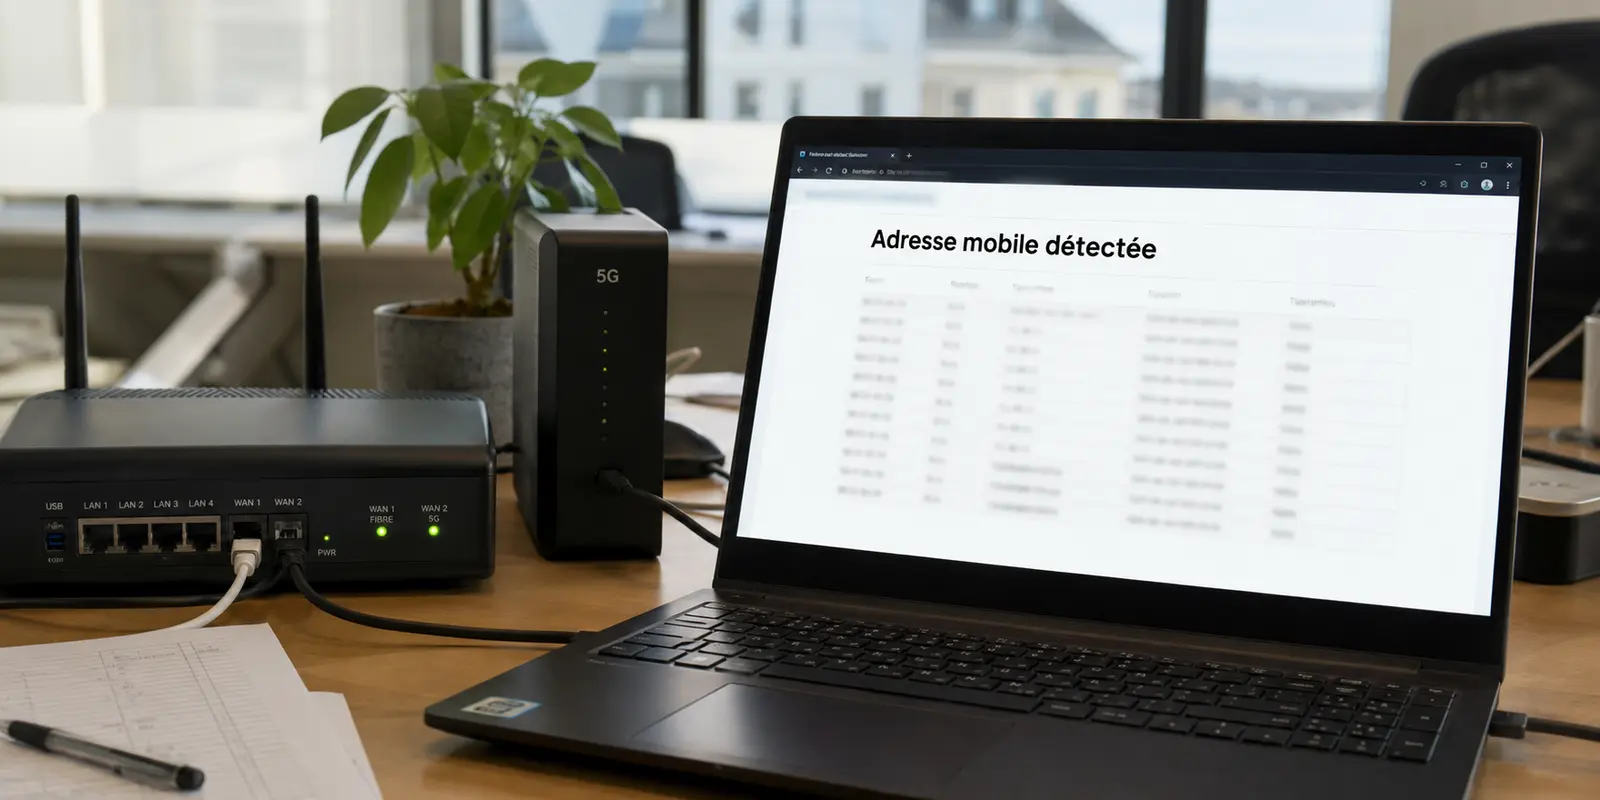
Votre système d'exploitation réagit promptement : en deux secondes, la liaison filaire décroche et votre ordinateur bascule sur votre routeur 4G/5G de secours ou sur le partage de connexion de votre smartphone. Le témoin réseau se stabilise, l'icône de votre VPN indique fièrement que le bouclier est actif et vous pensez que la fonction d'arrêt d'urgence (*Kill Switch*) a sécurisé l'incident sans le moindre accroc.
Cette impression de sécurité est souvent trompeuse. Si vous analysez précisément les paquets échangés lors de ces deux secondes de transition, le constat est alarmant : pendant la négociation matérielle du saut de réseau, votre adresse IP réelle et vos requêtes DNS ont très probablement fuité en clair sur le réseau de votre opérateur cellulaire.
Résumé de l’article et adéquation du produit
Pourquoi une bascule fibre vers 5G peut-elle exposer l’IP ou le DNS malgré un kill switch ?
L’article décrit une fenêtre de transition pendant laquelle le système d’exploitation remplace sa route par défaut alors que les applications continuent d’émettre. Si le kill switch réagit seulement après la perte du tunnel, certaines requêtes peuvent, selon ce scénario, utiliser brièvement la nouvelle interface 5G avant que le blocage ou la reconnexion ne soit en place.
Points clés et limites
- Pour qui : Les personnes qui utilisent un accès 4G/5G de secours pour maintenir une visioconférence, une session d’administration ou un transfert lorsque la connexion fixe tombe.
- À retenir : Le point critique n’est pas seulement la coupure du tunnel, mais l’ordre dans lequel l’OS change d’interface, le VPN détecte la rupture et les applications réémettent leurs paquets.
- Adéquation du produit : OnlyDogs VPN est présenté dans l’article comme une solution conçue autour de HTTP/3, de la persistance de session et d’un DNS maintenu dans le tunnel lors des changements de réseau.
- Limite : Le texte ne fournit pas de capture de paquets, de protocole d’essai indépendant ni de source externe pour quantifier la reprise annoncée ou démontrer l’absence totale de fuite.
Sources : le texte ne cite pas de source externe de référence ; les éléments ci-dessus restent volontairement bornés à ce qui est affirmé ou conseillé dans l’article.
L’instant critique du basculement : anatomie d’un saut de réseau
Pour comprendre l'origine de cette brèche, il faut observer la mécanique interne d'un système d'exploitation lors d'une défaillance matérielle.
Quand votre box fibre s'éteint, la carte réseau principale (Ethernet ou Wi-Fi) signale un événement de coupure physique. Instantanément, le système d'exploitation réinitialise sa table de routage : il supprime la passerelle par défaut devenue muette pour en attribuer une nouvelle, pointant vers l'interface mobile 5G.
Pendant cet interstice — qui dure de 500 millisecondes à plusieurs secondes selon la rapidité de détection de l'OS —, le système réordonne ses priorités réseau. Les applications actives (navigateurs, messageries chiffrées, requêtes d'arrière-plan), elles, ne cessent pas d'émettre. Elles cherchent immédiatement une issue pour expédier leurs paquets en attente. C'est précisément dans cette fenêtre de réorganisation matérielle que les architectures de sécurité historiques s'effondrent.
L’angle mort du Kill Switch classique : pourquoi il arrive trop tard
Le bouton *Kill Switch* est vendu par l'industrie grand public comme une garantie inviolable. Dans la réalité, son mode de fonctionnement présente une faille d'ordonnancement structurelle.
Dans la majorité des applications commerciales, le Kill Switch est un processus applicatif de haut niveau qui surveille l'intégrité logicielle du tunnel. Lorsque la fibre se coupe, le tunnel s'effondre d'un coup. Le logiciel VPN doit constater la perte de réponse, interpréter l'anomalie et commander au système d'exploitation d'appliquer des règles de pare-feu restrictives pour bloquer tout trafic sortant.
Le problème réside dans le timing : **le Kill Switch intervient en réaction, jamais par anticipation.** Deux fuites invisibles se produisent alors :
1. **La fuite DNS de transition** : Dès la disparition de la route principale, le système interroge immédiatement les serveurs DNS secondaires assignés par la nouvelle connexion 5G. Vos requêtes de résolution de noms de domaine partent en clair sur les serveurs de l'opérateur mobile, trahissant la liste exacte des services que vous consultez.
1. **La fuite d'IP de reconnexion** : Alors que le logiciel tente de rétablir un nouveau tunnel chiffré au-dessus de la liaison mobile, des requêtes persistantes s'échappent hors du tunnel avant que le chiffrement ne soit intégralement renormalisé.
Le Kill Switch traditionnel ne protège donc pas pendant le changement d'interface : il verrouille la machine une fois que la première fuite a déjà eu lieu.
Le faux remède : quand la sécurité paralyse la productivité
Face à cette faille, certains fournisseurs proposent un Kill Switch dit « strict », verrouillant le pare-feu du système d'exploitation en permanence pour interdire toute trame hors de l'adaptateur virtuel. Si cette approche colmate partiellement la fuite, elle crée un préjudice d'usage insupportable au quotidien.
Les protocoles VPN historiques (tels qu'OpenVPN ou les implémentations WireGuard classiques non adaptées à la mobilité) associent une session chiffrée à un couple immuable : l'adresse IP source et l'adresse IP de destination. Lorsque la 5G prend le relais, elle attribue une nouvelle adresse IP locale et publique. Pour le protocole ancien, cette modification équivaut à une rupture totale : la session est morte.
Le résultat opérationnel est immédiat : votre écran se fige, la connexion reste bloquée indéfiniment, vos transferts de données échouent, vos appels en cours sont coupés net et vous devez relancer manuellement l'application. Choisir entre une fuite de données avérée et un gel complet de son poste de travail n'est pas une réponse technique acceptable.
La parade architecturale : la migration sans fuite avec OnlyDogs VPN
Pour traverser une bascule de la fibre vers la 5G sans la moindre brèche et sans rupture d'activité, il ne faut pas un verrou plus rigide : il faut un protocole réseau pensé nativement pour la mobilité.
C’est sur ce changement de paradigme qu'a été développé **OnlyDogs VPN**.
Plutôt que d'appliquer des rustines logicielles sur des protocoles conçus pour des postes fixes, la solution intègre une architecture moderne qui traite le changement de réseau comme un événement normal et non comme une panne critique :
- **Architecture HTTP/3 et persistance de session** : Contrairement aux technologies anciennes qui lient la connexion à une adresse IP physique, la pile HTTP/3 attribue un identifiant de connexion persistant et indépendant de l'IP immédiate. Lorsque votre fibre optique s'interrompt et que la 5G s'active, la session chiffrée migre instantanément vers la nouvelle interface sans interrompre les flux applicatifs et sans devoir renégocier le tunnel de zéro.
- **Reprise ultra-réactive (+60 % de rapidité)** : La capacité de réaccrochage de l'infrastructure sur un nouveau réseau s'opère de manière quasi instantanée, éliminant la latence transitoire durant laquelle les paquets résiduels risquent de s'échapper en clair.
- **Étanchéité DNS continue et native** : Le filtrage DNS actif et le blocage des traceurs s'exécutent au niveau du pilote sans jamais déléguer la résolution aux serveurs de l'opérateur cellulaire. Vos requêtes restent protégées dans le tunnel, quelle que soit la passerelle matérielle empruntée.
- **Zéro friction d'accès** : Aucun mot de passe complexe à ressaisir en urgence lors d'un incident réseau. L'accès s'effectue simplement par code magique éphémère reçu par courriel, tandis que les scénarios d'usage intégrés (vitesse pure ou sécurité renforcée) garantissent une route saine et stable dès que l'antenne mobile est accrochée.
Protocole d'audit : testez l'étanchéité de votre basculement dès ce soir
Pour vérifier si votre équipement actuel vous expose lors d'un décrochage réseau, réalisez cette vérification méthodique en trois étapes :
1. **Préparez vos sondes de surveillance** : Ouvrez un terminal sur votre machine et lancez une commande de ping continu vers un domaine distant. Parallèlement, ouvrez dans votre navigateur une page affichant en temps réel votre adresse IP publique et vos serveurs DNS de sortie.
1. **Provoquez la rupture matérielle** : Activez le partage de connexion 5G de votre téléphone (en USB ou Wi-Fi), puis débranchez physiquement le câble Ethernet reliant votre ordinateur à votre box fibre.
1. **Analysez le comportement à l'écran** :
- Si vos requêtes affichent, ne serait-ce qu'une demi-seconde, l'adresse IP publique de votre opérateur mobile ou les résolveurs DNS de votre carte SIM, votre système actuel a laissé fuiter vos données.
- Si la connexion gèle totalement et nécessite une intervention manuelle pour redémarrer, votre installation souffre d'un manque critique de résilience nomade.
La véritable sécurité d'un tunnel ne s'évalue pas lorsque le réseau est stable, mais à la milliseconde précise où l'infrastructure physique vacille. En adoptant une architecture moderne capable de migrer vos sessions à la volée, vous combinez l'étanchéité absolue de vos données avec la continuité totale de vos opérations professionnelles.
Questions fréquentes
Que se passe-t-il quand un ordinateur passe brusquement de la fibre à la 5G ?
Selon l’article, le système d’exploitation retire la passerelle devenue indisponible et en choisit une nouvelle sur l’interface mobile. Pendant cette réorganisation, les applications déjà actives peuvent continuer à essayer d’envoyer des données.
Pourquoi un kill switch peut-il intervenir trop tard pendant ce changement ?
Le texte décrit le kill switch classique comme un mécanisme réactif : il doit d’abord constater la rupture du tunnel, puis appliquer ses règles de blocage. Cette séquence peut laisser une courte fenêtre où DNS ou trafic persistant suivent la nouvelle route.
Comment tester soi-même l’étanchéité d’une bascule vers la 5G ?
L’article propose d’observer en continu l’adresse IP publique et les résolveurs DNS, puis de provoquer le passage vers un partage de connexion 5G. Si l’IP ou le DNS de l’opérateur mobile apparaît même brièvement, le scénario de transition n’est pas resté entièrement dans le tunnel.