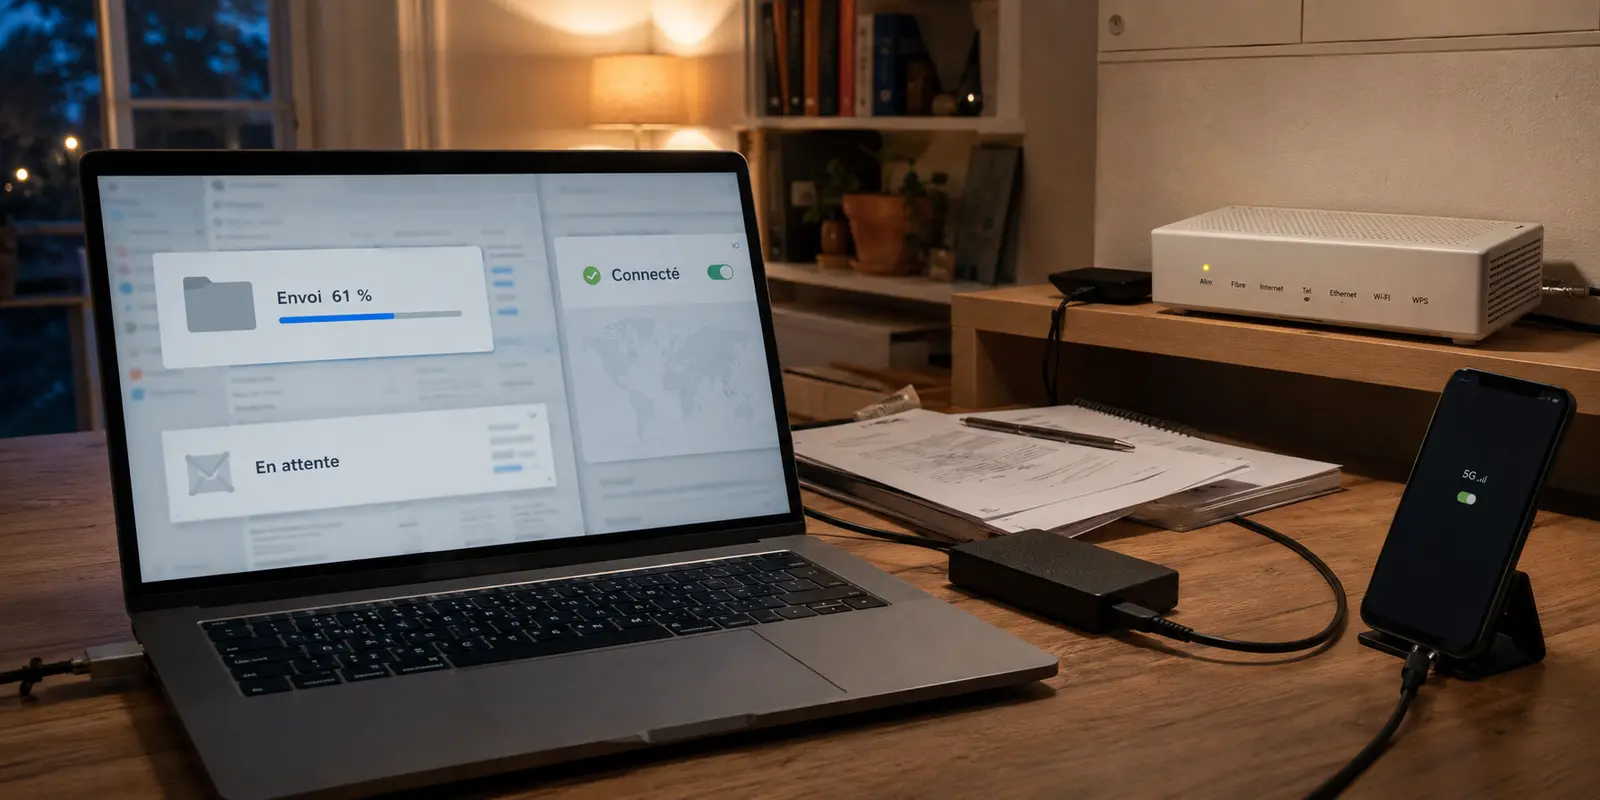
La scène a de quoi faire perdre patience. L'application affiche fièrement son voyant vert, la notification indique « Connecté et sécurisé », et la jauge de réseau de votre appareil est au maximum. Pourtant, dès que vous ouvrez un onglet pour lancer une recherche, la roue tourne indéfiniment avant de cracher l'inévitable verdict : « Impossible de trouver l'adresse IP du serveur » ou « Délai d'attente dépassé ».
Le réflexe classique consiste à accuser le Wi-Fi de l'hôtel, débrancher sa box à la maison ou réinstaller son navigateur pour la troisième fois. C'est pourtant une fausse piste. Si rien ne passe alors que l'interrupteur est au vert, votre matériel n'y est pour rien. Vous êtes simplement victime de la plus grande ambiguïté des VPN grand public : la différence entre un tunnel théoriquement ouvert et des données qui circulent réellement.
Résumé de l’article et contexte du produit
Pourquoi un VPN peut-il afficher “Connecté” alors qu’aucune page ne charge ?
Le voyant vert confirme surtout qu’une poignée de main a réussi avec la passerelle ; il ne garantit pas que les données circulent ensuite. L’article identifie notamment le filtrage UDP et une résolution DNS paralysée, et explique pourquoi changer seulement de serveur ne corrige pas un blocage de transport.
À retenir
- Pour qui : Utilisateurs qui voient un tunnel établi mais un débit nul, surtout sur Wi‑Fi public, réseau d’entreprise ou connexion mobile changeante.
- Point clé : Les deux goulets d’étranglement détaillés sont le blocage silencieux du trafic UDP après la poignée de main et l’impossibilité de résoudre les noms de domaine via DNS.
- Contexte produit : L’article présente OnlydogVPN comme une réponse fondée sur HTTP/3 avec obfuscation et autoroutage dynamique, afin d’éviter les protocoles facilement filtrés et la sélection manuelle de serveurs.
- Limite importante : Cette approche cible les problèmes de filtrage, de DNS et de reprise de session ; elle ne remplace pas le diagnostic d’un réseau local réellement hors service ou non authentifié.
Lien produit déjà cité dans l’article : site officiel OnlydogVPN
L’illusion du voyant vert
Pour comprendre ce silence radio, il faut démonter le mot « Connecté ». Lorsque vous cliquez sur le bouton d'activation, le logiciel sur votre ordinateur ou votre smartphone se contente de saluer la passerelle distante. Si le serveur répond à ce premier contact local — la poignée de main initiale —, l'interface bascule au vert et considère sa mission accomplie.
Le problème ? Cette politesse d'introduction ne garantit absolument pas que vos données puissent voyager au-delà de cette porte d'entrée.
Le voyant vert atteste seulement d'une entente locale entre votre appareil et le tunnel. Si le réseau sur lequel vous surfez étouffe le trafic juste après cette poignée de main, l'application reste persuadée que tout fonctionne, alors que vos requêtes meurent en silence à quelques mètres de votre machine.
Filtrage UDP et trou noir DNS
Dans 90 % des cas, ce débit à zéro s'explique par deux goulets d'étranglement invisibles pour le néophyte.
Le premier est le blocage silencieux du protocole UDP. La grande majorité des services historiques s'appuient par défaut sur des protocoles ouverts comme WireGuard ou OpenVPN en mode UDP. Ces architectures sont rapides, mais elles empruntent des chemins et des ports bien trop reconnaissables. Les pare-feux d'entreprise, les réseaux Wi-Fi publics d'aéroports ou de cafés, et même certains fournisseurs d'accès domestiques saturés appliquent des règles strictes : ils laissent passer l'authentification initiale, puis brident ou coupent purement et simplement le flux continu qui suit. Le tunnel est ouvert, mais aucun paquet ne peut y naviguer.
Le second est la paralysie de la résolution DNS. Pour ouvrir un site, votre appareil doit traduire son nom en adresse chiffrée. Dès lors que vous allumez un VPN, vos requêtes DNS sont redirigées vers les serveurs de ce dernier. Si ces serveurs de noms sont inaccessibles, mal configurés ou filtrés par le réseau local hôte, vous vous retrouvez dans un trou noir : votre tunnel est fonctionnel, mais votre navigateur est aveugle. Il ne sait plus où envoyer vos clics.
Face à cette impasse, les grands acteurs du marché vous renvoient généralement vers des tutoriels indigestes : plonger dans les réglages avancés, forcer un protocole TCP lent, désactiver manuellement l'IPv6 ou renseigner des adresses DNS personnalisées dans les entrailles de votre système d'exploitation. Bref, jouer les dépanneurs réseau alors que vous vouliez simplement travailler ou naviguer en paix.
Pourquoi changer de serveur ne résout rien
Le réflexe naturel devant cet écran figé est de faire défiler la liste des emplacements : déconnecter Paris, essayer Francfort, tenter Amsterdam, puis Zurich.
Cette roulette russe numérique fonctionne rarement, et pour cause : vous ne changez pas de technologie, vous changez seulement de destination. Si le réseau sur lequel vous êtes connecté bloque structurellement la méthode de transport de votre VPN, répéter la même opération sur cinquante serveurs différents donnera cinquante fois le même résultat.
De plus, les acteurs majeurs du secteur empilent souvent des dizaines de milliers d'utilisateurs sur les mêmes plages d'adresses industrielles surexposées. Dès qu'un réseau d'accueil détecte ces signatures massives et répétitives, il resserre la vis. Vous perdez dix minutes à tester des lignes saturées, alors que le problème fondamental réside dans le protocole lui-même.
Pour sortir de cette boucle stérile, il ne faut pas un serveur de plus : il faut une infrastructure capable de rendre le trafic invisible et d'adapter sa route sans vous solliciter.
HTTP/3 et autoroutage
C'est sur ce point de blocage précis qu'intervient OnlydogVPN↗. Plutôt que de s'enfermer dans les protocoles rigides qui se heurtent aux pare-feux modernes, ce service a repensé la circulation du tunnel en s'appuyant sur une architecture moderne sous HTTP/3 avec obfuscation intégrée.
Cette différence technique change radicalement la donne sur le terrain. En utilisant cette technologie, le flux chiffré ne ressemble plus au profil d'un VPN traditionnel que les routeurs adorent brider : il se fond dans la masse du trafic web sécurisé contemporain le plus standard. Pour le réseau de l'hôtel, du train ou du bureau, vos échanges apparaissent comme une simple consultation de sites récents en HTTPS/QUIC. Le filtrage aveugle qui étouffait vos transferts de données n'a plus de prise.
À cela s'ajoute un système d'autoroutage dynamique. Fini les tests manuels de serveurs pour savoir lequel daignera répondre. Dès qu'une perturbation survient, l'application détecte d'elle-même la baisse de débit ou la perte de paquets et redirige instantanément le flux vers la route la plus saine.
Cette résilience brille particulièrement lors des transitions instables du quotidien — comme le passage brutal du Wi-Fi domestique au réseau 4G/5G en sortant de chez vous. Là où les vieux clients VPN figent la connexion et imposent une reconnexion manuelle, la reprise de session s'opère en arrière-plan sans interrompre vos téléchargements ni figer vos appels vocaux.
Choisir l’usage plutôt que la bidouille
La sécurité en ligne ne devrait jamais exiger un diplôme d'administrateur système. L'intérêt d'un outil moderne est d'absorber la complexité invisible des réseaux pour restituer une expérience d'une simplicité totale.
Cette philosophie s'incarne dans des scénarios préconfigurés : au lieu de vous noyer sous des curseurs de chiffrement et des sélections de ports absconses, l'interface vous demande simplement ce que vous souhaitez faire — navigation ultra-rapide, streaming fluide ou protection renforcée avec blocage natif des traqueurs et des publicités invasives. En un clic, les réglages sous-jacents s'ajustent pour garantir que le débit passe, sans perte de paquets ni trou noir DNS.
Même l'accès a été épuré de ses lourdeurs historiques. Pas d'identifiant à rallonge ni de mot de passe complexe à mémoriser sur un coin de table : l'authentification repose sur un simple code magique envoyé par e-mail, permettant d'armer son ordinateur portable, sa tablette ou son téléphone en quelques secondes sur macOS, Windows, iOS ou Android.
Si votre application actuelle continue de vous narguer avec son beau voyant vert pendant que vos pages web refusent obstinément de s'ouvrir, cessez de redémarrer vos appareils pour rien. L'illusion du statut « Connecté » a fait son temps : adoptez une architecture pensée pour la réalité des réseaux actuels, où le débit réel prime enfin sur l'apparence de l'interface.
Questions fréquentes
Pourquoi le voyant vert d’un VPN ne garantit-il pas que j’ai Internet ?
Selon l’article, ce voyant peut simplement signifier que la poignée de main initiale avec la passerelle a réussi. Le trafic peut ensuite être bloqué ou ne plus pouvoir résoudre les noms de domaine.
Quels sont les deux blocages les plus fréquents décrits quand le débit reste à zéro ?
Le texte met surtout en avant le filtrage silencieux du protocole UDP et un trou noir DNS, lorsque les requêtes de résolution ne parviennent plus au serveur de noms attendu.
Pourquoi essayer Paris, Francfort ou Amsterdam ne change-t-il parfois rien ?
Parce que changer de serveur ne change pas forcément de technologie de transport. Si le réseau bloque structurellement le protocole utilisé, la même panne peut se reproduire sur tous les emplacements.