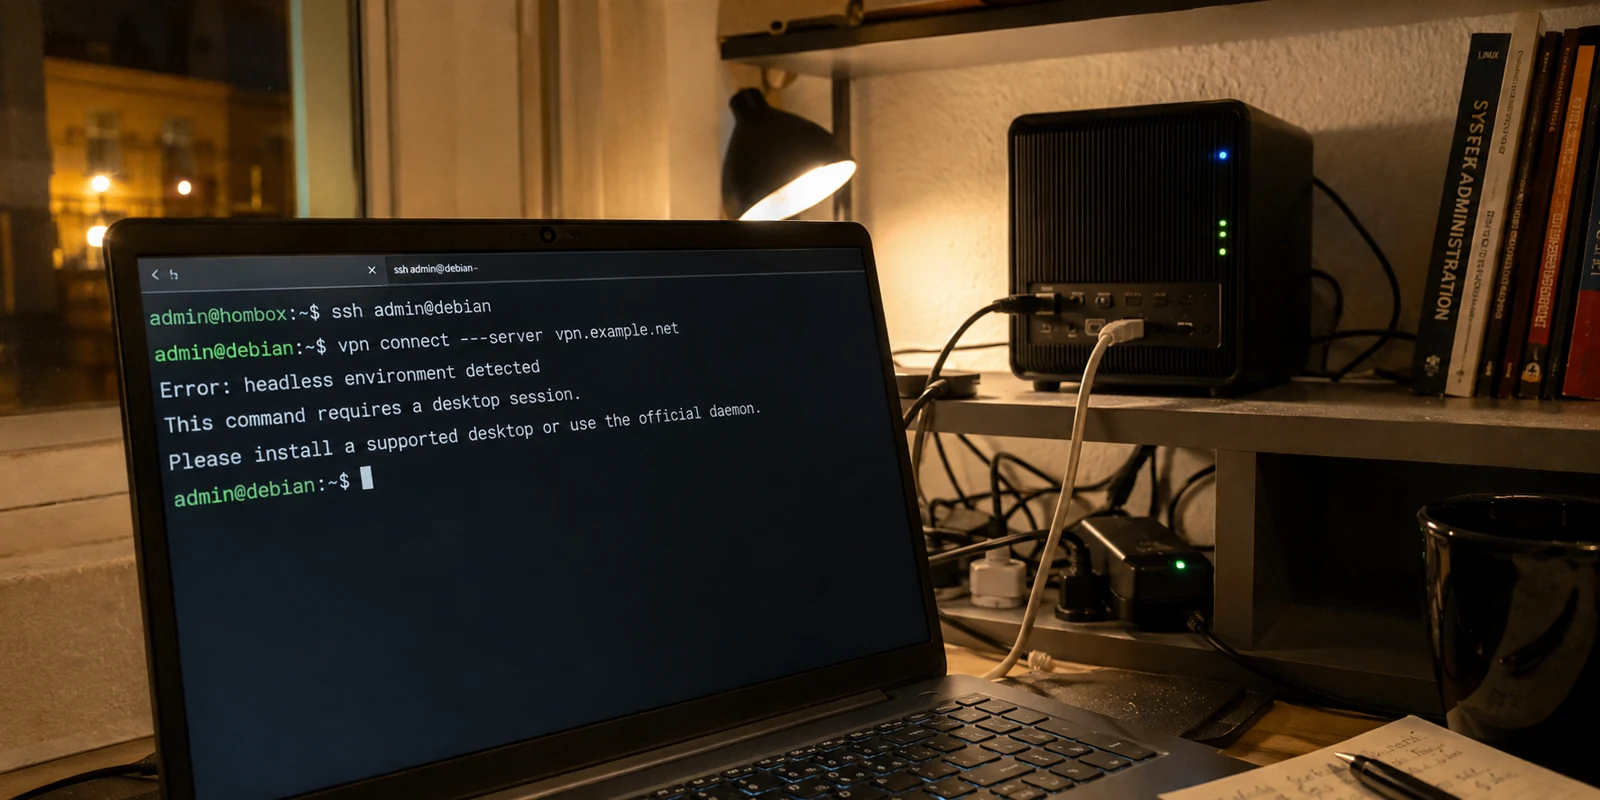
Vous êtes connecté en SSH à votre serveur distant, qu'il s'agisse d'un VPS hébergé dans un centre de données, d'un Raspberry Pi posé sur une étagère ou d'un NAS domestique. Tout est propre, fluide. Vous installez le paquet CLI vanté par un grand fournisseur commercial, configurez rapidement vos paramètres, puis tapez avec assurance :
sudo vpn connect
Vous validez avec la touche Entrée. Le curseur clignote deux secondes. Puis, plus rien. Le terminal se fige, les touches ne répondent plus, et votre session SSH s'évapore dans un silence assourdissant. Vous venez d'écraser la table de routage de votre propre serveur et de vous en bannir vous-même.
Résumé de l’article et adéquation du produit
Peut-on activer un VPN généraliste sur un serveur Linux headless sans risquer de perdre SSH ?
Pas sans précautions de routage. Le scénario décrit montre qu’un changement de route par défaut peut envoyer les réponses SSH dans le tunnel et couper la session d’administration. Le texte recommande de préserver une route de gestion, une seconde interface ou une isolation réseau. Il présente aussi des qualités d’OnlydogVPN liées à l’authentification et à la résilience, mais ne fournit ni commande d’installation ni procédure Linux headless/CLI vérifiée pour ce produit.
Ce qu’il faut retenir
- Pour qui : Les personnes qui administrent à distance un VPS, un Raspberry Pi, un NAS ou un serveur minimal par SSH.
- Point clé : Le danger principal n’est pas le chiffrement lui-même, mais la modification de la route par défaut et des règles de kill switch autour de l’interface de gestion.
- Limite importante : Cette page ne constitue pas une procédure d’installation d’OnlydogVPN sur Linux headless ; les pistes concrètement décrites pour le serveur restent WireGuard brut, une route de secours ou l’isolation en conteneur/network namespace.
Sources déjà présentes dans l’article : WireGuard — Quick Start
Source produit : OnlydogVPN — site officiel
Ce scénario catastrophe est un classique absolu du monde headless. Vouloir appliquer les réflexes d'un ordinateur de bureau classique à un serveur sans écran piloté à distance relève souvent du contresens. Chercher à tout prix un gros binaire CLI commercial pour sécuriser un terminal Linux amène généralement plus de pannes que de tranquillité.
Le terminal figé : anatomie d'un lockout réseau
Pour comprendre ce blocage brutal, nul besoin de se perdre dans les arcanes du noyau Linux. Le mécanisme tient en une logique élémentaire d'aiguillage.
Lorsque vous lancez un VPN généraliste avec ses options par défaut, sa mission première est de capturer l'intégralité du trafic sortant pour le faire passer dans un tunnel chiffré. Sur une machine locale, c'est transparent. Mais sur une machine distante administrée à travers un câble virtuel (votre session SSH), l'opération est fatale :
Votre ordinateur envoie des commandes au serveur via son adresse IP publique ou locale habituelle.
Le serveur reçoit le paquet, prépare sa réponse... mais son nouveau pilote de routage lui ordonne d'expédier 100 % des données vers le tunnel VPN.
La réponse SSH part donc vers le serveur distant du VPN au lieu de revenir vers votre propre terminal.
La conversation TCP est instantanément rompue. Le serveur est toujours en marche, mais il est devenu sourd et muet pour vous. Pour un administrateur sans console de secours d'urgence (KVM ou IPMI), cela se termine souvent par un redémarrage forcé à froid via l'interface d'hébergement. Gérer un réseau en mode headless exige que l'interface de contrôle reste strictement isolée de vos flux de navigation.
Les trois angles morts des clients CLI propriétaires
Pourquoi les outils officiels fournis par les géants du secteur posent-ils autant de difficultés sur nos serveurs épurés ? Ils souffrent de trois tares majeures pensées pour le grand public, mais catastrophiques en environnement minimal.
L'authentification interactive obligatoire : La plupart des applications CLI modernes déportent leur connexion sur une page web externe (OAuth) ou imposent des jetons de session à durée limitée. Sur un serveur sans navigateur graphique, devoir copier-coller des URL interminables ou ressaisir des identifiants à chaque redémarrage automatique anéantit toute velléité d'automatisation.
La surcharge de services d'arrière-plan : Pour faire fonctionner un simple client texte, ces paquets installent souvent une forêt de dépendances : démons système verbeux, modules D-Bus et routines de mise à jour automatique qui tournent en continu. Sur une distribution minimale qui ne demande que stabilité et légèreté, greffer cette usine à gaz crée des points de rupture inutiles.
Le piège du kill switch aveugle : Conçu pour couper le réseau dès que le tunnel flanche, ce verrou de sécurité isole également tous les services locaux hébergés sur la machine. Vos partages de fichiers, vos sauvegardes programmées et vos conteneurs internes s'éteignent instantanément simplement parce qu'un serveur intermédiaire à l'autre bout du monde a redémarré.
WireGuard brut, conteneurs ou approche applicative : le vrai arbitrage
Face à ces blocages, les bidouilleurs explorent généralement deux voies bien connues.
La première consiste à déployer une configuration WireGuard manuelle via des outils noyau légers. L'approche est sobre, rapide et n'encombre pas le système d'exploitation. En revanche, le coût de maintenance sur la durée est réel : il faut générer des paires de clés à la main, transférer des fichiers texte austères, surveiller manuellement si les passerelles sont toujours actives et réécrire des scripts de routage avancés pour épargner la session SSH. Dès qu'un point de sortie change, tout est à refaire.
La seconde option repose sur l'isolation en conteneur, en enfermant une tâche précise dans un espace réseau étanche (network namespace). C'est techniquement irréprochable, mais cela représente une débauche d'énergie disproportionnée pour quiconque souhaite simplement faire transiter des téléchargements ou des requêtes distantes sans reconstruire l'intégralité de son infrastructure.
Ce dont un développeur ou un utilisateur de serveur sans écran a réellement besoin, c'est d'une solution qui supprime la corvée des identifiants sensibles, résiste aux micro-coupures sans intervention manuelle et s'active sans compromettre l'administration de la machine.
Ce qu’un outil doit éviter sur une machine headless
C’est précisément dans cet interstice entre lourdeur commerciale et austérité manuelle qu’intervient OnlydogVPN. Plutôt que d'obliger l'utilisateur à jongler avec des interfaces surchargées ou à laisser des identifiants critiques traîner en clair dans des scripts, ce service réinvente l'accès par une architecture épurée et robuste.
Son atout majeur commence par la simplification radicale de l'authentification. En s'affranchissant du schéma traditionnel basé sur des couples e-mail/mot de passe rigides au profit d'un lien magique sécurisé, la configuration initiale ne réclame aucune saisie de secrets dans l'historique shell. La validation est immédiate, propre et exempte de jetons périssables qui bloquent l'exécution au bout de quelques jours.
Sur le plan de la transmission, son cœur réseau basé sur HTTP/3 avec camouflage de flux offre une réponse taillée sur mesure pour les machines distantes connectées à des réseaux parfois instables (comme des box 4G ou des liaisons Wi-Fi longue portée). Là où un protocole classique gèle indéfiniment lors d'une baisse de débit ou d'un changement d'adresse IP, le système raccroche la session instantanément, garantissant que vos flux sortants reprennent sans que vous ayez besoin de relancer un démon manuellement en SSH.
Enfin, l'expérience bannit la corvée du tri de serveurs. Grâce à ses scénarios prédéfinis et à son orientation dynamique des flux, la liaison sélectionne automatiquement le trajet le plus performant et le plus disponible, sans exiger de surveiller une liste de dizaines de passerelles obsolètes.
À garder en tête sur un serveur headless
Si vous devez acheminer du trafic depuis une machine Linux sans écran, gardez en tête ces principes d'hygiène élémentaires avant d'activer le moindre tunnel :
Verrouillez une porte de secours pour SSH : Définissez une table de routage statique spécifique pour l'adresse IP depuis laquelle vous vous connectez, ou utilisez une seconde interface réseau dédiée exclusivement à la gestion administrative. Vous éviterez ainsi tout risque d'expulsion.
Bannissez les mots de passe statiques dans vos scripts : Ne stockez jamais d'identifiants de compte en clair dans des fichiers .sh ou des variables d'environnement exposées. Privilégiez les systèmes d'accès modernes sans persistance de mot de passe.
Testez la résilience aux pannes : Simulez une déconnexion brève du réseau local pour vérifier si votre installation rétablit son transit d'elle-même ou si elle nécessite une relance manuelle.
Dans l'univers des serveurs headless, la compétence ne se mesure pas au nombre de lignes de configuration accumulées pour contourner les défauts d'un logiciel inadapté. Elle réside dans le choix d'outils suffisamment agiles pour protéger vos flux sans jamais menacer la ligne de vie qui vous relie à votre machine.
Questions fréquentes
Pourquoi la session SSH disparaît-elle après la connexion du VPN ?
Parce que le client peut remplacer la route par défaut. Le serveur reçoit encore vos paquets SSH, mais ses réponses repartent dans le tunnel au lieu de revenir vers votre adresse d’administration.
Pourquoi un kill switch est-il risqué sur un serveur distant ?
S’il bloque tout trafic hors tunnel, il peut couper aussi les services locaux, sauvegardes et chemins d’administration dont vous avez besoin pour réparer la machine.
Quelle précaution prendre avant de tester un tunnel sur un serveur headless ?
Le récit recommande de conserver une route statique vers l’adresse d’administration ou une interface de gestion séparée, et d’avoir une solution de secours avant de modifier le routage.