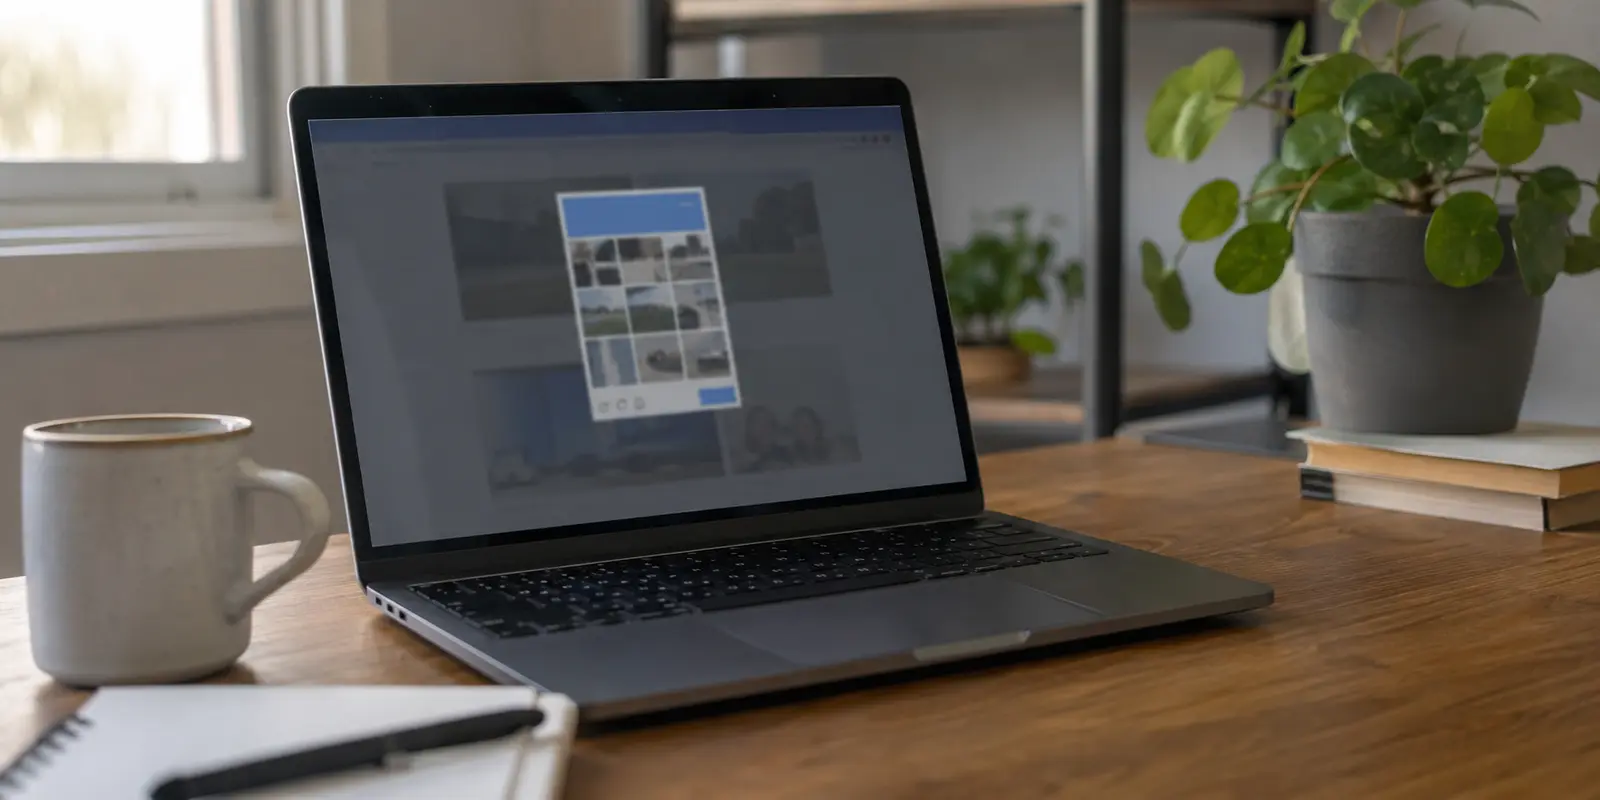
Vous tapez une simple recherche, vous essayez d’accéder à un article de presse ou de vous connecter à votre compte client, et l’écran se fige. Une case blanche apparaît : « Vérification que vous êtes humain ». Deux secondes plus tard, vous voilà contraint de cliquer sur des feux de signalisation, des ponts embrumés ou des bus scolaires. Parfois, l’image disparaît avec une lenteur exaspérante pour en afficher une autre, avant de conclure sur une erreur ou un code 403 Forbidden.
Le réflexe immédiat est d’accuser Google, Cloudflare ou les sites marchands d'être en guerre ouverte contre la vie privée. On en vient à croire que cette friction est le tribut inévitable à payer dès lors qu’un tunnel chiffré tourne en arrière-plan.
C’est une fausse analyse. Le web ne déteste pas votre sécurité ; il réagit simplement avec panique à l’empreinte dégradée que laissent les services de protection traditionnels.
Résumé de l’article et adéquation du produit
Pourquoi les CAPTCHA se multiplient-ils avec certains VPN ?
Le texte relie surtout le phénomène à la réputation de l’adresse IP de sortie : une passerelle très partagée peut hériter du comportement de milliers d’utilisateurs ou être classée comme adresse de centre de données. OnlydogVPN est présenté comme pertinent lorsque le problème vient de routes surchargées, grâce à son routage vers des nœuds moins pollués et à son filtrage des requêtes parasites.
Ce qu’il faut retenir
- Pour qui : Utilisateurs qui voient apparaître des défis Cloudflare, reCAPTCHA ou des erreurs 403 beaucoup plus souvent lorsque leur VPN est actif.
- Point clé : Le facteur central du récit est l’historique collectif de l’IP, pas le simple fait que la connexion soit chiffrée.
- Limite importante : Aucun routage ne peut garantir l’absence totale de CAPTCHA : le site décide de ses contrôles, et un cookie de session déjà marqué peut continuer à déclencher des vérifications après un changement d’IP.
Sources déjà présentes dans l’article : OnlydogVPN — site officiel.
L’enfer des vérifications : ce qui déclenche réellement l'alerte
Les réseaux de diffusion de contenu et les pare-feu applicatifs (comme Cloudflare, Akamai ou AWS CloudFront) protègent aujourd’hui la majorité des serveurs du monde. Ces systèmes ne voient pas un individu assis devant son clavier : ils analysent des flux et attribuent en temps réel un score de suspicion (Threat Score) à chaque paquet reçu.
Contrairement aux idées reçues, le simple chiffrement de votre liaison ne suffit pas à vous placer sur liste rouge. Ce qui déclenche immédiatement les alarmes de Cloudflare ou reCAPTCHA, c’est le passif immédiat de l’adresse IP publique par laquelle vous sortez. Si le système statistique remarque qu'une même adresse génère des centaines de requêtes synchronisées, remplit des formulaires à la chaîne ou héberge des comportements automatisés anormaux, il abaisse instantanément le niveau de confiance de cette IP. Dès lors, le seuil de tolérance tombe à zéro pour l'ensemble des requêtes qui en émanent.
Vous n'êtes pas bloqué parce que vous êtes prudent. Vous êtes bloqué parce que la porte par laquelle vous entrez sur le web est déjà cataloguée comme toxique.
L’effet « dortoir » : pourquoi les géants du secteur sont brûlés d’avance
Pourquoi ce phénomène touche-t-il plus durement les abonnés des grands fournisseurs historiques aux milliers de serveurs vantés partout ?
La réponse tient en un mot : la surpopulation. Pour rentabiliser leurs infrastructures, ces entreprises entassent souvent des dizaines de milliers d'utilisateurs sur une poignée de plages d'adresses IP louées auprès des mêmes centres de données industriels.
Il suffit que, parmi cette foule connectée au même serveur que vous, trois ou quatre individus lancent des scripts de scraping agressifs, tentent des attaques par force brute ou spamment des forums pour que l’adresse IP entière soit immédiatement estampillée comme malveillante par les régies de sécurité. Pendant les vingt-quatre heures qui suivent, chaque internaute partageant cette passerelle hérite de la mauvaise note de ses voisins d'adresse.
Pire encore : les bases de données d’analyse réseau classent automatiquement ces blocs sous l'étiquette « Data Center / Hébergement » plutôt que « Ligne résidentielle ». Pour un algorithme anti-fraude bancaire ou commercial, voir un particulier commander une paire de chaussures depuis un serveur de centre de données est une anomalie statistique majeure qui appelle immédiatement un barrage de sécurité.
Les fausses solutions qui coûtent cher ou font perdre du temps
Face à cette exaspération quotidienne, les conseils glanés sur les forums mènent souvent à des impasses encore plus coûteuses :
L’option de l’adresse IP dédiée payante : Facturée au prix fort chaque mois, elle résout ponctuellement l'effet de groupe mais détruit l'intérêt fondamental de votre anonymat. En vous voyant attribuer une adresse fixe et personnelle, vous liez directement votre identité et vos moyens de paiement à une empreinte statique persistante à travers le web.
La loterie manuelle des serveurs : Passer dix minutes à cliquer successivement sur plusieurs nœuds d'une même ville pour espérer en trouver un miraculeusement épargné par Cloudflare est une perte de temps absurde. L’accalmie ne dure généralement que quelques heures avant que ce nouveau serveur ne soit à son tour saturé.
Les extensions de contournement miracles : Ces petits scripts prétendant résoudre automatiquement les énigmes s'avèrent inefficaces face aux défis modernes comme Turnstile et posent de lourds risques de confidentialité lorsqu'ils proviennent d'éditeurs tiers opaques.
La rupture nécessaire : des passerelles saines et un trafic allégé
Pour naviguer sans entrave, la solution n'est pas de multiplier aveuglément les serveurs surchargés, mais d'assainir la passerelle d'accès et d'éliminer les anomalies de comportement que les pare-feu traquent à votre insu.
C’est précisément là qu’intervient une architecture repensée comme celle d’OnlydogVPN↗.
Plutôt que de laisser l’utilisateur errer dans un catalogue infini d'adresses dégradées, ce service mise sur un système de routage intelligent articulé autour de scénarios clairs. L’outil oriente directement vos requêtes vers des routes optimisées et des nœuds propres, non pollués par des flux massifs de robots malveillants. En évitant les rassemblements massifs sur des blocs d’hébergement grillés, vous conservez un score de réputation neutre auprès des pare-feu web.
Cette approche s’appuie en outre sur le protocole moderne HTTP/3. Sur le plan réseau, la structure du trafic ressemble naturellement à la navigation web légitime la plus récente, réduisant les drapeaux rouges souvent levés par les inspecteurs de proxy à l'ancienne.
Mais l'atout déterminant réside dans son module de filtrage natif des traqueurs et de la publicité. Les systèmes anti-bots évaluent la réputation de votre passage en observant aussi la cohérence de votre navigateur : une multitude de scripts invisibles tentant d’exécuter des requêtes d’arrière-plan suspectes peut suffire à faire basculer votre session dans la catégorie « risque élevé ». En neutralisant ces pisteurs et ces appels parasites directement au niveau du réseau, l'application allège considérablement votre empreinte comportementale, éliminant les anomalies qui réveillent les CAPTCHAs.
Ce que je testerais avant de changer de service
Pour pacifier vos sessions de navigation tout en maintenant une protection rigoureuse, quelques ajustements ciblés suffisent :
Purgez vos cookies corrompus : Si vous venez d'échouer à un défi de sécurité sur un site, votre navigateur stocke un cookie marquant votre session comme douteuse. Même en changeant de passerelle, ce cookie continue de vous pénaliser. Videz les données récentes du site concerné ou ouvrez une fenêtre privée pour repartir sur une session saine.
Laissez le moteur choisir le meilleur accès : Évitez de vous obstiner sur un serveur spécifique sélectionné au hasard dans une liste déroulante. Privilégiez les profils automatisés qui identifient la liaison la plus véloce et la moins encombrée du moment.
Gardez le blocage des pisteurs actif : Moins votre navigateur génère de requêtes télémétriques invisibles vers des serveurs publicitaires douteux, plus votre trafic global apparaît net et légitime aux yeux des pare-feu.
Passer son temps à cocher des cases d’images floues n'est pas une fatalité technologique. C'est le symptôme d'infrastructures vieillissantes qui ont oublié qu'un bon outil doit protéger vos données sans confisquer votre temps. En privilégiant des routes saines et une gestion intelligente de votre empreinte réseau, le web redevient ce qu’il n’aurait jamais dû cesser d’être : immédiat, fluide et accessible en un clic.
Questions fréquentes
Pourquoi un VPN déclenche-t-il parfois beaucoup plus de CAPTCHA ?
L’article explique qu’une adresse IP de sortie très partagée peut avoir une mauvaise réputation à cause d’autres utilisateurs ou être identifiée comme appartenant à un centre de données, ce qui augmente le score de suspicion.
Une adresse IP dédiée est-elle forcément la meilleure solution ?
Le texte souligne son compromis : elle réduit l’effet de groupe, mais crée une adresse stable associée à un seul utilisateur, ce qui peut nuire à l’objectif de dissocier ses sessions.
Pourquoi changer de serveur au hasard ne règle-t-il pas durablement le problème ?
Si les serveurs appartiennent aux mêmes plages surchargées, la nouvelle sortie peut finir par obtenir la même mauvaise réputation. Le récit préfère une sélection de route fondée sur l’état réel des nœuds.
Que tester si les défis continuent après avoir changé de route ?
L’article recommande de supprimer les données récentes du site ou d’ouvrir une fenêtre privée afin d’écarter un cookie de session déjà marqué comme suspect.