Vous arrivez au bureau, posez vos affaires à l'université ou posez vos valises dans un pays aux accès numériques verrouillés. Confiant, vous lancez votre VPN habituel pour consulter vos outils personnels ou sécuriser votre session de travail. Et là, rien ne se passe. L’application reste figée sur un laconique « Connexion en cours... » qui s'étire jusqu'à l'expiration du délai.
Le réseau a gagné.
Pourtant, ce même logiciel fonctionnait parfaitement chez vous, sur votre ligne domestique. Face à cette impuissance, la tentation est grande de baisser les bras en se disant que le pare-feu local est tout simplement impénétrable.
C’est une erreur d'analyse. Si un VPN traditionnel échoue, ce n'est pas parce que le réseau est « trop fort », mais parce qu'il utilise de mauvaises méthodes.
Résumé de l’article et adéquation du produit
Ce que l’article répond
Sur un réseau restrictif, un VPN peut échouer parce que son trafic possède une signature reconnaissable par l’inspection profonde des paquets. L’article oppose aux changements de ports manuels une approche où le tunnel cherche à se fondre dans du trafic web ordinaire.
À retenir dans ce contexte
- Pour qui : Les utilisateurs confrontés à un Wi-Fi d’entreprise ou de campus très filtré, ou à un réseau qui bloque les protocoles VPN classiques.
- Point clé : Le texte explique que changer simplement le port d’OpenVPN ou de WireGuard ne suffit pas si le pare-feu identifie la structure du trafic par DPI.
- Contexte produit : Dans l’article, OnlydogVPN est présenté comme utilisant HTTP/3 avec obfuscation et routage automatique afin de réduire la visibilité du tunnel et les réglages manuels.
- Limite : Les extensions de navigateur et proxys évoqués dans le texte ne protègent que le trafic qu’ils prennent en charge ; ils ne remplacent pas un tunnel système pour les autres applications.
Source produit : site officiel OnlydogVPN.
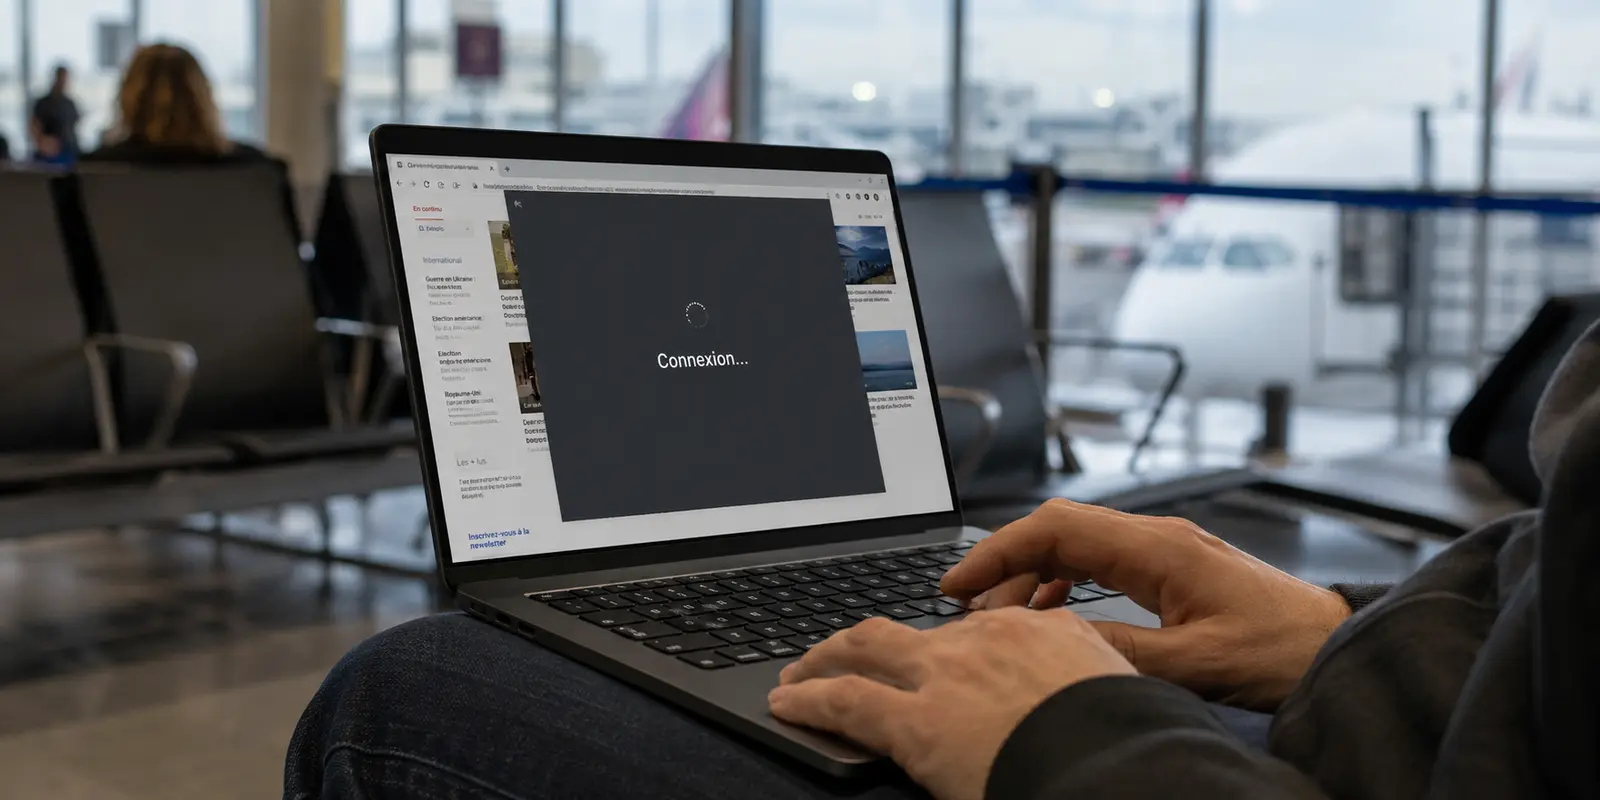
Le piège des réseaux fermés : pourquoi les pare-feux détectent votre VPN
Qu'il s'agisse du système informatique d'une grande entreprise, du Wi-Fi restrictif d'un campus universitaire ou des passerelles de censure d'un État, ces infrastructures partagent un outil commun redoutable : l'inspection profonde des paquets (connue sous le nom de Deep Packet Inspection ou DPI).
Contrairement à un routeur domestique qui se contente de faire transiter les données sans poser de questions, un pare-feu restrictif analyse en temps réel l'en-tête et la structure de chaque paquet de données qui tente de quitter le réseau.
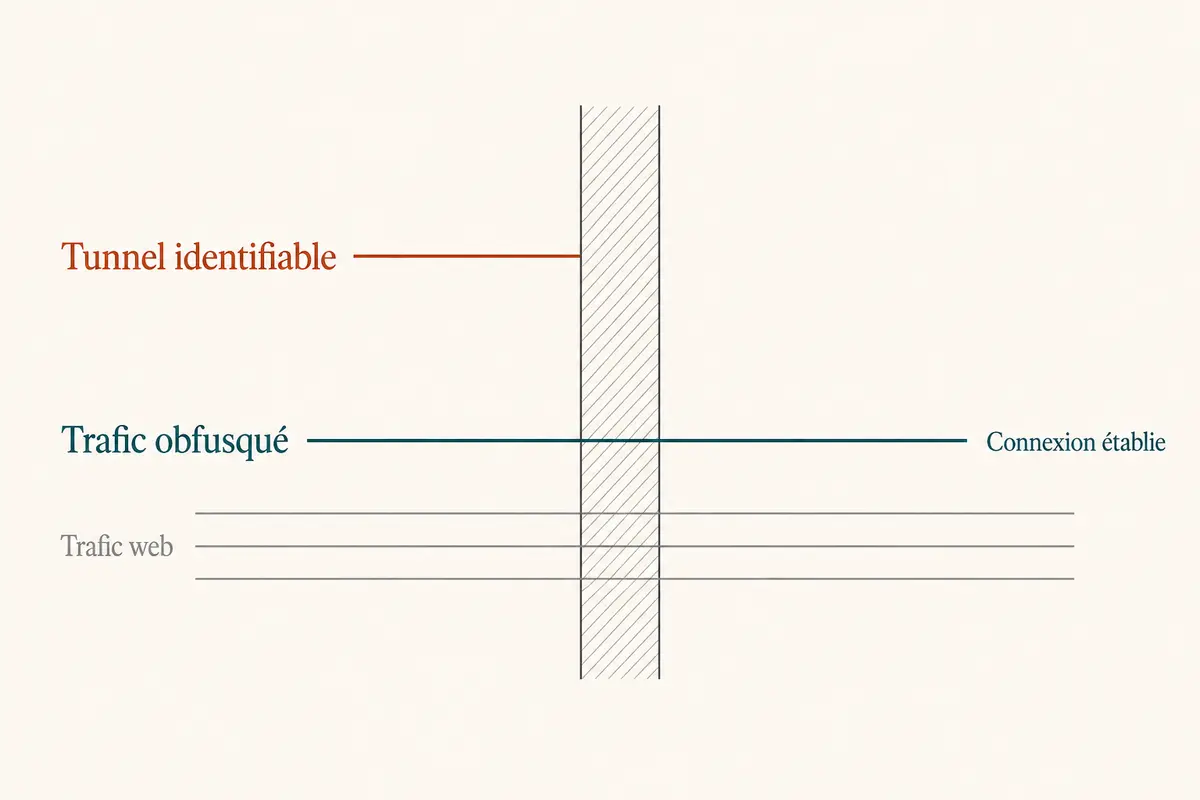
C'est ici que les protocoles historiques comme OpenVPN ou WireGuard révèlent leur talon d'Achille. Ils possèdent des empreintes et des signatures cryptographiques reconnaissables entre mille. Dès qu'un paquet sortant trahit la structure d'un tunnel VPN classique, le système de sécurité du réseau l'identifie instantanément comme un intrus et coupe la route.
Face à ce blocage, l'illusion classique consiste à jouer aux apprentis sorciers en modifiant manuellement les ports de connexion — par exemple, en basculant du port par défaut au port 443. Malheureusement, l'analyse comportementale du trafic moderne ne se laisse plus berner par un simple changement d'étiquette. Le pare-feu repère la supercherie et verrouille l'accès.
L'impasse des VPN traditionnels et le mirage des proxys gratuits
Pour tenter de contourner ces barrières, beaucoup se tournent vers des solutions de fortune, au péril de leur sécurité.
Les extensions de navigateur et les proxys web gratuits promettent souvent monts et merveilles. S'ils permettent parfois d'ouvrir une page web isolée en cas de coup dur, ils souffrent d'un défaut rédhibitoire : ils ne protègent que le trafic du navigateur en question, abandonnant toutes les autres applications de la machine en zone non sécurisée.
Quant aux applications de proxy ou de VPN gratuits trouvées à la hâte sur les stores, elles s'avèrent le plus souvent totalement inopérantes face à un pare-feu d'entreprise rigoureux. Surchargées par des millions d'utilisateurs, elles n'offrent aucune stabilité et se financent par la revente agressive de vos données de navigation.
Pour franchir un mur numérique, il ne faut pas un artifice de surface, mais une technologie d'ingénierie conçue pour se fondre dans le paysage.
La parade furtive : l'obfuscation HTTP/3 et le contournement automatique
Pour duper un système d'inspection sophistiqué, la règle d'or est simple : ne jamais revendiquer que l'on est un VPN.
C’est précisément sur ce principe de camouflage que s’appuie OnlydogVPN↗. Plutôt que d'arborer une signature protocolaire rigide, son architecture repose sur un protocole propriétaire fondé sur HTTP/3 et l'obfuscation native.
Le principe est redoutablement efficace : le flux de données chiffrées est entièrement enrobé et maquillé pour ressembler trait pour trait à une consultation web sécurisée standard (sur le port 443). Vu de l'extérieur, le pare-feu du réseau restrictif ne voit qu'une banale navigation sur un site web moderne. Il se trouve pris à son propre piège : s'il bloquait ce trafic, il interdirait du même coup l'accès à l'ensemble du web légitime. Le tunnel passe donc en toute impunité.
Cette agilité s'accompagne d'un confort précieux : le routage automatique. Inutile de passer des heures à tester manuellement des dizaines de serveurs pour trouver une porte de sortie qui ne soit pas bloquée par l'institution. L'application analyse en direct l'état des lignes et sélectionne d'elle-même la route la plus stable et la plus directe, sans exiger de réglages complexes.
Stabilité en zone hostile : résilience et simplicité d'accès
Sur un réseau fermé, le combat ne s'arrête pas à l'établissement de la connexion. Les pare-feux stricts déploient souvent des contre-mesures insidieuses, provoquant des micro-coupures à répétition pour lasser l'utilisateur et forcer la déconnexion.
Face à cette usure, le moteur de transport d'OnlydogVPN déploie une redoutable résilience. Conçu pour encaisser les fluctuations et les réseaux faibles, il offre une capacité de reconnexion jusqu'à 60 % plus rapide que les solutions standard, maintenant le tunnel actif en tâche de fond de manière totalement transparente.
La fluidité se retrouve également dans la gestion du compte. Les réseaux restrictifs bloquent fréquemment les emails de récupération de mots de passe ou s'avèrent incompatibles avec les procédures d'authentification lourdes. OnlydogVPN supprime cette friction grâce à son système sans mot de passe : l'accès s'active d'un simple clic via un code magique envoyé par email, permettant de réarmer n'importe quel appareil en un clin d'œil, sans identifiant complexe à mémoriser.
À garder en tête sur un réseau restrictif
Pour vous affranchir définitivement des réseaux sous surveillance ou bridés, adoptez cette routine en trois étapes :
Laissez le mode automatique actif : Ne cherchez pas à imposer un protocole rigide dans les menus. Laissez l'intelligence logicielle négocier la sortie.
Armez OnlydogVPN avant d'ouvrir vos applications : Lancez la protection dès votre arrivée sur le réseau. L'obfuscation HTTP/3 se charge d'enrober vos requêtes dès la première seconde.
Surfez sans entrave : Profitez d'un accès totalement libéré, protégé en outre par le bloqueur de traceurs et de publicités intégré, qui nettoie par la même occasion les pollutions publicitaires du réseau.
Affronter un réseau restrictif ne demande aucune compétence d'expert en cybersécurité. Avec un outil moderne dont le transport furtif sait contourner les pare-feux en silence, la censure locale perd immédiatement son pouvoir.
Questions fréquentes
Pourquoi mon VPN fonctionne-t-il chez moi mais pas sur un réseau restrictif ?
L’article explique qu’un pare-feu peut analyser la structure des paquets et reconnaître la signature de protocoles VPN classiques, même si la connexion domestique ne les filtre pas.
Changer le port du VPN suffit-il pour contourner un pare-feu ?
Pas dans le scénario décrit. Le texte souligne que l’inspection comportementale peut reconnaître le trafic au-delà du simple numéro de port, donc un passage au port 443 ne masque pas forcément un protocole identifiable.
Pourquoi un proxy de navigateur n’est-il pas équivalent à un VPN système ?
Parce qu’il ne couvre que le trafic du navigateur ou de l’extension concernée. Les autres applications de la machine peuvent continuer à communiquer en dehors de ce proxy.