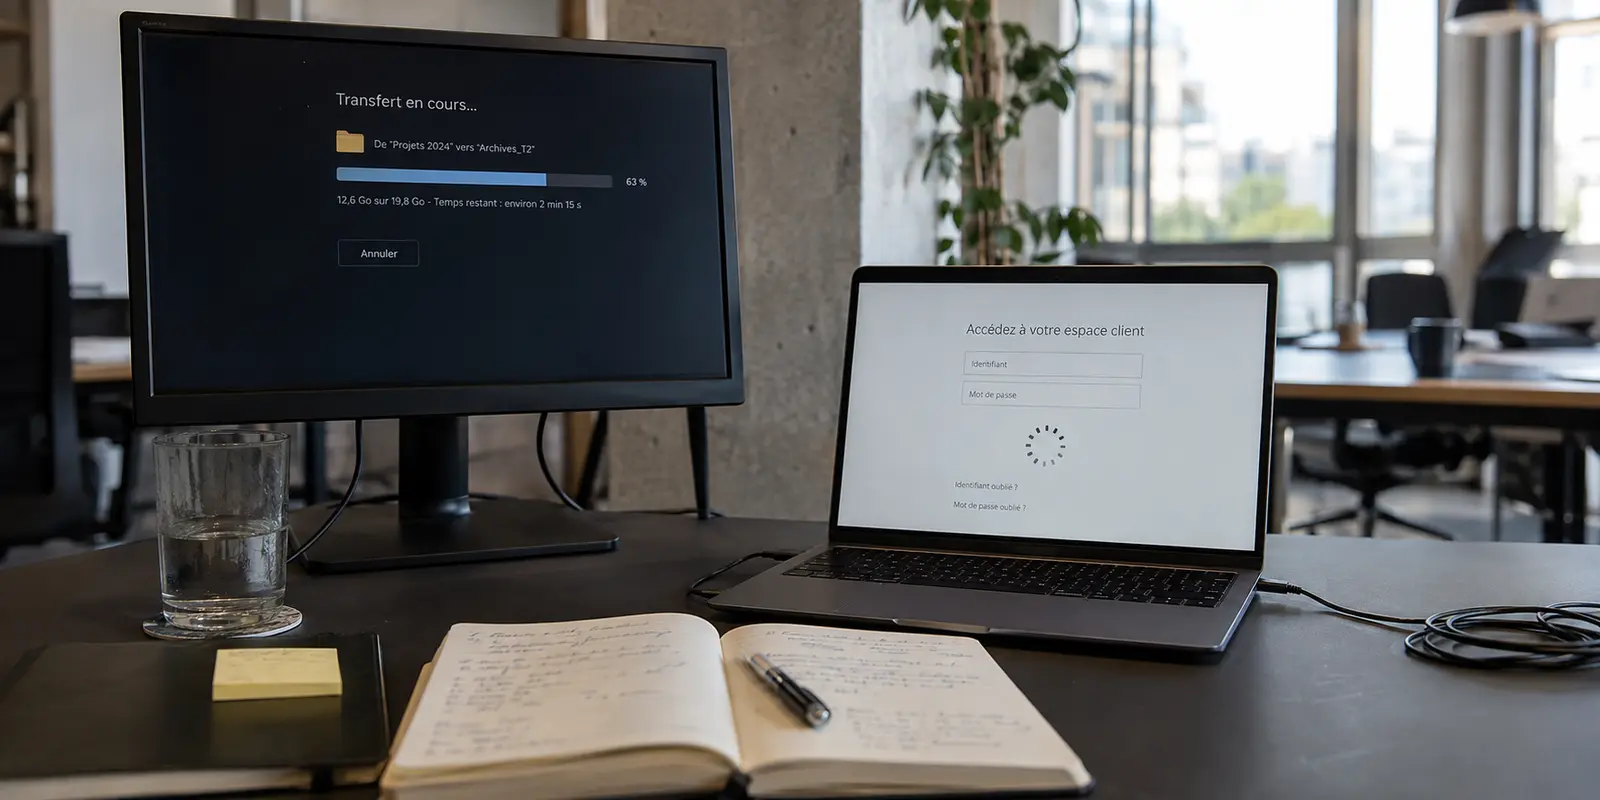
Vous avez besoin de vérifier d'urgence un dépassement de forfait, de régler une facture en attente ou de modifier une option sur votre ligne mobile. Vous vous rendez sur l'espace client d'Orange, de SFR ou de Bouygues Telecom. Vous renseignez vos identifiants, vous validez, puis la page charge dans le vide.
Quelques secondes plus tard, le verdict tombe : écran blanc, message d'erreur générique prétendant que le service est « momentanément indisponible », ou boucle infinie vous renvoyant sur la page de connexion. Sur votre smartphone, les applications comme Orange et moi, SFR & Moi ou Espace Client Bouygues refusent tout simplement de synchroniser vos données.
Par réflexe, vous désactivez votre VPN. Vous actualisez la page. Magie : votre compte s'affiche instantanément.
Votre conclusion immédiate semble imparable : « Mon VPN interfère avec mon opérateur. Il me faut un VPN doté d'une fonction de split-tunneling pour exclure l'adresse du site et continuer à naviguer protégé ailleurs. » C'est pourtant une fausse bonne idée. Vouloir exclure manuellement l'URL de votre opérateur dans les réglages d'un VPN classique est un piège technique qui se solde presque toujours par un échec.
Résumé de l’article et contexte
Pourquoi un espace client Orange, SFR ou Bouygues peut-il refuser une connexion VPN ?
Les portails opérateurs donnent accès à des fonctions sensibles et appliquent des contrôles anti-fraude stricts. Une adresse IP mutualisée de datacenter peut être rejetée par précaution, et exclure seulement le domaine principal du VPN ne suffit souvent pas parce que l’authentification passe par plusieurs sous-domaines, CDN et API.
Ce que l’article permet de retenir
- Pertinent pour : Aux abonnés dont l’espace client ou l’application opérateur fonctionne dès que le VPN est coupé.
- Point clé : L’article explique pourquoi le split-tunneling par domaine échoue sur des parcours d’authentification répartis entre plusieurs hôtes techniques.
- Limite importante : Exclure un navigateur entier ou couper temporairement le VPN peut fonctionner, mais ce trafic sort alors du tunnel ; sur iOS, la granularité par application est en plus limitée selon l’approche décrite.
Source produit : site officiel OnlydogVPN.
Le Paradoxe de l'Opérateur : Pourquoi Votre Télécom Rejette Votre VPN
Pourquoi un fournisseur d'accès internet français bloquerait-il son propre client régulier ?
La réponse tient aux responsabilités critiques d'un espace client. Ce portail n'est pas un simple blog : il permet de commander des cartes eSIM, de modifier des coordonnées bancaires (IBAN), d'activer des renvois d'appels vers l'étranger ou de souscrire des équipements coûteux. C'est la cible privilégiée des attaques automatisées de piratage de compte (credential stuffing).
Pour protéger leurs infrastructures, les équipes de sécurité d'Orange, SFR et Bouygues s'appuient sur des filtres anti-fraude impitoyables. Dès qu'une tentative d'authentification émane d'une adresse IP étiquetée comme appartenant à un centre de données (datacenter) — où transitent simultanément des milliers de connexions anonymes —, le système de sécurité coupe le jeton de session par précaution. L'opérateur ne cherche pas à savoir qui vous êtes : il neutralise préventivement l'IP mutualisée suspecte.
Le Piège du Split-Tunneling par Domaine : Pourquoi l'Exclusion d'URL Échoue
Face à ce constat, beaucoup d'utilisateurs se tournent vers les réglages avancés de leur VPN pour tenter le « split-tunneling par nom de domaine » (FQDN). L'idée paraît limpide : ordonner au VPN de chiffrer tout votre trafic, sauf les visites sur orange.fr, sfr.fr ou bouyguestelecom.fr.
Dans la pratique, cette méthode ne fonctionne quasiment jamais sur les sites d'opérateurs modernes.
Un espace client n'est pas un bloc monolithique posé sur une adresse unique. Pour sécuriser votre connexion, l'opérateur orchestre en coulisses un ballet complexe de dizaines de sous-domaines invisibles :
- Des passerelles d'authentification unique (SSO) comme
login.orange.froucas.sfr.fr; - Des réseaux de distribution de contenu (CDN) sécurisés pour les formulaires de paiement ;
- Des serveurs d'API tiers qui chargent l'historique de vos factures et les données de consommation.
Si vous excluez simplement le domaine principal dans votre VPN, le piège se referme : votre navigateur envoie une partie des requêtes en direct par votre connexion locale, tandis que la validation de sécurité ou le jeton de session passe par un sous-domaine non exclu, toujours acheminé sous VPN. Les serveurs de l'opérateur reçoivent alors une même session fragmentée entre deux adresses IP différentes. Ils interprètent ce comportement anormal comme une tentative d'usurpation et verrouillent immédiatement l'accès.
Les Solutions Manuelles et Leurs Failles Réelles
Si vous tenez absolument à isoler votre espace client à la main, seules deux options de contournement existent, avec chacune leurs désagréments :
- L'exclusion par application complète (sur ordinateur uniquement) :
Plutôt que d'essayer d'exclure un site, vous pouvez exclure tout un navigateur web (par exemple réserver Edge ou Safari sans VPN pour vos démarches administratives, et utiliser Chrome ou Firefox sous VPN pour le reste). C'est fonctionnel, mais contraignant au quotidien. De plus, cette granularité est tout simplement impossible sur iPhone et iPad, l'écosystème iOS interdisant le fractionnement applicatif au niveau du système.
- La coupure manuelle temporaire :
Désactiver le VPN le temps de payer sa facture, puis le rallumer. C'est la porte ouverte aux oublis : dans la réalité, un utilisateur sur deux oublie de réactiver sa protection après sa démarche, laissant l'ensemble de sa navigation sans défense pour le reste de la journée sur un réseau Wi-Fi ou mobile.
Bricoler des règles de filtrage ou jongler avec ses interrupteurs de sécurité n'est pas une solution d'usage viable.
L'Approche Moderne : Quand le VPN N'a Même Plus Besoin d'Être Exclu
Le véritable problème n'est pas que votre VPN soit actif lorsque vous consultez votre opérateur ; le problème est que les adresses IP des gros VPN commerciaux sont trop voyantes et trop polluées pour franchir les contrôles de sécurité télécoms.
Si vous utilisez un VPN dont les points de sortie présentent une réputation saine et un acheminement propre, les filtres anti-fraude d'Orange, SFR ou Bouygues ne s'activent pas. Vous n'avez plus besoin d'exclure quoi que ce soit : vous vous connectez normalement, votre espace client s'ouvre, et votre protection globale reste active.
C’est précisément ce que réussit OnlydogVPN↗.
Conçu pour contourner la lourdeur des infrastructures traditionnelles, OnlydogVPN supprime le besoin de créer des listes d'exclusion fastidieuses grâce à des atouts techniques concrets :
Des sorties propres et un routage dynamique : En évitant les sous-réseaux massifs et surpeuplés où s'agglutinent des dizaines de milliers d'utilisateurs, OnlydogVPN achemine votre trafic via des nœuds discrets. Leurs adresses ne figurent pas sur les listes de surveillance des pare-feux télécoms, ce qui permet à vos applications d'opérateurs de valider vos jetons de session sans friction.
Architecture moderne HTTP/3 avec obfuscation : Le tunnel d'OnlydogVPN s'intègre naturellement dans les flux web conventionnels les plus récents. Les pare-feux des opérateurs ne perçoivent pas un flux proxy invasif, mais un échange chiffré moderne et légitime.
Zéro configuration technique : Vous n'avez pas à deviner quels sous-domaines techniques renseigner dans un menu d'options complexe. Vous lancez l'application, l'auto-sélection trouve la route optimale, et vos espaces clients fonctionnent du premier coup.
Une expérience unifiée sur tous vos appareils : Pas de mots de passe complexes à synchroniser. L'accès se fait instantanément via un code magique reçu par e-mail, offrant une protection homogène et sans accroc sur Windows, macOS, Android et iOS.
Ce que je garderais comme routine pour mes comptes télécoms
Pour gérer vos lignes Orange, SFR ou Bouygues sans jamais compromettre votre sécurité en ligne, adoptez ces réflexes simples :
Abandonnez les listes d'exclusion d'URL : Ne perdez plus votre temps à ajouter manuellement des adresses dans votre VPN. Ces listes deviennent obsolètes à chaque refonte des portails opérateurs.
Gardez votre tunnel actif : Avec un outil léger et discret comme OnlydogVPN, laissez la connexion opérer en arrière-plan. Vos applications mobiles d'opérateurs et vos pages web se synchronisent naturellement sans exiger de déconnexion préalable.
Le réflexe du cache lors d'un changement d'outil : Si vous venez d'abandonner un VPN qui bloquait vos accès, fermez votre navigateur et nettoyez les cookies liés à votre opérateur. Vous éliminerez ainsi le jeton de session corrompu par votre précédente tentative.
La meilleure façon d'accéder à son espace client sous VPN ne consiste pas à percer un trou dans ses défenses via un split-tunneling hasardeux. Elle consiste à choisir une solution d'acheminement suffisamment propre pour être acceptée partout, sans jamais avoir à baisser la garde.
Questions fréquentes
Pourquoi mon opérateur bloque-t-il son propre client quand le VPN est actif ?
Parce que l’espace client permet des opérations sensibles et que les systèmes anti-fraude peuvent refuser une IP de datacenter très mutualisée sans chercher à distinguer chaque utilisateur derrière cette adresse.
Pourquoi exclure seulement orange.fr, sfr.fr ou bouyguestelecom.fr ne suffit-il pas ?
L’authentification s’appuie sur plusieurs sous-domaines, passerelles SSO, CDN et API. Une règle limitée au domaine principal peut donc laisser une partie du parcours dans le tunnel et casser la session.
Quelles alternatives l’article décrit-il au split-tunneling par domaine ?
Il mentionne l’exclusion d’un navigateur entier sur ordinateur ou la coupure temporaire, avec leurs compromis, puis privilégie une sortie réseau suffisamment propre pour que l’espace client fonctionne sans créer d’exception.