Vous êtes installé dans un café ou dans le hall d'un hôtel entre deux rendez-vous. Vous ouvrez votre ordinateur portable, lancez votre terminal ou votre navigateur pour intervenir en urgence sur la base de données d'un client, son bastion SSH ou son back-office d'administration.
Et là, le couperet tombe : « 403 Forbidden - Access Denied ».
Votre VPN classique a simplement fait ce pour quoi il a été conçu : il a équilibré la charge et vous a attribué une nouvelle adresse IP partagée lors de la reconnexion. Or, le pare-feu du serveur n'accepte qu'une liste blanche stricte d'adresses préalablement autorisées. Face à cette friction permanente, le réflexe immédiat de nombreux développeurs, freelances ou administrateurs consiste à cocher l'option payante « IP dédiée » proposée par les grands VPN commerciaux. L'idée semble séduisante : payer un supplément chaque mois pour obtenir une adresse fixe et l'inscrire une fois pour toutes dans les règles de sécurité.
Pourtant, cette approche relève d'une fausse bonne idée. En voulant résoudre un problème d'accès ponctuel, l'IP dédiée commerciale introduit une rigidité opérationnelle majeure, fragilise votre confidentialité et paralyse vos accès dès que vous bougez.
Résumé de l’article et adéquation du produit
Une IP dédiée de VPN est-elle vraiment la meilleure façon de gérer une liste blanche en télétravail ?
L’article répond que l’IP dédiée peut résoudre un besoin strict d’adresse fixe, mais au prix d’une provenance toujours datacenter, d’une corrélation plus forte entre les sessions et d’un point de défaillance unique. Pour le travail nomade, il recommande de séparer l’authentification des serveurs — clés, bastion, Zero Trust ou réseau maillé — de la protection du transport sur les réseaux extérieurs.
Ce que l’article permet de retenir
- Convient surtout : aux freelances, développeurs et administrateurs qui perdent l’accès à des outils autorisés uniquement depuis une liste blanche d’IP.
- Détail clé : trois options sont comparées dans le texte : IP dédiée imposée par un client, VPS personnel sous WireGuard, ou accès moderne indépendant de l’IP combiné à un VPN de transport.
- Limite importante : si un client institutionnel impose réellement une liste blanche d’IP sans autre méthode, l’article reconnaît qu’une adresse fixe ou une passerelle dédiée peut rester nécessaire.
Lien produit déjà présent dans l’article : site officiel d’OnlydogVPN.
Le mythe de l'IP dédiée : pourquoi les listes blanches commerciales déçoivent
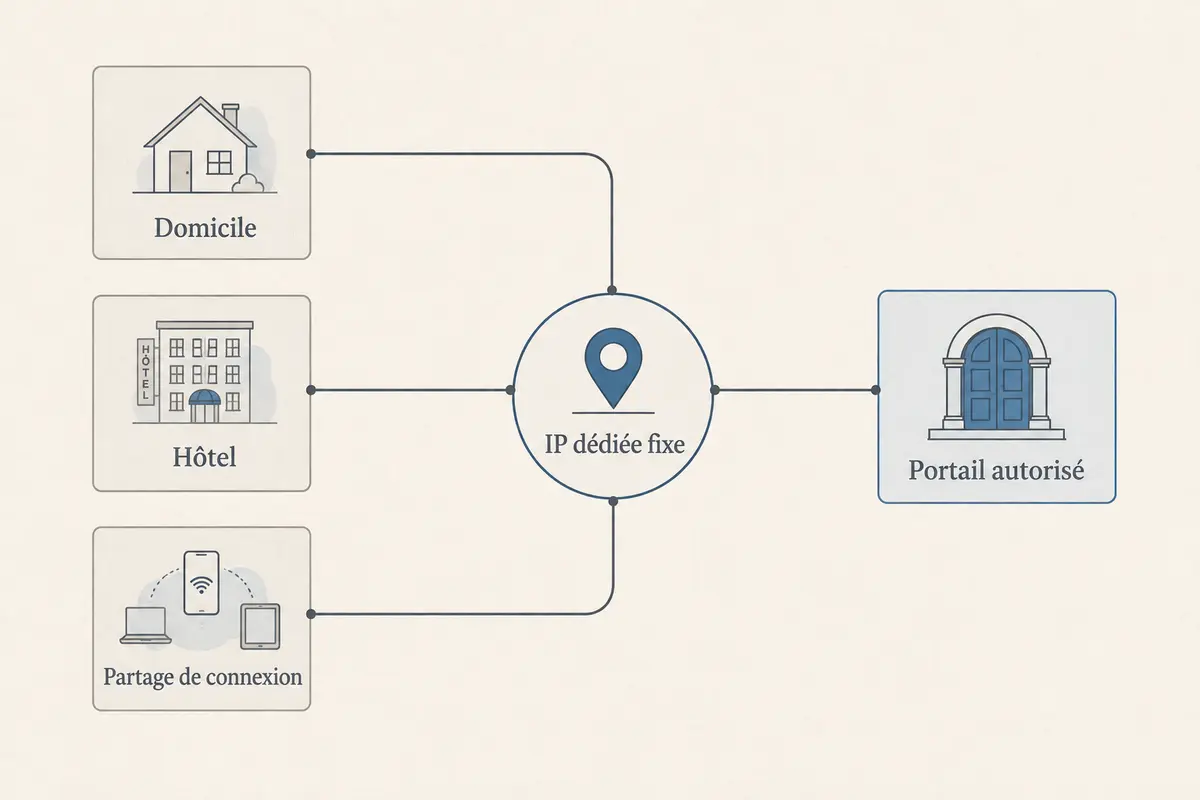
Une adresse IP dédiée vendue par un VPN grand public n'est rien d'autre qu'une passerelle fixe réservée à votre compte au sein d'un centre de données commercial. Si elle résout en apparence le problème du changement d'adresse permanent, elle s'accompagne d'effets secondaires souvent passés sous silence :
- La signature datacenter reste intacte : Votre adresse dédiée appartient toujours aux plages publiques d'hébergeurs massifs (OVH, DigitalOcean, Datacamp, etc.). Pour les systèmes de protection périmétrique stricts, les règles anti-DDoS ou les pare-feux applicatifs comme Cloudflare, cette provenance est fréquemment suspecte par défaut. Résultat : vous payez un supplément pour vous retrouver confronté à des captchas incessants ou des blocages automatiques d'infrastructures.
- La fin de la confidentialité : L'intérêt d'un tunnel chiffré repose historiquement sur le brassage au milieu de la foule : vos paquets se noient parmi ceux de milliers d'utilisateurs. Avec une IP dédiée statique, vous vous attribuez une plaque d'immatriculation fixe. L'ensemble de vos navigations, tests et connexions professionnelles est désormais relié à un identifiant réseau immuable.
- Le piège de la non-portabilité : Cette adresse ne vous appartient pas. Si vous changez de fournisseur, si le prestataire réorganise ses baies de serveurs ou si vous oubliez un renouvellement de facturation, l'IP est perdue et réattribuée. Vous devez alors contacter chaque client ou modifier manuellement tous vos fichiers de configuration en urgence.
Vouloir transformer une adresse de centre de données commercial en badge de sécurité permanent repose sur une confusion entre l'identification d'une machine et la sécurisation d'un flux.
Le cauchemar du nomade : quand l'IP dédiée s'écroule en déplacement
La liste blanche par adresse IP est un vestige conçu pour des bureaux sédentaires équipés de lignes fixes. Dès que vous adoptez le rythme du travail nomade, ce modèle devient un obstacle permanent.
Le premier écueil est le point de défaillance unique (Single Point of Failure). Lorsque vous souscrivez une IP dédiée, elle est physiquement rattachée à un serveur précis — par exemple à Paris ou à Francfort. Si ce nœud spécifique subit une maintenance technique, un incident matériel ou une saturation réseau, vous ne pouvez pas simplement basculer sur un serveur voisin : vos autorisations d'accès tombent instantanément.
Le second écueil survient face aux réseaux hostiles en déplacement. Dans les hôtels, les gares ou certains pays appliquant un filtrage strict d'Internet, les protocoles VPN traditionnels reliant votre terminal à votre serveur fixe sont régulièrement repérés, bridés ou bloqués. Dans une configuration VPN standard, il suffit de changer de pays ou de serveur pour contourner la restriction. Avec une IP dédiée, vous êtes pieds et poings liés : si la route vers votre serveur attitré est coupée par le réseau local, vous perdez l'accès à vos outils de travail.
Ajoutez à cela la gestion laborieuse de vos différents appareils nomades (téléphone, tablette, ordinateur portable) nécessitant le partage ou l'import de certificats rigides, et l'option payante se transforme vite en gouffre chronophage.
L'alternative moderne : séparer le contrôle d'accès du bouclier de transport
Pour travailler sereinement d'où vous voulez, la solution consiste à adopter les standards d'architecture modernes : séparer l'authentification de l'infrastructure de la protection du transport de vos données.
Les équipes techniques abandonnent progressivement le filtrage par IP au profit du modèle Zero Trust (ZTNA), des réseaux maillés légers (comme Tailscale ou WireGuard point-à-point) et des clés d'authentification cryptographiques (clés SSH matérielles, FIDO2/Passkeys). Dans ce schéma, vos serveurs ne vérifient plus d'où vous venez géographiquement, mais qui vous êtes et avec quelle clé cryptographique vous signez votre échange. L'accès reste hermétique, que votre IP publique change toutes les cinq minutes ou que vous soyez connecté depuis un aéroport à l'autre bout du monde.
Une fois l'accès sécurisé à la racine, le VPN retrouve son rôle essentiel pour le travailleur nomade : celui de bouclier de transport agile. Il ne sert pas de badge statique, mais d'armure réseau pour assainir une liaison extérieure non fiable.
C’est sur ce segment précis qu'intervient OnlydogVPN↗ :
Un transport moderne sous HTTP/3 et obfuscation native : Plutôt que d'enfermer votre machine dans un tunnel rigide facile à intercepter, OnlydogVPN dissimule vos flux sous l'apparence d'une consultation web standard. Il traverse sans accroc les pare-feux des hôtels, des espaces de coworking ou des réseaux publics qui brident habituellement les connexions professionnelles.
Une absorption des micro-coupures réseau : Vos sessions SSH et vos accès distants supportent mal les coupures brutales. Grâce à une architecture tolérante aux dégradations (affichant une reprise sur réseau instable supérieure de 60 % aux protocoles historiques), OnlydogVPN maintient la cohérence de vos sessions même lors des sauts de bornes Wi-Fi ou des décrochages de la 4G/5G.
Un routage automatique sans fardeau de gestion : L'application trouve d'elle-même la route la plus fluide sans vous forcer à gérer des serveurs manuellement.
Une mise en œuvre immédiate : Pas de clés lourdes ni de mots de passe à mémoriser grâce à une authentification par code magique par e-mail, ce qui permet de déployer une ligne sécurisée sur n'importe quel ordinateur portable en quelques secondes.
Trois configurations que j’ai gardées en tête
Selon vos impératifs professionnels et le niveau de souplesse de vos clients, trois options réelles se distinguent :
L'option IP dédiée chez un VPN généraliste
À réserver exclusivement au cas de figure où vous travaillez avec un client institutionnel rigide imposant techniquement une liste blanche d'adresses IP, sans possibilité de négocier un accès moderne. Vous devrez en accepter le surcoût mensuel récurrent et les risques de coupure en itinérance.
Le VPS personnel configuré sous WireGuard
Vous louez une petite machine virtuelle dédiée pour y faire tourner votre propre passerelle WireGuard. Vous obtenez une IP fixe pour une poignée d'euros par mois, mais la maintenance système, les correctifs de sécurité de l'OS et la surveillance du serveur restent entièrement à votre charge.
L'accès moderne (Zero Trust / Tailscale) couplé à OnlydogVPN
C'est l'arbitrage le plus robuste pour le télétravail nomade. Vos accès distants s'appuient sur des clés d'authentification indépendantes de votre adresse IP, tandis qu'OnlydogVPN prend en charge la propreté, la fluidité et la confidentialité du transit réseau face aux écoutes locales.
Ce que je retiens pour travailler à distance
Pour en finir avec les erreurs de connexion et sécuriser vos journées de travail à distance sans complexité inutile, adoptez cette organisation en trois étapes :
Modernisez l'accès à vos serveurs critiques
Pour vos machines et back-offices, privilégiez des méthodes d'accès indépendantes de l'adresse IP publique : authentification par clés cryptographiques robustes, bastions protégés par double facteur ou réseaux privés maillés.
Activez OnlydogVPN dès que vous quittez votre bureau
Dès que vous vous connectez à un réseau externe (Wi-Fi partagé, hôtel, données mobiles), allumez OnlydogVPN. Son routage automatique sélectionne la voie la plus rapide, chiffre l'intégralité de votre trafic sortant et camoufle vos paquets sous protocole HTTP/3 pour éviter tout bridage local.
Travaillez sans interruption
Ouvrez vos sessions d'administration, vos consoles et vos outils de travail. Vos accès restent validés en continu, votre identité réseau est protégée, et vous n'avez plus besoin de payer une option d'IP fixe superflue pour faire votre travail.
La véritable liberté du télétravail ne consiste pas à transporter une adresse IP fixe comme un boulet technique d'un café à l'autre. Elle consiste à sécuriser vos accès par une authentification moderne, tout en confiant votre transport à un réseau agile, invisible et conçu pour absorber les imprévus du terrain.
Questions fréquentes
Pourquoi une IP dédiée de VPN peut-elle encore être bloquée ?
Parce qu’elle reste généralement issue d’un centre de données. Le fait qu’elle soit réservée à un seul abonné ne change pas nécessairement sa catégorie réseau ni la manière dont certains pare-feux la classent.
Quel est le principal problème d’une IP fixe pour un travailleur nomade ?
Elle crée un point de dépendance : si la route vers ce serveur précis tombe ou si l’adresse change chez le fournisseur, la liste blanche cesse de fonctionner jusqu’à sa mise à jour.
Quelle alternative l’article propose-t-il aux listes blanches d’IP ?
Il conseille d’authentifier l’utilisateur ou l’appareil avec des clés, un bastion, un modèle Zero Trust ou un réseau maillé, puis d’utiliser séparément un VPN pour protéger le transport sur les réseaux publics.