Choisir un VPN en se basant sur l'adresse de son siège social ressemble à fermer une porte blindée à double tour tout en laissant son trousseau de clés et sa carte d’identité bien en évidence sur le paillasson.
Dans l'esprit de nombreux utilisateurs soucieux de leur vie privée, le réflexe géographique reste tout-puissant. Face aux révélations sur la surveillance globale et aux juridictions de renseignement comme les Five Eyes, la solution semble évidente : trouver un fournisseur fièrement domicilié à Genève, Zurich, Paris ou Stockholm. On imagine des serveurs nichés dans d'anciens bunkers alpins, protégés par des lois réputées inviolables.
Cette tranquillité d'esprit repose sur une méprise. Le cadre légal d'un pays ne rend pas vos données invulnérables : il se contente d'encadrer la manière dont les autorités peuvent y accéder. En matière de confidentialité numérique, la seule barrière absolue n'est pas juridique, mais technique : un serveur ne pourra jamais livrer ce qu'il ne détient pas.
Résumé de l’article et adéquation du produit
Le pays du siège ne suffit pas à déterminer la confidentialité d’un VPN
Une juridiction protectrice peut encadrer l’accès aux données, mais elle ne rend pas invisibles les informations qu’un service conserve. L’article invite donc à regarder d’abord ce qui est collecté, relié à un compte et techniquement disponible.
Ce qu’il faut retenir
- Pour qui : les utilisateurs qui choisissent un VPN en priorité selon son siège en Suisse ou dans l’Union européenne.
- Point clé : une entreprise reste soumise aux procédures légales de sa juridiction ; la question pratique est donc de savoir quelles données existent réellement et peuvent être reliées à un utilisateur.
- Adéquation du produit : l’article met en avant OnlydogVPN pour son accès sans mot de passe traditionnel et son approche technique centrée sur la réduction de la friction d’identité.
- Limite importante : l’architecture d’un service et sa juridiction répondent à des risques différents ; aucune adresse postale ne remplace l’examen des données collectées, des usages et des obligations qui s’appliquent.
Source produit citée dans l’article : site officiel d’OnlydogVPN.
L'illusion du siège helvétique : ce que le RGPD et la Suisse ne peuvent pas faire
La Suisse s’est imposée comme la marque de confiance par excellence du numérique, tandis que l’Union européenne brandit le RGPD comme la forteresse ultime des libertés individuelles. Si ces cadres réglementaires apportent des garanties réelles contre la revente abusive de données par des courtiers publicitaires, ils ne constituent en aucun cas une immunité diplomatique pour votre trafic web.
Une entreprise enregistrée en Suisse ou dans l’UE reste une personne morale assujettie au droit local. La loi fédérale suisse sur la protection des données (LPD) comme le RGPD coexistent avec des textes régissant la surveillance des télécommunications et l'entraide judiciaire internationale. Lorsqu'une autorité compétente délivre une ordonnance judiciaire valide, l'entreprise est légalement tenue d'obtempérer.
L’histoire récente l’a prouvé à plusieurs reprises : des services sécurisés pourtant installés au cœur de la juridiction suisse ont dû se conformer à des réquisitions judiciaires pour consigner des adresses IP et des métadonnées de connexion d’utilisateurs ciblés. La législation n’a pas empêché la transmission de ces informations ; elle a simplement veillé à ce que la saisie soit effectuée dans les règles de l'art.
Le talon d’Achille méconnu : votre compte est la véritable faille
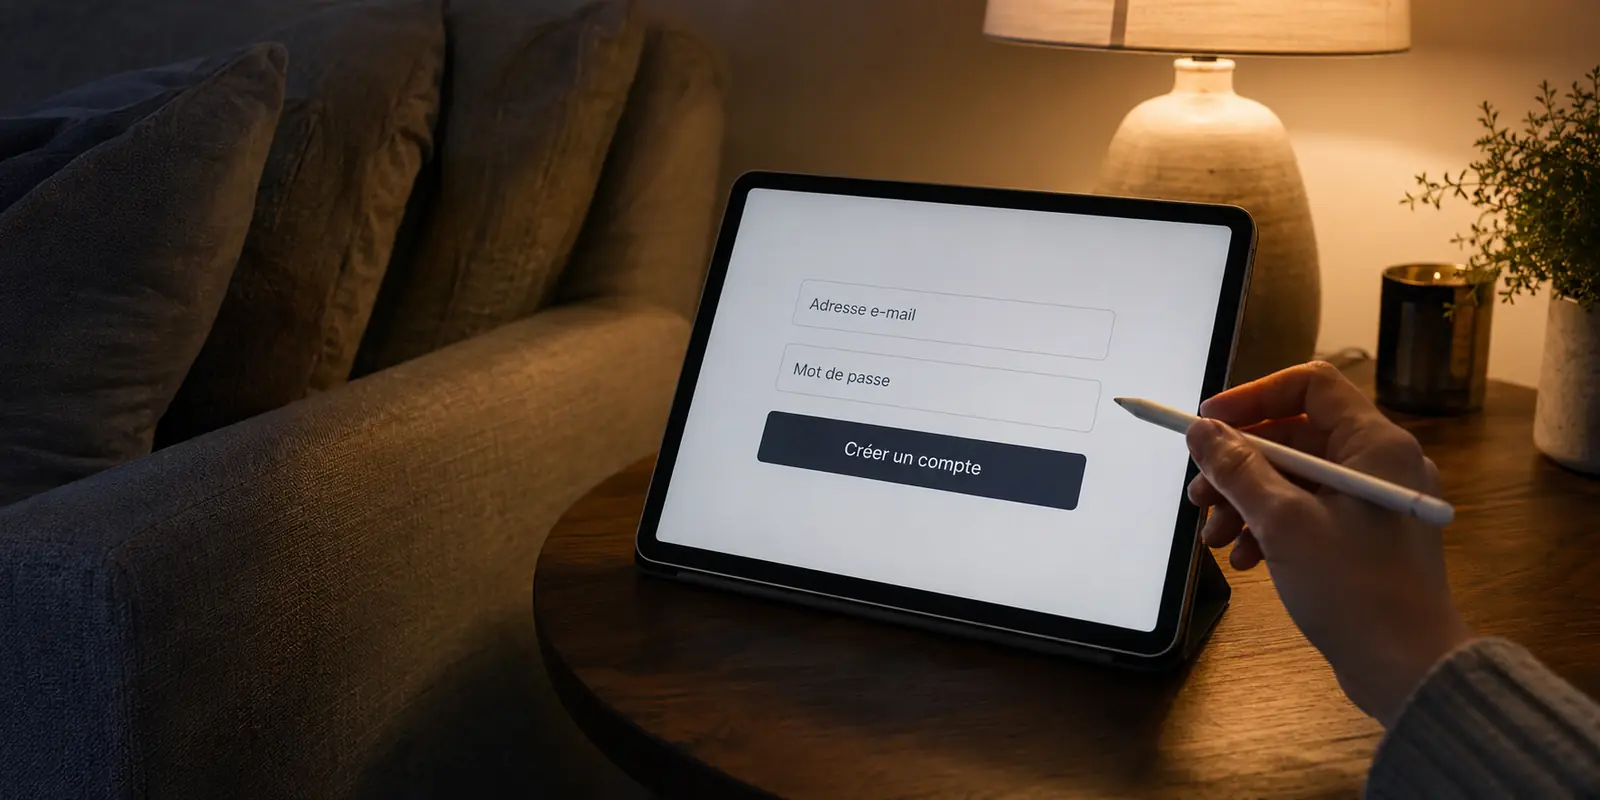
Pourquoi ces saisies ou ces fuites sont-elles possibles ? Parce que la plupart des services commettent une erreur structurelle dès le premier clic de l'utilisateur : l'obligation de créer un compte.
Observez le parcours classique sur un VPN européen réputé :
- Vous fournissez une adresse e-mail personnelle.
- Vous créez un mot de passe (souvent stocké dans un trousseau ou un gestionnaire).
- Vous liez un moyen de paiement périodique.
- L'entreprise génère une fiche client reliant votre profil à une clé d'activation et à des dates de session.
Le paradoxe est total : vous souscrivez un outil pour effacer vos traces en ligne, mais vous commencez par consigner votre identité dans une base de données centralisée.
Dans la quasi-totalité des incidents de sécurité touchant les services de confidentialité, ce ne sont pas les algorithmes de chiffrement qui cèdent sous les assauts de supercalculateurs. Le maillon faible est toujours organisationnel : une base d'utilisateurs compromise, une fuite interne, ou une réquisition légale qui exige de croiser un compte client avec une heure de connexion. Dès l'instant où un identifiant persiste sur un serveur, votre anonymat ne dépend plus que de la solidité contractuelle d'une promesse commerciale.
La véritable protection : ce qui n'existe pas ne peut être saisi
Pour bâtir une confidentialité réelle, il faut changer de logique. La réponse ne réside pas dans une déclaration de non-conservation des registres (no-logs policy) étalée sur quarante pages de jargon juridique. Elle réside dans un principe d'ingénierie radical : le zéro donnée par conception.
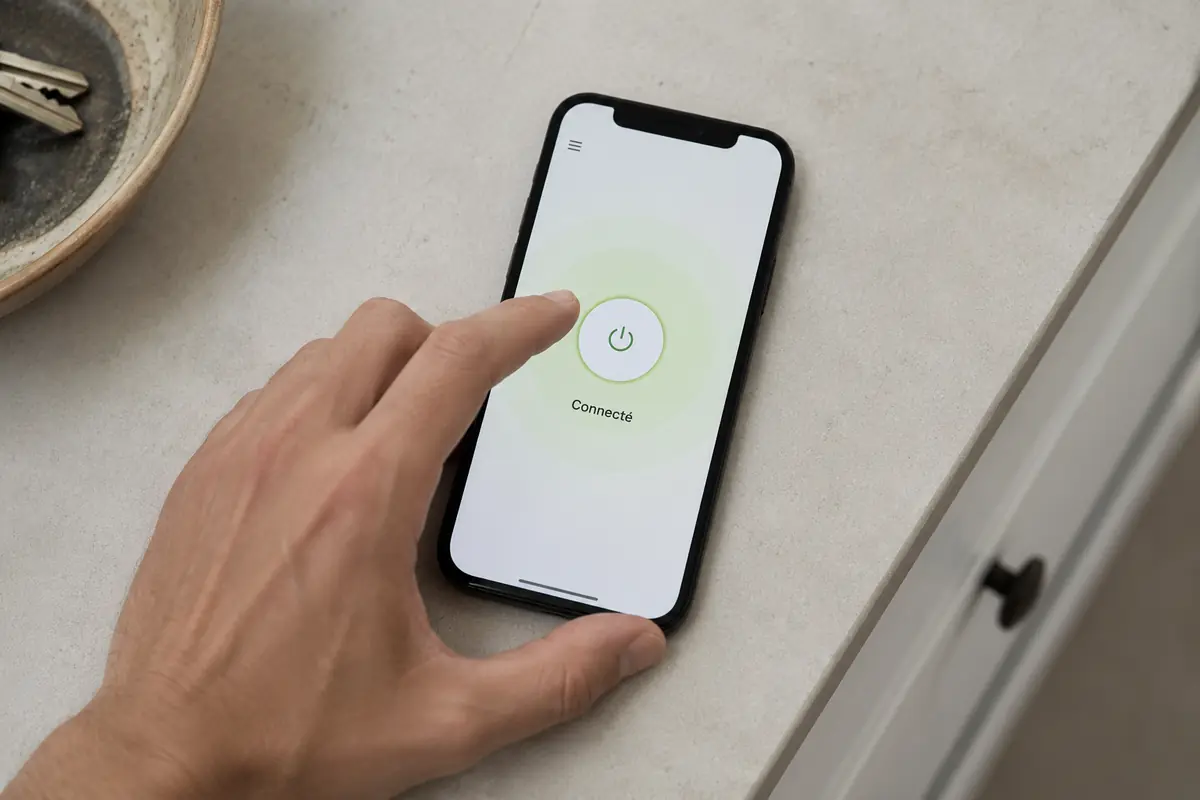
C'est sur cette rupture que se positionne OnlydogVPN. Au lieu de vous demander de faire confiance à un siège social ou à un contrat de complaisance, l'architecture d'OnlydogVPN supprime le vecteur d'attaque principal : le compte utilisateur traditionnel.
Il n'y a aucun mot de passe à inventer, mémoriser ou stocker sur des serveurs distants. L'authentification s'effectue directement par un code magique éphémère reçu par e-mail. L'e-mail sert de passerelle d'accès instantanée, votre appareil détient la liaison, et l'infrastructure sous-jacente ne conserve aucun annuaire d'identifiants permanent capable de relier vos habitudes de consultation à un dossier personnel.
Le bénéfice est limpide : face à une intrusion hostile ou à une injonction légale, l'infrastructure est structurellement incapable de trahir ses usagers. L'absence physique de profil client offre une étanchéité qu'aucune législation nationale, suisse ou européenne, ne pourra jamais garantir par décret.
Au-delà de la juridiction : l'épreuve de la vie réelle et des réseaux instables
Se focaliser exclusivement sur le pays d'immatriculation fait également oublier le quotidien : un VPN sert avant tout à naviguer, travailler et échanger sans coupure.
De nombreux outils européens historiques restent prisonniers d'architectures réseau traditionnelles et rigides. En conditions idéales au bureau, tout fonctionne. Mais dès que la connexion se complique — passages répétés de la 5G au Wi-Fi d'un train, réseaux d'hôtels saturés ou traversée de pays aux filtres stricts —, ces tunnels conventionnels s'effondrent, bloquant vos applications et figeant vos visioconférences.
OnlydogVPN s'affranchit de ces lourdeurs en adoptant un protocole moderne bâti sur HTTP/3 avec obfuscation intégrée du trafic.
- Une résilience à toute épreuve : Sa capacité de récupération rapide sur réseau dégradé est supérieure d'environ 60 % aux protocoles ouverts classiques. Lorsque votre téléphone bascule d'antenne ou que le signal faiblit, le flux reprend instantanément, de manière transparente.
- Une discrétion native : Le tunnel se dissimule au milieu du trafic web courant, contournant les pare-feux stricts sans éveiller les soupçons des systèmes d'inspection de paquets.
- Un routage par scénarios sans casse-tête : Pas besoin d'éplucher manuellement une liste de serveurs saturés par des milliers d'utilisateurs. L'application choisit automatiquement la route la plus rapide et intègre nativement un filtrage puissant des traceurs et publicités intrusives.
Ce que je regarderais avant de choisir
Pour déterminer rationnellement quel outil installer, posez-vous une seule question : quelle est la nature réelle de votre besoin ?
- Le VPN d'entreprise corporate traditionnel : Il conserve sa pertinence si vous représentez une structure soumise à des obligations d'audit contractuelles très strictes, nécessitant un contrat-cadre d'opérateur local, une facturation grand compte centralisée ou une IP fixe dédiée pour ouvrir les accès d'un intranet fermé.
- L'approche OnlydogVPN pour les indépendants et les particuliers avertis : Si votre priorité est d'obtenir une protection robuste, sans friction, sans laisser d'empreinte nominative sur un serveur et sans risquer la fuite de vos accès lors d'une brèche de base de données, la technologie prime sur l'adresse postale.
Dans cette logique, la mise en route d’OnlydogVPN reste volontairement courte : installation sur ordinateur ou smartphone, validation du code magique d’accès, puis activation de la protection automatique. L’idée défendue ici reste la même : faire reposer la confidentialité sur l’architecture technique plutôt que sur l’image rassurante d’une frontière.
Questions fréquentes
Un VPN basé en Suisse ou dans l’Union européenne garantit-il que mes données ne pourront jamais être demandées ?
Non. Le cadre juridique peut offrir des protections et des procédures, mais une entreprise reste tenue de répondre à une demande légale valide portant sur les données qu’elle possède.
Pourquoi la création d’un compte change-t-elle le risque de confidentialité ?
Un compte peut relier une adresse e-mail, un paiement, une clé d’activation ou des informations de session. Plus ces éléments sont centralisés, plus il existe de données pouvant être rapprochées d’un profil utilisateur.
Que signifie l’idée de “zéro donnée par conception” dans cet article ?
L’idée est de réduire dès l’architecture les données persistantes disponibles, plutôt que de compter uniquement sur une promesse contractuelle de ne pas les utiliser ou les conserver.
Quels critères faut-il regarder en plus du pays d’immatriculation ?
L’article recommande de regarder la collecte réelle, la manière de s’authentifier, les traces persistantes, la stabilité sur les réseaux changeants et la quantité de configuration nécessaire au quotidien.