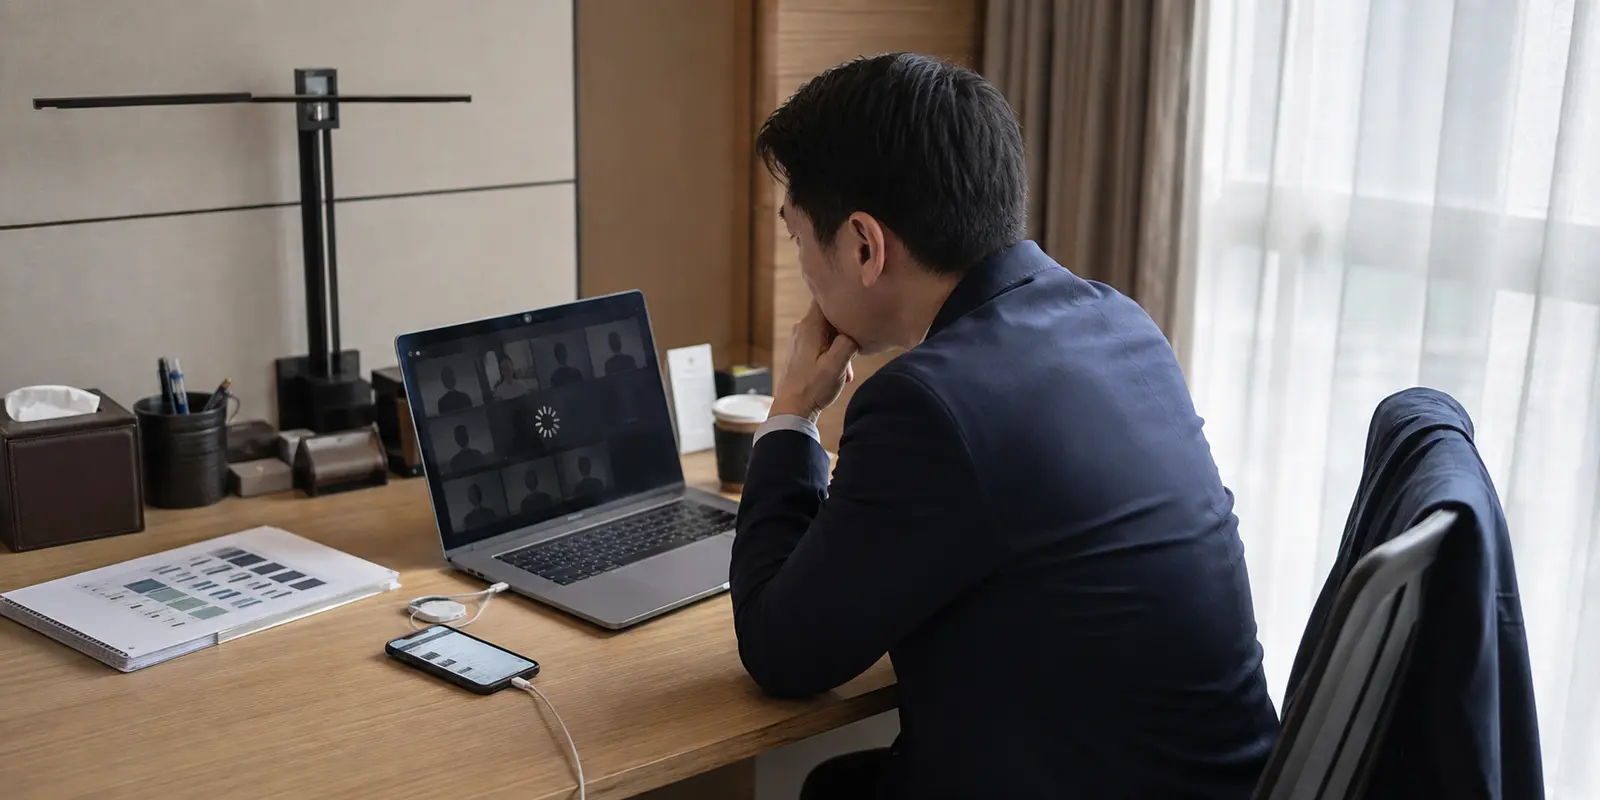
9h du matin, heure de Pékin (3h à Paris ou Genève) : le point de visio critique avec la direction ou le grand compte s'ouvre dans la salle de réunion d'un hôtel d'affaires à Chaoyang ou sur le Wi-Fi d'un client à Shenzhen. Le voyant du gros VPN mondial payant affiche une fausse bonne mine pendant trente secondes... puis le chat d'entreprise se fige, la vidéo du patron gèle, et le ping explose.
Le piège est classique. Ce qui suffit à lire une page d'actualité ou à regarder une série le soir dans son lit s'effondre dès qu'on le confronte au flux binaire continu, bidirectionnel et exigeant d'une visioconférence ou d'une synchronisation cloud sous surveillance active.
Résumé de l’article et adéquation du produit
Comment préparer un VPN pour tenir une visioconférence professionnelle sur un Wi-Fi d’hôtel en Chine ?
L’article recommande de préparer l’outil avant le départ, de valider d’abord le portail captif de l’hôtel, puis d’utiliser un transport conçu pour rester discret et résilient sur un réseau filtré. Surtout, il déconseille de découvrir un nouveau protocole ou un nouveau nœud pendant l’appel critique.
Ce qu’il faut retenir
- À retenir : une visioconférence bidirectionnelle expose plus vite les problèmes de latence, de filtrage et de micro-coupures qu’une simple page web.
- Pour qui : voyageurs professionnels qui doivent garder Teams, Zoom, Meet ou une synchronisation cloud utilisables sur un réseau fixe d’hôtel ou de client.
- Correspondance produit : l’article associe OnlydogVPN à un transport HTTP/3 obfusqué, à la reprise sur micro-coupures et à une authentification par code magique.
- Limite : le filtrage et la qualité des réseaux locaux peuvent changer d’un établissement à l’autre ; la préparation et un test avant la réunion restent indispensables.
Source produit déjà citée : site officiel OnlydogVPN.
Le piège de la mission pro : pourquoi le VPN "loisir" s'effondre en réunion
Un abonnement grand public est taillé pour la consommation de surface (streaming, web passif, bascule occasionnelle de pays). Il suppose un trafic épisodique tolérant aux micro-gèles.
En mission professionnelle en Chine, les règles du terrain changent. Les sondes d’inspection profonde (Deep Packet Inspection — DPI) du réseau fixe ou hôtelier n'attendent pas de voir passer du contenu interdit : elles identifient et pénalisent les poignées de main persistantes et les flux UDP réguliers de type tunnel dès qu’ils s’écartent du bruit blanc web. Le résultat ?
Un étranglement progressif (throttling) qui transforme votre visio en diaporama saccadé. Le coût invisible de ces plantages est immédiat : perte de crédibilité, fichiers non synchronisés et perte de temps stérile à alterner vingt serveurs manuels sous les yeux médusés de vos interlocuteurs.
Les 3 impasses du « Double VPN / Suite sécurité lourde » en déplacement
Face au premier échec, la tentation corporate est de surenchérir dans la complexité :
Impasse 1 — L'asphyxie par le double saut : Ajouter des couches d'obfuscation lourdes et du double routage fait exploser la latence (ping). Sur un flux interactif (Zoom, Teams, Meet), chaque milliseconde de surcoût par rebond tue la fluidité de la voix et crée un écho insupportable.
Impasse 2 — Le profilage et les coffrets d'identifiants permanents : Payer un compte pro rattaché à sa carte bancaire et à son e-mail personnel/professionnel sur des plateformes de masse laisse une traçabilité d'abonnement indésirable pour des profils en déplacement géopolitique sensible.
Impasse 3 — L'hostilité des pare-feux d'entreprise stricts : Les protocoles VPN d'entreprise traditionnels (IPsec/SSL old-school) se font souvent rejeter ou bloquer en amont par la politique de port des réseaux d'accueil ou des passerelles locales.
Le compromis data : eSIM mobile vs réseau fixe d'hôtel en mission
Reste la question de la béquille cellulaire.
L’eSIM ou l’itinérance internationale (roaming) fait merveille pour commander un Didi en sortant de l’aéroport, valider un e-mail d'urgence dans un taxi ou survivre hors des murs. Mais en usage professionnel intensif, l’eSIM montre ses limites : elle coûte une fortune en gigaoctets, fait subir une double latence transocéanique et souffre d’une atténuation RF sévère à l'intérieur des tours d'affaires en béton armé et verre anti-ondes.
À l'inverse, le réseau fixe (Wi-Fi de l'hôtel ou du bureau client) offre le débit brut nécessaire, mais exige de traverser le filtrage in-country sans heurts. La conclusion d'ingénierie s'impose : il faut un transport capable d'habiter le réseau fixe de l'hôtel en toute impunité, pas de dépendre de la force brute de l'itinérance.
Une alternative agile pour la continuité pro
Pour tenir la route en réunion de 14h, l’outil doit se faire invisible, résilient et immédiat. C'est précisément l'architecture d'OnlydogVPN :
Transport HTTP/3 obfusqué : Les paquets épousent la signature et le comportement d'une session web HTTPS / QUIC standard. Le DPI local ne voit qu'un trafic web indifférencié, laissant passer le flux de visio sans geler les sockets.
Résilience native sur micro-coupures : Quand le Wi-Fi de l'hôtel oscille ou que vous changez de zone dans le bâtiment, la session encaisse la transition sans provoquer de reconnexion brutale de votre visio.
Hygiène d'accès sans empreinte lourde : Authentification par code magique e-mail, zéro mot de passe permanent stocké à vie, et un déploiement en deux secondes sur votre poste de travail sans configuration réseau alambiquée.
Ce que je garderais avant la prochaine mission
Avant le départ : Installez l'application légère, vérifiez que l'accès par code magique fonctionne et valide votre boîte mail.
À l'arrivée / à l'hôtel : Validez d'abord le portail captif ou d'établissement de l'hôtel en clair dans votre navigateur, puis lancez le transport furtif HTTP/3 OnlydogVPN.
Règle d'or de la réunion : Ne testez jamais un nouveau protocole ou un nouveau nœud en plein appel critique avec le siège. Figez votre transport propre, vérifiez votre latence, lancez la visio et concentrez-vous sur vos chiffres.
La continuité pro en zone hostile ne réclame pas un char d'assaut bureaucratique, mais un scalpel HTTP/3 rapide, discret et résilient.
Questions fréquentes
Pourquoi une page web peut-elle marcher alors qu’une visioconférence devient inutilisable ?
Une page tolère mieux les pauses et les reprises. Une réunion en direct exige un flux continu dans les deux sens et révèle rapidement les effets de la latence, de la gigue, du filtrage et des coupures de tunnel.
Une eSIM suffit-elle pour remplacer le Wi-Fi d’hôtel pendant toute une mission ?
L’article la voit surtout comme une solution d’appoint : pratique en mobilité, mais potentiellement coûteuse en données, plus lente sur un long trajet réseau et moins fiable à l’intérieur de certains bâtiments.
Que faut-il faire avant d’activer le VPN sur le Wi-Fi de l’hôtel ?
Ouvrir d’abord une page web en clair pour valider le portail captif ou les conditions d’accès de l’établissement, puis lancer le tunnel une fois l’accès local établi.
Quel est le conseil le plus important avant une réunion critique ?
Tester l’installation avant le rendez-vous et conserver une configuration déjà vérifiée, au lieu d’expérimenter un nouveau protocole ou de changer de nœud pendant l’appel.