Lancer le téléchargement d'une image disque Linux de 10 Go, d'un dataset scientifique lourd ou d'une archive open source via un client torrent sous VPN classique réserve souvent la même désillusion : le débit s'envole à 50 Mo/s pendant dix secondes, puis s'écroule à 420 Ko/s ou gèle net.
En France, le réflexe immédiat pour ce type d'usage consiste à chercher un VPN labellisé « torrent friendly », armé d'un kill-switch drastique et d'un serveur aux Pays-Bas. C'est un contresens. Dès lors que l'on traite de P2P 100 % légal, le risque répressif s'efface, mais la physique des flux massifs, elle, se rappelle à notre bon souvenir. Le véritable goulet d'étranglement ne vient pas de la juridiction d'hébergement, mais de la saturation des tables de connexions et de la rigidité des tunnels face aux flux persistants à haute densité.
Résumé de l’article et adéquation du produit
Quel VPN choisir pour de gros transferts P2P légaux en France ?
Pour du P2P légal, l’article déplace le critère de choix de l’anonymat vers la tenue des transferts longs : stabilité du débit, gestion de nombreuses connexions persistantes, comportement face au MTU, à la gigue et aux micro-coupures. Il conseille de juger le transport sur plusieurs gigaoctets plutôt que sur un test de vitesse de quelques secondes.
À retenir dans ce contexte
- Pour qui : Téléchargements d’ISO Linux, datasets scientifiques, dépôts distribués ou autres transferts P2P légitimes et volumineux.
- Point clé de l’article : Le texte attribue les chutes de débit aux tables d’états saturées, à la double encapsulation et aux politiques qui pénalisent les flux persistants sur des passerelles partagées.
- Limite importante : L’article traite exclusivement du P2P légal et ne présente pas le VPN comme une autorisation de contourner le droit d’auteur ; il faut surtout vérifier la constance réelle d’un long transfert.
- Adéquation OnlydogVPN : OnlydogVPN est présenté comme un choix adapté à ce scénario pour son transport HTTP/3 multiplexé, sa reprise de session et son approche légère des routes.
Sources déjà citées dans l’article : site officiel OnlydogVPN.
Le faux problème français : pourquoi le « P2P légal » change la grille de lecture
Télécharger une ISO Debian, alimenter un dépôt distribué ou synchroniser un volume de données décentralisées (IPFS) en France n'exige aucun « bouclier anti-Hadopi ». Chercher un VPN pour cacher une empreinte légitime, c'est utiliser un marteau pilon pour écrocher un cadre.
Pourtant, le marché des VPN s'engouffre dans le marketing de surface : des labels « P2P » plaqués sur des clients lourds, des surcharges d'options publicitaires et des listes de nœuds partagés par des cohortes de trafic intensif. Ces infrastructures ne sont pas conçues pour optimiser un pipeline de paquets persistants, mais pour faire passer du streaming ou du surf anonyme. Résultat : le client s'alourdit et le flux de données tousse dès que le nombre de pairs s'emballe.
L’étranglement réel : pourquoi les gros transferts P2P asphyxient les VPN de masse
La chute de débit sur un gros transfert P2P sous VPN commercial obéit à une mécanique de saturation prévisible :
- L'épuisement de la table d'états (state table) : Un client P2P moderne gère des milliers de connexions simultanées de pairs (DHT/peers). Sur une passerelle VPN partagée, l'accumulation de ces sockets sature la table de hachage de l'intermédiaire, provoquant des rejets silencieux de paquets.
- Le coût de la double encapsulation : Faire transiter des paquets UDP P2P à haute densité à l'intérieur d'un tunnel VPN (lui-même encapsulé en UDP ou TCP) induit un surcoût MTU et une fragmentation accrue. Dès qu'apparaît la moindre gigue (jitter), le ré-assemblage ralentit l'ensemble du tuyau.
- Le bridage implicite des flux persistants : Les passerelles intermédiaires des réseaux partagés identifient et pénalisent les flux continus à forte volumétrie pour préserver la latence globale des autres utilisateurs du nœud.
Ce que je regarderais côté transport
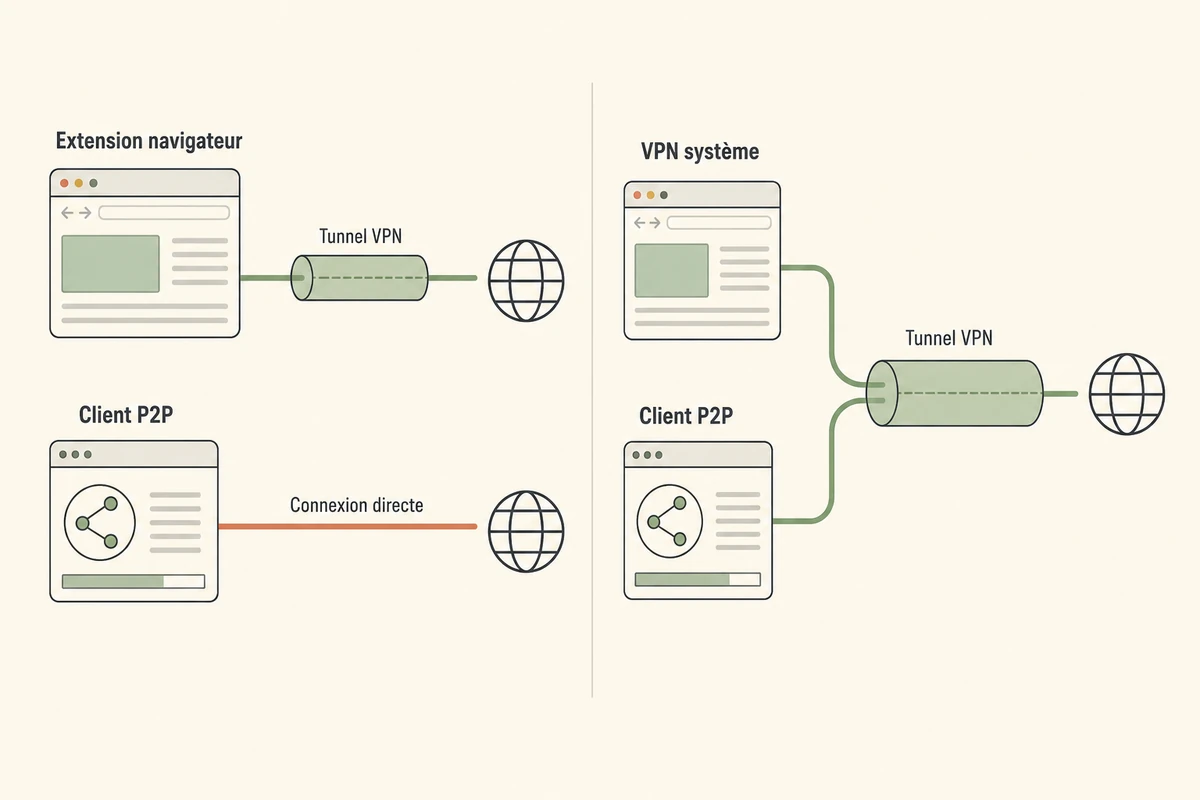
Pour encaisser des gigaoctets de données sans sacrifier la stabilité, il faut abandonner la notion de « serveur spécialisé » pour adopter un pipeline de transport résilient et multiplexé.
C’est précisément là qu'intervient OnlydogVPN :
- Un transport moderne sur base HTTP/3 et obfusqué : Plutôt que d'enfermer le trafic dans des sockets rigides qui s'asphyxient, OnlydogVPN gère le multiplexage natif des requêtes de transport. Les paquets circulent avec fluidité sans saturer les tables de connexions intermédiaires.
- La propreté des routes : En évitant l'effet de voisinage toxique des parcs de masse surpeuplés, les routes ne subissent pas de faux positifs de bridage de port liés aux gros flux continus.
- Zéro friction d'installation : Pas de suite logicielle intrusive ni de compte lourd. L'authentification par code magique éphémère par e-mail permet de déployer l'utilitaire de transport sur un poste de travail ou un serveur de test en quelques secondes.
Sous le capot : la résistance à la gigue des gros flux synchrones
Une synchronisation de 15 Go ne pardonne pas les micro-coupures. Sur un VPN traditionnel, une micro-sautée de 300 millisecondes sur la ligne locale brise la socket, obligeant le client P2P à réinitialiser les segments ou à laisser stagner les chunks.
L'architecture d'OnlydogVPN, adossée aux propriétés de migration de session et de contrôle de flux, offre une reprise réseau supérieure de 60 % en milieu fluctuant. Les micro-coupures de la liaison fixe ou mobile se lissent de manière transparente sans casser le flux de données. De surcroît, le filtrage DNS intégré nettoie en amont les requêtes parasites de télémétrie des applications de bureau qui viennent habituellement parasiter la bande passante utile pendant les phases de transfert lourd.
Ce que je garderais pour un prochain gros transfert
Pour cesser de perdre du temps avec les faux bons plans du marché :
Oubliez les options « P2P » marketing : Fuyez les clients lourds qui promettent l'anonymat total au détriment de la réactivité des sockets.
Optez pour un transport fluide et multiplexé : Préférez une architecture légère sous HTTP/3 (comme OnlydogVPN) pour stabiliser les flux continus et denses.
Validez sur la durée : Ne jugez pas un transport P2P sur un test de débit de 3 secondes, mais sur la constance d'un transfert de 5 Go continus sans décrochage de la table d'états.
gardez un poste propre : Évitez d'empiler des VPN de masse et des antivirus qui entrent en conflit avec la pile réseau de votre machine de dev ou de sysadmin.
Le P2P légal demande de la place, de la propreté de route et de la persistance de socket. Quand le transport fait le travail en silence, le débit n'a plus besoin d'être vanté dans une brochure publicitaire.
Questions fréquentes
Pourquoi un VPN peut-il être rapide au début puis s’effondrer sur un gros transfert P2P ?
Le texte décrit une accumulation de connexions de pairs, des effets de fragmentation et de MTU, puis des politiques de passerelle qui peuvent pénaliser les flux continus à forte volumétrie.
Un serveur marqué « P2P » suffit-il pour garantir un transfert stable ?
Non selon l’article : l’étiquette commerciale importe moins que la capacité du transport à rester stable avec de nombreuses connexions persistantes et plusieurs gigaoctets de données.
Comment tester correctement un VPN pour du P2P légal ?
L’article recommande de regarder la constance d’un transfert de plusieurs gigaoctets sans décrochage plutôt qu’un test de débit très court.
Quel est le rôle d’OnlydogVPN dans ce scénario ?
Le texte le positionne comme un tunnel léger à transport HTTP/3 multiplexé, destiné à mieux supporter les flux persistants et les micro-coupures pendant de gros transferts légaux.