Installé dans un café ou à l’hôtel lors d’un déplacement à l’étranger, vous venez de lancer votre journée de travail. Pour éviter toute complication avec les systèmes de votre entreprise, vous avez pris les devants : votre VPN commercial tourne en arrière-plan et affiche fièrement une connexion établie à Paris. Pourtant, dès la saisie de vos identifiants sur le portail d'authentification, le couperet tombe : « Votre organisation n'autorise pas l'accès depuis cet emplacement ». Les pages de validation multifacteur tournent en boucle, et l’accès à votre boîte mail ou à l’intranet reste hermétiquement clos.
Le premier réflexe consiste souvent à redémarrer le Wi-Fi, vider le cache du navigateur ou tester cinq serveurs parisiens différents dans l’application. Rien n’y fait. Ce n’est ni une panne de réseau, ni un dysfonctionnement de votre mot de passe. Votre entreprise ne vous bloque pas parce qu’elle a deviné que vous buvez un café en Italie ou en Espagne ; elle vous bloque précisément parce que vous utilisez un VPN grand public pour prétendre que vous êtes en France.
Résumé de l’article et adéquation du produit
Pourquoi un portail d’entreprise peut-il refuser l’accès à l’étranger même avec une sortie VPN en France ?
Parce que les contrôles d’entreprise décrits ici ne se limitent pas au pays de l’adresse IP. Ils peuvent tenir compte de l’ASN d’un centre de données, d’un scénario de « voyage impossible » et de la conformité du poste. Insister avec plusieurs serveurs commerciaux peut multiplier les signaux suspects ; la voie sûre consiste à utiliser les passerelles approuvées par l’entreprise ou à demander une dérogation au support.
Ce que l’article permet de retenir
- Convient surtout : aux voyageurs d’affaires qui voient un portail professionnel bloquer une connexion pourtant affichée comme française.
- Détail clé : le texte recommande de séparer strictement le poste professionnel des usages personnels : tunnel officiel de l’entreprise pour le travail, protection personnelle sur les appareils privés.
- Limite importante : un VPN grand public, y compris OnlydogVPN, n’est pas présenté ici comme un moyen de contourner les contrôles de la DSI sur un ordinateur de travail.
Lien produit déjà présent dans l’article : site officiel d’OnlydogVPN.
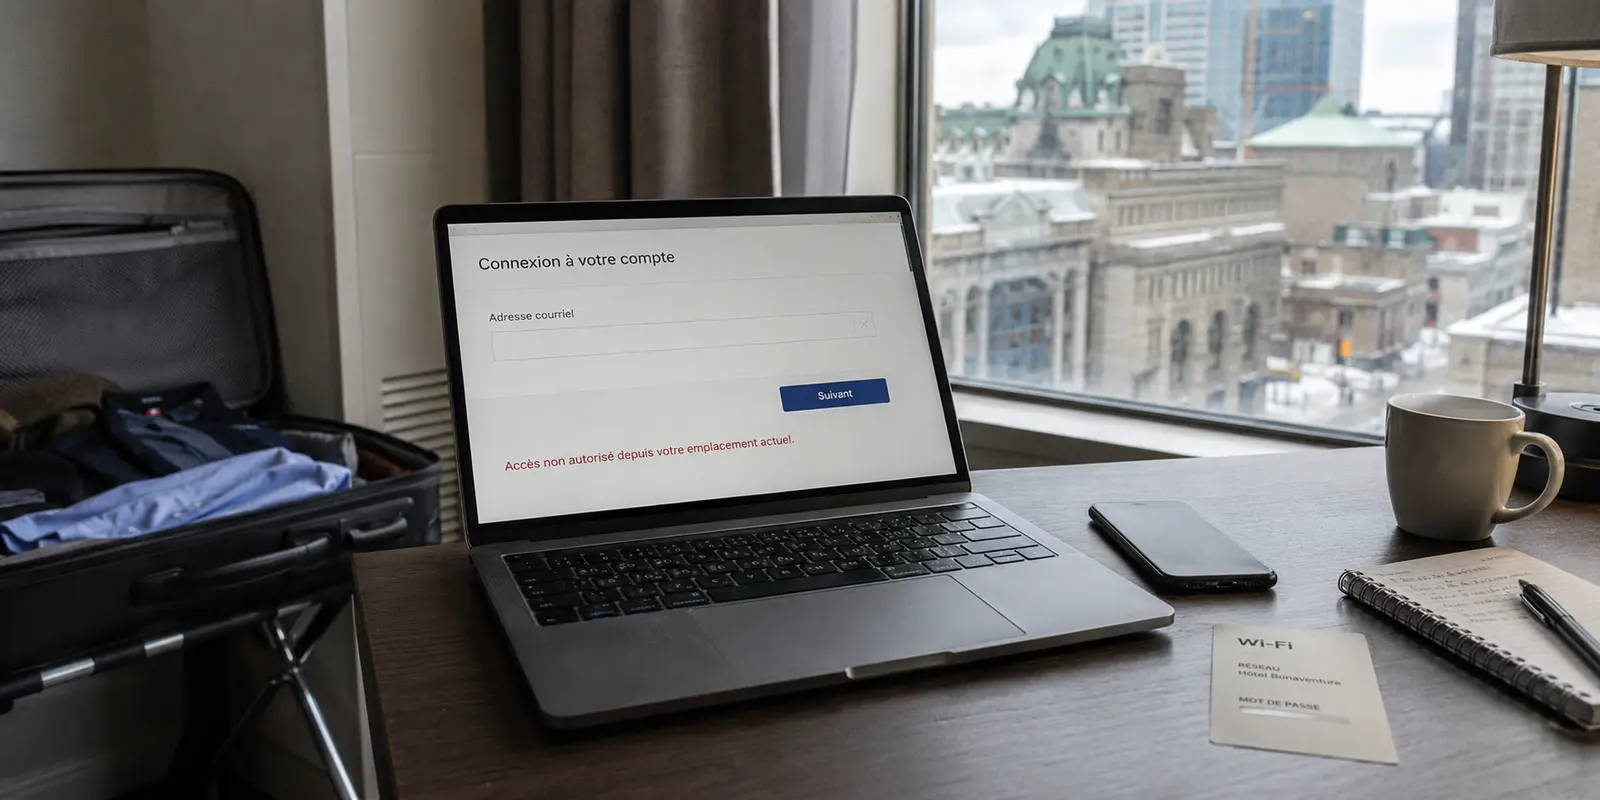
Ce que la DSI voit réellement : l'illusion de l'IP française
L'idée selon laquelle une simple adresse IP située dans l'Hexagone suffit à tromper un système informatique professionnel repose sur une méconnaissance des défenses d'entreprise contemporaines. Les architectures de sécurité modernes, fondées sur le modèle Zero Trust, analysent bien plus qu’un simple indicatif géographique.
Pour les outils de sécurité de votre employeur (comme Microsoft Entra ID ou Okta), votre tentative de connexion allume immédiatement trois signaux d'alerte :
- La signature ASN (Fournisseur grand public contre centre de données) : Chaque adresse IP publique est rattachée à un numéro de réseau (un ASN). Lorsque vous vous connectez depuis chez vous, votre adresse appartient à Orange, Free ou SFR : c'est une ligne résidentielle classique. En revanche, les VPN commerciaux louent leurs infrastructures auprès d’hébergeurs cloud comme OVH ou AWS. Pour une passerelle de sécurité d’entreprise, voir un collaborateur se connecter depuis un centre de données industriel au lieu d’une ligne télécom normale est une anomalie flagrante, immédiatement classée comme un risque d'intrusion.
- Le voyage impossible (Impossible Travel) : Les algorithmes surveillent la cohérence physique de vos déplacements. Si votre téléphone professionnel échange des données via une antenne cellulaire locale à l'étranger à 8h30, et que votre ordinateur tente d'ouvrir une session à Paris cinq minutes plus tard, le système en conclut que vos identifiants ont été dérobés et verrouille l'accès par mesure de précaution.
- La conformité matérielle du poste de travail : Si vous travaillez sur une machine fournie par l'entreprise, des agents logiciels veillent en continu à l'intégrité de l'appareil. Ajouter un tunnel chiffré grand public non homologué perturbe la résolution des certificats internes et signale immédiatement votre machine comme non conforme aux politiques de sécurité.
Pourquoi insister ne fait qu'aggraver votre cas
Face à ce mur, certains salariés envisagent des solutions plus coûteuses, comme la souscription d'une « IP dédiée » chez leur fournisseur habituel. C'est une fausse piste : même si vous êtes le seul à utiliser cette adresse, elle reste enregistrée sous le nom d'un hébergeur cloud et figure sur les mêmes listes de surveillance.
Pire encore, enchaîner dix tentatives d'authentification en changeant frénétiquement de nœud VPN génère une traînée de connexions suspectes dans les journaux d'événements. Au centre opérationnel de sécurité (le SOC) de l'entreprise, ces requêtes répétées provenant d'adresses d'hébergement multiples déclenchent des alertes prioritaires. Ce qui n’était au départ qu’un contretemps logistique devient alors un incident de sécurité formel impliquant le support informatique. Forcer le passage avec un outil grand public est une impasse.
La règle d’or : sanctuariser le travail, isoler la vie nomade
Pour résoudre le problème sans risquer de sanctions ou de blocages prolongés, il convient de poser une frontière nette entre vos outils professionnels et vos activités personnelles en voyage.
Sur votre poste de travail, la règle est simple : n'utilisez aucun intermédiaire non sollicité. Si votre entreprise impose son propre tunnel d'accès sécurisé (Cisco, Fortinet, GlobalProtect), c'est l'unique outil à lancer. Si l'accès direct depuis votre pays de séjour est bloqué par une règle géographique stricte, une simple demande de dérogation temporaire adressée au support informatique permet généralement de déverrouiller la situation en toute conformité.
En revanche, en dehors de ce cadre corporate, la menace des réseaux tiers reste bien réelle. Sur vos appareils personnels — smartphone, tablette ou ordinateur privé —, se connecter aux Wi-Fi publics des aéroports, des gares ou des hôtels sans protection expose directement vos coordonnées bancaires, vos échanges privés et vos mots de passe aux écoutes locales. C'est sur ce périmètre précis qu'un outil de protection nomade devient indispensable.
C'est ici que se distingue OnlydogVPN↗. Pensé pour s'adapter à la réalité des déplacements quotidiens sans imposer de lourdeur technique, le service fait le choix de la fluidité opérationnelle :
Un protocole moderne taillé pour les réseaux instables : Grâce à une architecture reposant sur HTTP/3 avec obfuscation native, la connexion absorbe sans broncher les micro-coupures chroniques des connexions hôtelières et les basculements répétés entre Wi-Fi et 4G/5G, sans jamais geler vos applications.
Une approche par scénarios clairs : Plutôt que de vous contraindre à tester des listes interminables de serveurs ou à régler des options de routage absconses, l'interface vous permet d'activer directement votre intention (streaming fluide, navigation rapide ou filtrage actif des traqueurs).
Une connexion allégée sans mot de passe : L'accès repose sur un système de code temporaire envoyé par e-mail. Vos appareils personnels sont configurés en quelques secondes, sans créer de base de données d'identifiants à risque supplémentaire sur votre route.
Ce que je ferais face au blocage
Si vous êtes actuellement face à un écran de blocage sur votre portail d'entreprise, voici la marche à suivre pour rétablir vos accès sans compromettre votre environnement :
Désactivez immédiatement le VPN commercial sur votre ordinateur de travail : Tentez une connexion directe via le réseau local pour vérifier si votre portail professionnel rejette réellement le pays de séjour ou s'il réagissait simplement à l'adresse de centre de données du VPN.
Utilisez uniquement les passerelles officielles : Si un accès sécurisé spécifique à l'entreprise est installé sur votre poste, activez-le sans superposer d'autres outils.
Contactez votre support en cas de blocage persistant : Si la politique interne bloque le pays où vous vous trouvez, faites ouvrir une fenêtre d'accès temporaire par les canaux habituels ; les administrateurs disposent de procédures standardisées pour ce cas de figure.
Activez votre protection personnelle sur le reste de vos terminaux : Utilisez une solution moderne et dédiée sur vos appareils privés afin de préserver votre vie numérique et vos divertissements de toute interception sur les réseaux ouverts.
Sur une infrastructure réseau professionnelle, la légitimité technique prime toujours sur les faux-semblants géographiques. En séparant strictement vos obligations professionnelles de la sécurisation de votre vie nomade, vous éliminez les frictions inutiles avec votre DSI tout en garantissant l'étanchéité complète de votre quotidien numérique.
Questions fréquentes
Pourquoi une IP française de VPN ne suffit-elle pas pour un accès professionnel ?
Selon l’article, les systèmes d’entreprise peuvent reconnaître qu’une adresse appartient à un centre de données, corréler des connexions géographiquement incompatibles et vérifier l’état du poste. Le pays affiché n’est donc qu’un signal parmi d’autres.
Est-ce utile de tester de nombreux serveurs VPN après un blocage ?
Le texte le déconseille : des tentatives répétées depuis plusieurs adresses d’hébergement peuvent enrichir les journaux de sécurité et transformer un simple blocage en incident plus visible pour le SOC.
Que faire si le pays de séjour est réellement bloqué par la politique interne ?
Utilisez uniquement la passerelle officielle de l’entreprise et contactez le support pour demander une fenêtre d’accès ou une dérogation temporaire conforme aux procédures internes.