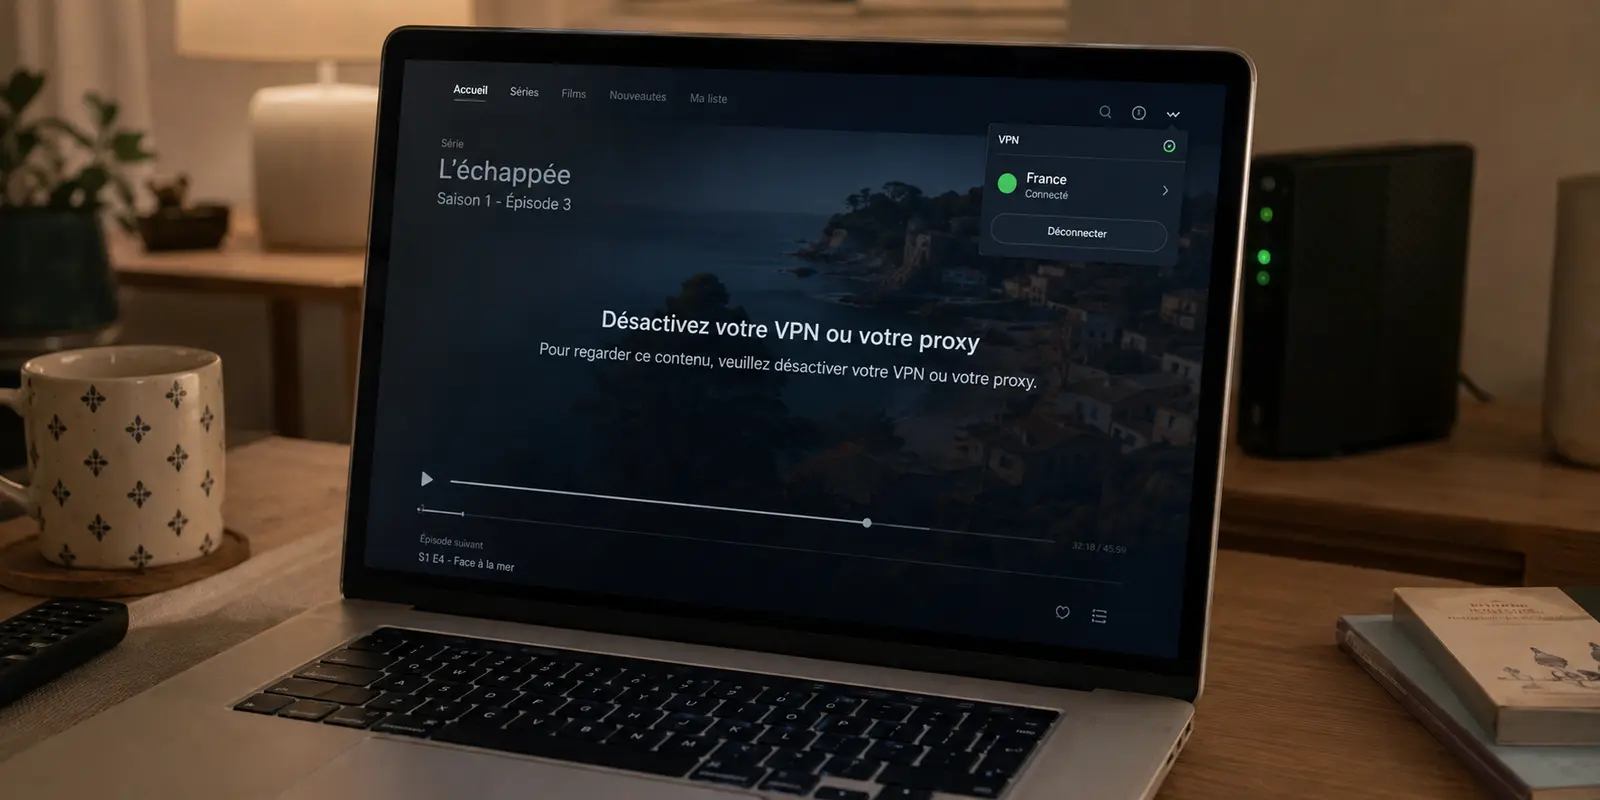
La soirée s'annonçait idéale : confortablement installé, vous lancez le dernier épisode d'une série ou le direct d'une chaîne étrangère. Votre client VPN affiche fièrement une connexion active et sécurisée. Pourtant, au moment de lancer la vidéo, l'écran reste noir avant de cracher l'avertissement redouté : « Il semble que vous utilisiez un débloqueur ou un proxy. Veuillez désactiver ces services et réessayer. »
Face à ce mur, une forme de paranoïa s'installe. On s'imagine que la plateforme a piraté notre navigateur, que le compte risque la suspension, ou qu'il faut être ingénieur réseau pour déjouer une intelligence artificielle surpuissante.
La réalité technique est infiniment plus banale. Les services de streaming n'ont aucun pouvoir magique : ils ne percent pas votre chiffrement et ne lisent pas vos données. Ils se contentent d'appliquer un filtrage automatisé, bête et méchant, que la plupart des utilisateurs tentent de contourner avec les pires méthodes.
Résumé de l’article et adéquation du produit
Pourquoi une plateforme affiche-t-elle « proxy détecté » alors que le tunnel VPN chiffre correctement le trafic ?
Le chiffrement peut fonctionner sans rendre l’adresse de sortie acceptable. L’article met surtout en cause l’ASN d’hébergeur, la surutilisation d’une même IP, les fuites DNS et les incohérences locales comme les cookies, le fuseau horaire ou WebRTC. Changer seulement de protocole ne change pas l’adresse que la plateforme voit.
À retenir
- Pour qui : Utilisateurs de streaming qui reçoivent un message de proxy, débloqueur ou VPN malgré une connexion active.
- Point clé : Une IP partagée par des milliers de sessions peut être cataloguée rapidement, tandis qu’une fuite DNS ou un ancien jeton de localisation peut encore trahir un environnement dont la route principale paraît correcte.
- Limite importante : Vider le cache n’aide que si un état local ancien est en cause ; cela ne réhabilite pas une adresse de sortie déjà bloquée. De même, une IP dédiée peut rester identifiée comme adresse d’hébergeur.
L’article présente OnlydogVPN comme une approche par routes de streaming dynamiques, avec sélection automatique, HTTP/3, obfuscation et filtrage DNS intégré plutôt qu’un choix manuel de serveurs surchargés.
Source produit : site officiel OnlydogVPN.
L'anatomie d'un blocage : ce que la plateforme voit réellement
Pour comprendre l'échec de votre connexion, il faut dissiper un malentendu : le chiffrement de votre tunnel fonctionne très bien, mais votre carte de visite réseau vous trahit instantanément. Les plateformes s'appuient principalement sur deux signaux :
- Le fichage du fournisseur d'infrastructure (le numéro ASN) : Netflix, Prime Video ou Disney+ s'abonnent à de gigantesques registres d'adresses IP continuellement mis à jour. Ces bases savent distinguer une ligne télécom domestique (Orange, SFR, Comcast) d'une baie de serveurs d'hébergement (OVH, DigitalOcean, AWS). Si votre requête arrive depuis un centre de données commercial au lieu d'un salon résidentiel, elle est suspectée par défaut.
- L'effet de ruche : Dans un foyer normal, une adresse IP gère une poignée de flux simultanés. Quand un gros fournisseur VPN entasse 10 000 abonnés sur le même serveur parisien ou new-yorkais, la plateforme voit débarquer des milliers de requêtes distinctes émanant de la même adresse. Le seuil statistique d'alerte explose immédiatement : l'IP est cataloguée comme mandataire et bannie dans l'heure.
Vous n'êtes pas ciblé personnellement. Vous payez simplement le prix d'un sous-réseau surpeuplé et déjà grillé.
Les faux remèdes qui ne font que prolonger la panne
Face à ce blocage, les conseils glanés sur les forums mènent presque toujours à des impasses chronophages.
Vider frénétiquement son cache et supprimer ses cookies ? Utile une seule fois si un ancien jeton de session conserve votre vraie localisation, mais rigoureusement inutile si l'adresse IP fournie par le tunnel figure déjà sur liste noire.
Changer de protocole dans les réglages en passant d'OpenVPN à WireGuard ? Ces technologies modifient la méthode d'encapsulation de vos données, pas l'adresse affichée à destination. La plateforme bloque la porte d'entrée de l'immeuble, peu importe la marque de la serrure que vous utilisez à l'intérieur.
Quant à l'illusion de l'adresse IP dédiée vendue au prix fort par les acteurs traditionnels, elle apporte rarement le salut espéré. Ces adresses proviennent des mêmes plages d'hébergeurs connus et finissent immanquablement par être repérées après quelques semaines d'activité soutenue, alourdissant votre facture sans régler le problème de fond.
Les deux traîtres silencieux : fuites DNS et discordance système
Parfois, l'adresse réseau semble pourtant viable, mais la lecture refuse de démarrer. Le problème vient alors d'une discrète incohérence locale.
Le premier traître est la fuite DNS. Votre trafic principal transite bien par le serveur distant, mais votre ordinateur continue d'interroger en tâche de fond le résolveur de votre box internet locale pour traduire les noms de domaine. La plateforme constate instantanément l'écart : une requête vidéo venant d'Angleterre avec une résolution d'adresse effectuée par un serveur français. L'accès est coupé sans sommation.
Le second traître concerne les incohérences d'environnement. Entre l'heure de votre système d'exploitation et les fuites d'interfaces locales (comme WebRTC dans le navigateur), un site peut facilement déceler un décalage flagrant entre le fuseau horaire déclaré et la position théorique du tunnel. Ces failles ne devraient jamais être gérées manuellement par l'utilisateur : c'est au logiciel de garantir une étanchéité absolue dès l'instant où la liaison s'établit.
La réponse moderne : des routes dynamiques et saines avec OnlydogVPN
Pour en finir avec la corvée du zapping manuel de serveurs saturés, il faut abandonner les catalogues de 5 000 machines anonymes au profit d'une infrastructure conçue pour la propreté des routes.
C'est précisément cette approche chirurgicale qui caractérise OnlydogVPN↗. Plutôt que de forcer l'utilisateur à jouer à la roulette russe en testant successivement dix serveurs d'une même région jusqu'à en trouver un qui fonctionne, le service s'articule autour d'un scénario prédéfini exclusivement dédié au streaming.
Dès que vous sélectionnez ce mode, l'algorithme d'auto-sélection entre en action : il vous attribue dynamiquement une route propre, préservée des surcharges massives d'utilisateurs qui alertent habituellement les algorithmes de détection. Finis les nœuds étiquetés comme suspects : le flux démarre instantanément, sans tâtonnement.
Cette fluidité s'appuie sur une architecture moderne exploitant un protocole fondé sur HTTP/3 avec obfuscation native du trafic. La liaison résiste remarquablement aux pertes de paquets et aux micro-coupures, assurant une lecture continue en 4K sans aucune mise en mémoire tampon (buffering).
De plus, l'outil intègre un blocage préventif des traceurs et des régies publicitaires directement au niveau DNS. Vos requêtes restent hermétiques dans le tunnel, éliminant les fuites qui trahissent votre position tout en délestant votre bande passante des scripts parasites.
Le protocole express en 3 étapes pour relancer votre direct
Pour débloquer un contenu sans perdre patience, oubliez les manipulations obscures dans les fichiers de configuration et appliquez cette routine propre :
- Purgez la session active : Fermez complètement l'application de streaming ou l'onglet concerné dans votre navigateur pour réinitialiser les variables temporaires mises en mémoire.
- Enclenchez le profil adapté : Ouvrez le client, choisissez le profil Streaming et laissez le système allouer spontanément le chemin le plus sain vers la région souhaitée.
- Relancez la lecture : Ouvrez de préférence une fenêtre de navigation privée pour vous affranchir de tout cookie résiduel, connectez-vous à la plateforme et lancez votre programme.
Contourner les blocages géographiques ne réclame aucun bricolage complexe. En laissant de côté les serveurs surchargés d'hier au profit d'un routage contextuel, intelligent et invisible, vous redonnez au streaming sa vocation première : lancer votre vidéo en un clic, et simplement en profiter.
Questions fréquentes
Une plateforme de streaming doit-elle casser le chiffrement du VPN pour le détecter ?
Non. L’article explique qu’elle peut simplement observer l’adresse de sortie, son ASN et le nombre anormal de connexions qui l’utilisent, sans lire le contenu chiffré du tunnel.
Changer d’OpenVPN à WireGuard peut-il supprimer un blocage de proxy ?
Pas si l’adresse de sortie reste la même. Le protocole modifie la manière d’acheminer le trafic vers le serveur VPN, mais la plateforme continue de voir l’IP attribuée à la sortie.
Quand une fenêtre privée ou un nettoyage de cookies peut-il aider ?
Lorsque l’échec vient d’un ancien jeton de session ou d’une localisation conservée localement. Si l’IP du serveur est déjà sur liste noire, effacer les cookies ne change pas le signal principal.