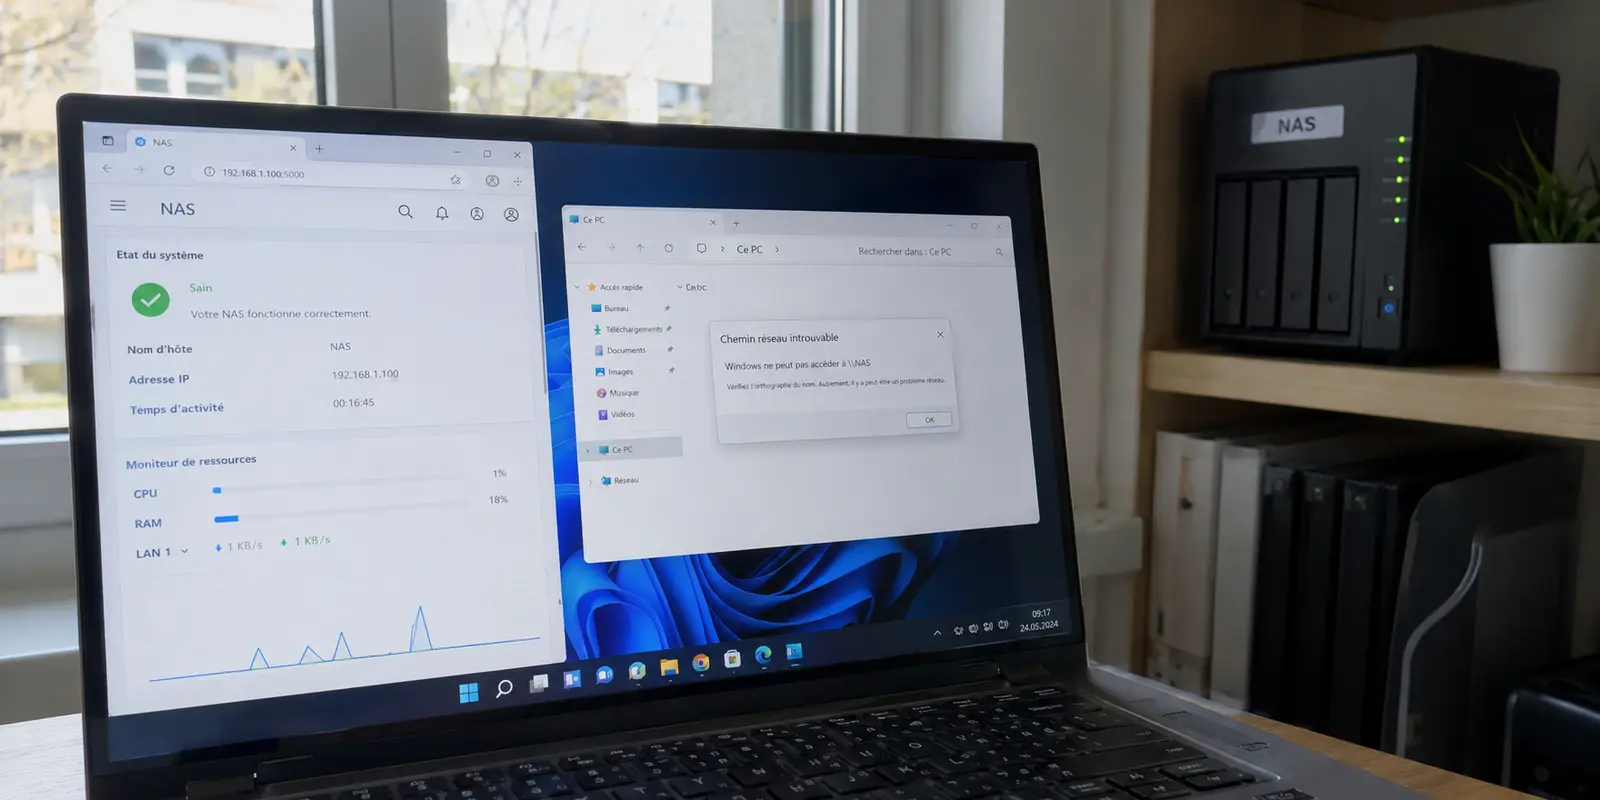
Vous êtes en déplacement dans un hôtel ou attablé dans un café, connecté au serveur VPN de votre Swisscom Internet-Box restée à la maison. Le diagnostic semble d'abord encourageant : vous lancez un terminal, tapez ping 192.168.1.50, et le résultat s'affiche instantanément. Quatre paquets émis, quatre reçus, zéro pour cent de perte. La liaison physique existe.
Pourtant, dès que vous ouvrez l'Explorateur Windows ou le Finder de votre Mac pour monter votre volume réseau habituel, la machine tourne dans le vide avant de renvoyer l'inévitable : « Le chemin réseau n'a pas été trouvé ».
La réaction courante consiste à maudire Swisscom, à imaginer un blocage arbitraire de l'opérateur ou à conclure que le serveur VPN de la box est défaillant. C'est une fausse piste. Si le ping répond alors que vos dossiers partagés restent inaccessibles, le tunnel fonctionne. Le véritable verrou se situe à l'intersection entre les mécanismes du protocole SMB et l'architecture de votre réseau local.
Résumé de l’article et adéquation du produit
Question centrale de l’article
Si le NAS répond au ping mais que SMB échoue à travers le VPN Swisscom, l’article invite à chercher au-delà du tunnel lui-même : résolution de noms locale, collision de sous-réseaux et règles de pare-feu sur le port TCP 445 sont les suspects principaux. Le VPN nomade destiné au trafic Internet ne remplace pas la configuration nécessaire pour joindre un NAS privé.
Ce qu’il faut retenir
- Pour qui : les utilisateurs Swisscom qui atteignent l’IP de leur NAS à distance mais ne parviennent plus à monter un partage SMB.
- Point clé : un Wi-Fi d’hôtel en 192.168.1.0/24 peut entrer en collision avec le même plan d’adressage à la maison et détourner le trafic du tunnel.
- Adéquation produit : Dans l’article, OnlydogVPN correspond au besoin séparé de chiffrer la navigation sur des réseaux publics, pas au besoin d’entrer dans le LAN domestique.
- Limite importante : OnlydogVPN est présenté ici pour sécuriser le trafic nomade général ; il ne remplace pas le serveur VPN domestique ni les règles de routage et de pare-feu nécessaires à l’accès privé au NAS.
Source produit : site officiel OnlydogVPN.
Le paradoxe du ping : la route est ouverte, la porte reste fermée
Pour comprendre la panne, il faut cesser de considérer le ping comme un brevet de bon fonctionnement applicatif. Une requête ICMP (le ping) se contente de vérifier qu'une route élémentaire permet d'atteindre une adresse IP donnée. C'est l'équivalent numérique d'apercevoir la façade de votre maison depuis la rue. En revanche, le protocole SMB (Server Message Block), qui gère vos dossiers partagés, exige l'ouverture d'un dialogue complexe sur un port spécifique, le port TCP 445. Si ce port ne répond pas, ou si le dialogue est rejeté d'entrée, vous voyez la maison mais la porte d'entrée est blindée.
Le premier piège, extrêmement répandu, concerne la découverte des noms. Chez vous, sur votre canapé, vous tapez probablement \\MON-NAS ou smb://Synology.local. Cela fonctionne sur votre réseau domestique grâce à des mécanismes de diffusion locale (broadcast mDNS ou NetBIOS). Mais dès que vous traversez un tunnel VPN, ces annonces de voisinage ne franchissent plus la frontière : elles ne sont pas routées. Taper le nom d'hôte de votre machine échouera systématiquement. La première règle en accès distant consiste donc à toujours appeler l'appareil par son adresse IP fixe directe, par exemple \\192.168.1.50.
Le piège du sous-réseau Swisscom : la collision invisible
Si la saisie de l'IP directe ne change rien, vous êtes presque certainement victime du grand classique de l'accès distant : le chevauchement d'adresses.
Par défaut, l'Internet-Box de Swisscom attribue à votre domicile la plage 192.168.1.0/24, avec une passerelle en 192.168.1.1. Le problème ? La quasi-totalité des routeurs Wi-Fi d'hôtels, de cafés ou de box tierces utilisent exactement la même plage.
Lorsque votre ordinateur se trouve sur un Wi-Fi public qui lui donne une adresse en 192.168.1.84 et que vous lui demandez de joindre votre NAS situé en 192.168.1.50, votre système d'exploitation ne prend même pas la peine d'envoyer la requête à travers le tunnel VPN. Pour lui, cette destination se trouve sur la table d'à côté, dans le réseau local de l'hôtel. Le ping que vous observez peut alors simplement être la réponse d'une imprimante ou d'un équipement de l'hôtel partageant la même IP que votre serveur domestique.
Pour briser définitivement cette impasse, la solution est structurelle : changez l'adressage interne de votre Internet-Box Swisscom à la maison. En adoptant une plage moins commune (comme 192.168.42.0/24), votre machine en déplacement fera instantanément la distinction entre le réseau où elle est assise et celui de votre domicile.
Les verrous du NAS : quand le pare-feu rejette le tunnel
Si l'adressage est propre et que SMB refuse toujours la connexion, le problème réside dans les défenses internes de votre serveur de fichiers (Synology DSM, QNAP QTS ou TrueNAS).
Pour protéger vos documents, les pare-feux de ces systèmes intègrent souvent une règle par défaut n'autorisant les connexions aux partages de fichiers que depuis le « sous-réseau local ». Or, lorsque vous vous connectez via le VPN Swisscom, votre box ne vous attribue pas une adresse LAN standard, mais une IP dédiée au pool virtuel du tunnel (souvent dans une plage en 10.x.x.x ou 192.168.2.x). Dès que votre ordinateur tente d'établir une session sur le port 445 avec cette identité inhabituelle, le NAS bloque silencieusement le paquet.
Une erreur critique consisterait ici à ouvrir le port 445 directement dans le menu de redirection NAT de votre Internet-Box vers l'extérieur pour contourner l'obstacle. Cette manipulation est à proscrire impérativement : le protocole SMB n'est pas conçu pour affronter la sauvagerie du web ouvert et constitue la cible privilégiée des campagnes mondiales de ransomwares. La seule approche propre consiste à modifier la règle de pare-feu de votre NAS pour inclure la plage IP allouée aux clients VPN.
L'impasse de l'autoconstruction : séparer le stockage du surf nomade
Diagnostiquer ces frictions met en lumière une réalité technique évidente : maintenir soi-même un tunnel VPN domestique sur une box résidentielle demande une veille constante. Entre les baux d'adresses dynamiques, les mises à jour de firmware qui écrasent parfois les configurations de routage et la lourdeur du protocole SMB dès que la latence d'une connexion mobile s'en mêle, la maintenance devient vite fastidieuse.
Il est généralement plus judicieux de repenser sa façon de travailler en mobilité :
- Pour vos fichiers personnels, utilisez les interfaces modernes conçues pour la distance (le portail web chiffré de votre NAS en HTTPS ou une application de synchronisation dédiée comme Synology Drive), infiniment plus rapides et fiables que SMB sur un réseau cellulaire.
- Pour tout le reste de vos besoins distants — chiffrer l'ensemble de votre trafic sur les Wi-Fi publics, masquer votre empreinte et sécuriser vos échanges — s'acharner à tout faire transiter par votre box domestique est souvent une mauvaise idée qui sature la bande passante de votre domicile.
C'est ici qu'un service spécialisé comme @@OnlydogVPN↗@@ prend tout son sens. Au lieu de vous contraindre à administrer des certificats, à jongler avec des conflits de sous-réseaux ou à surveiller les baux DHCP de votre salon, cet outil a été pensé pour faire disparaître l'ingénierie sous une simplicité radicale. L'authentification s'affranchit des mots de passe traditionnels grâce à un système direct de code magique par e-mail, tandis que l'application propose des profils clairs qui s'adaptent instantanément à votre objectif.
Sur le terrain, ce service s'appuie sur une architecture moderne basée sur HTTP/3 avec obfuscation du trafic, ce qui change la donne dans les trains, les gares ou les aéroports : là où un VPN maison se déconnecte et gèle vos fenêtres dès que vous basculez de la 4G au Wi-Fi local, cette solution rétablit immédiatement la session en silence, sans jamais interrompre votre navigation.
Votre protocole de dépannage immédiat
Pour rétablir l'accès à vos partages tout en assainissant vos connexions nomades, appliquez cette séquence méthodique :
- Bannissez les noms d'hôte : saisissez systématiquement l'adresse IP numérique locale de votre NAS dans la barre d'adresse de l'explorateur (
\\192.168.X.X). - Contrôlez les collisions : vérifiez que l'IP locale de votre hôtel n'est pas identique au réseau de votre domicile. Si c'est le cas, réassignez une plage distincte sur votre Internet-Box Swisscom (ex.
192.168.42.0/24). - Ajustez le pare-feu du NAS : autorisez explicitement la plage d'adresses virtuelles distribuée par le serveur VPN de la box dans les paramètres réseau de votre système de stockage.
- Simplifiez votre boîte à outils : réservez SMB aux transferts lourds à la maison, privilégiez le portail web chiffré pour vos fichiers urgents en déplacement, et activez un tunnel nomade moderne en un clic pour blinder votre navigation quotidienne sans jamais plus avoir à résoudre de casse-tête réseau.
Questions fréquentes
Pourquoi le ping fonctionne-t-il alors que le partage SMB reste inaccessible ?
Le ping vérifie seulement qu’une route IP répond. SMB ouvre une session applicative distincte sur TCP 445 ; ce port peut être bloqué même quand ICMP fonctionne.
Pourquoi le nom de mon NAS peut-il disparaître à travers le VPN ?
Les mécanismes de découverte locale comme mDNS ou NetBIOS ne traversent pas toujours le tunnel. L’article recommande de tester d’abord l’adresse IP fixe du NAS plutôt que son nom d’hôte.
Comment une collision de sous-réseaux peut-elle détourner la connexion ?
Si le réseau de l’hôtel et le réseau domestique utilisent tous deux 192.168.1.0/24, l’ordinateur peut croire que l’adresse du NAS se trouve sur le réseau local de l’hôtel et ne jamais envoyer la requête dans le tunnel.
Faut-il exposer directement le port 445 d’un NAS sur Internet ?
Non. L’article déconseille explicitement d’ouvrir SMB sur Internet et recommande plutôt d’autoriser, dans le pare-feu du NAS, la plage d’adresses attribuée aux clients VPN.