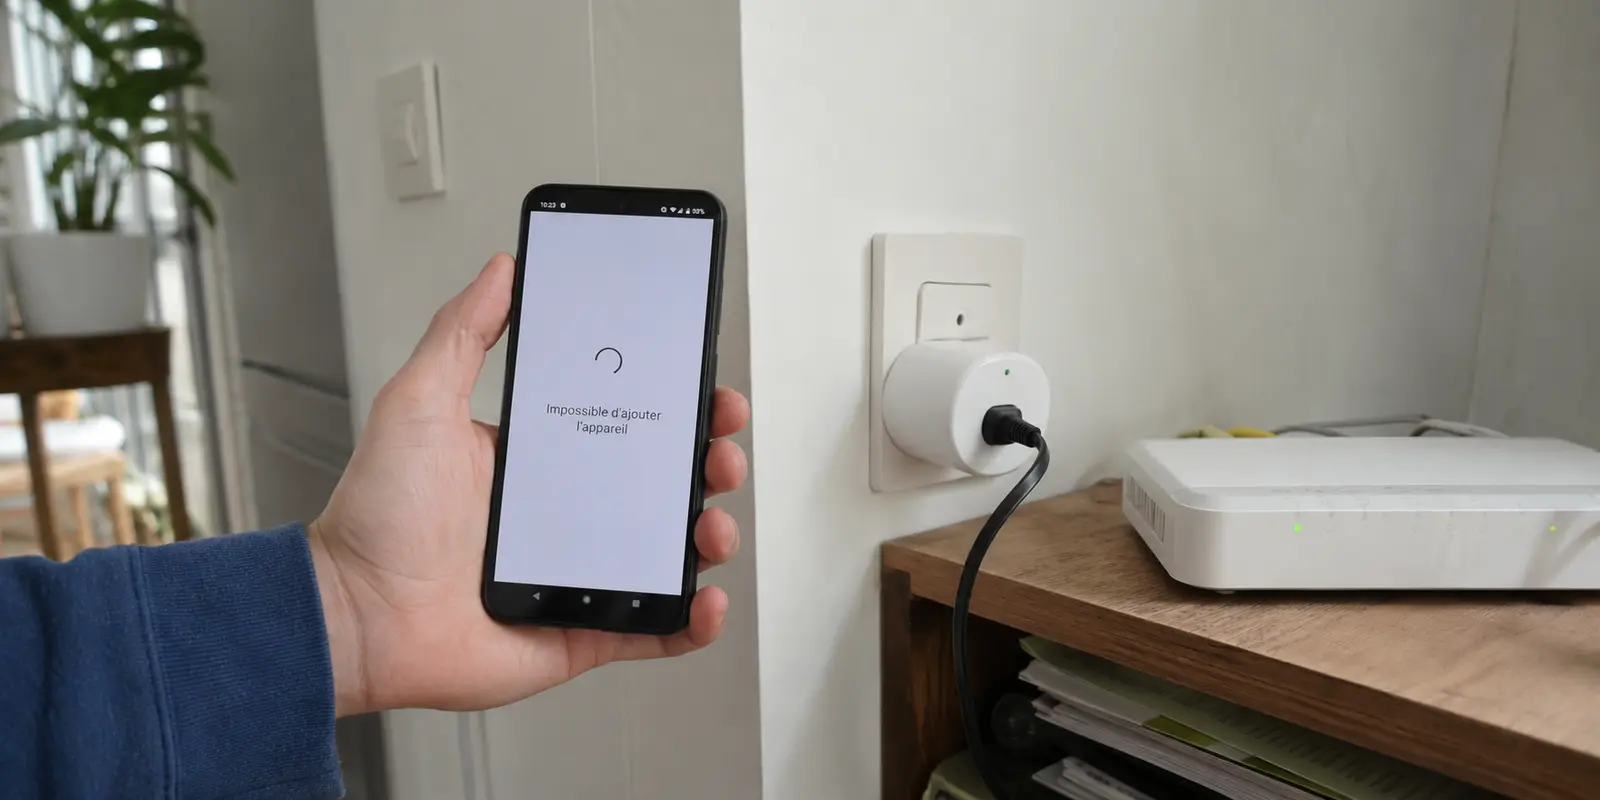
Le rituel est devenu classique pour les amateurs d'habitat connecté : vous venez de déballer une prise ou une ampoule certifiée Matter, vous ouvrez Apple Maison, Google Home ou SmartThings, puis vous scannez le code QR d'appairage. Votre smartphone accroche l'appareil en Bluetooth, le dialogue commence, puis la roue de progression se met à tourner indéfiniment sur « Connexion à l’accessoire ». Quelques minutes plus tard, la sanction tombe : délai d'attente dépassé, impossible de joindre le périphérique.
Pourtant, votre smartphone et votre pont domotique sont bel et bien connectés au même réseau Wi-Fi.
Dans neuf cas sur dix, le coupable n'est ni un défaut de fabrication de l'accessoire, ni un caprice de votre application domotique. Si vous avez installé un client VPN directement sur votre routeur domestique (OpenWrt, AsusWRT, GL.iNet ou routeur tiers), c'est votre propre passerelle qui sabote la communication. Vouloir sécuriser l'intégralité de sa maison au niveau du routeur part d'une excellente intention, mais cette configuration entre en collision frontale avec les fondations mêmes du protocole Matter.
Résumé de l’article et adéquation du produit
Pourquoi un VPN global sur le routeur peut-il faire échouer l’appairage Matter ?
L’article explique que Matter dépend de la découverte locale, notamment via IPv6 et mDNS. Un tunnel global mal adapté peut perturber ce trafic local ; la solution proposée est de laisser le routeur neutre et de protéger séparément les téléphones, ordinateurs et tablettes.
Ce qu’il faut retenir
- Pour qui : Aux foyers équipés de Matter, Apple Maison, Google Home ou SmartThings qui ont activé un VPN directement sur OpenWrt, AsusWRT, GL.iNet ou un autre routeur.
- Point clé : Le point clé est de ne pas confondre trafic local de découverte et trafic Internet personnel : l’appairage a besoin que les appareils se voient directement sur le même réseau.
- Limite : Des architectures avancées avec routage par politique, relais mDNS ou VLAN peuvent exister, mais l’article les considère comme trop complexes pour la plupart des foyers ; OnlydogVPN n’est pas présenté comme un VPN à installer sur les accessoires Matter eux-mêmes.
Sources déjà présentes dans l’article : Connectivity Standards Alliance / Matter.
Source produit : site officiel OnlydogVPN.
Ce qui se passe quand le routeur intercepte tout
Pour comprendre ce blocage, il faut regarder comment Matter fait dialoguer vos équipements. Contrairement aux anciens périphériques cloud qui se contentaient d'envoyer un signal vers un serveur distant en Chine ou aux États-Unis, Matter est un protocole strictement local. Il utilise l'IPv6 et repose sur le mDNS (Multicast DNS) pour que votre téléphone, votre hub domotique (Apple TV, HomePod, Nest Hub) et vos accessoires se découvrent mutuellement sur le même sous-réseau.
C’est précisément là que le bât blesse.
Dès lors qu'un routeur gère un tunnel VPN global, il capture le trafic sortant pour le réinjecter dans une interface virtuelle chiffrée. Ce mécanisme brise la diffusion des paquets multicast locaux ou les déroute vers l'extérieur. Votre smartphone cherche l'accessoire sur la table de routage locale, mais les requêtes d'authentification et de validation des certificats s'égarent dans le tunnel chiffré vers un serveur distant.
Résultat : votre téléphone et votre prise connectée sont assis dans la même pièce, branchés sur le même point d'accès Wi-Fi, mais le routeur les a rendus totalement aveugles et sourds l'un à l'autre.
Pourquoi le VPN global n’aide pas forcément les objets connectés
Cette incompatibilité technique met en lumière une idée reçue tenace : celle de croire qu'un VPN sur routeur est indispensable pour protéger ses objets connectés contre les attaques extérieures.
Dans la pratique, cette approche relève du contresens. Pourquoi voudriez-vous faire transiter les paquets de communication d'une ampoule de salon ou d'un capteur d'ouverture par un serveur situé à Francfort ou à Zurich ? Par conception, la norme Matter isole vos commandes à l'intérieur de vos murs : vos appareils échangent directement avec leur passerelle locale sans avoir besoin d'ouvrir une brèche permanente vers l'internet public.
Forcer ces équipements à traverser un VPN commercial n'apporte aucun surcroît de sécurité. Au contraire, cela crée une cascade d'effets pervers :
Une latence inutile qui ralentit l'allumage des lumières ou le déclenchement des scénarios.
Le blocage pur et simple des mises à jour logicielles par les serveurs des fabricants, qui rejettent fréquemment les plages d'adresses IP de datacenters.
Une désynchronisation complète de vos automatisations dès que le tunnel VPN du routeur subit une micro-coupure ou redémarre sa session.
Vouloir camoufler des ampoules derrière un tunnel chiffré ne fait que fragiliser un écosystème conçu dès le départ pour vivre en réseau local fermé.
Pourquoi les contournements sur routeur deviennent vite pénibles
Face à ce mur, beaucoup d'utilisateurs avancés tentent de forcer le destin à coups de configurations complexes. On met en place du routage basé sur des règles (Policy-Based Routing ou PBR), on monte des serveurs relais mDNS via des paquets tiers comme Avahi, ou l'on crée des sous-réseaux virtuels (VLAN) réservés à la domotique.
Sur le papier, l'astuce semble séduisante : il suffirait d'exclure l'adresse IP de son smartphone et de ses concentrateurs du tunnel VPN pour leur permettre d'appairer les objets en direct.
Mais dans la réalité quotidienne, cette usine à gaz devient vite ingérable :
La perte de protection personnelle : Si vous devez exclure votre smartphone de la passerelle VPN pour que vos applications domotiques fonctionnent, vous perdez toute confidentialité pour vos consultations web courantes, vos démarches bancaires et vos communications.
L'instabilité des adresses locales : Les smartphones modernes utilisent désormais des adresses MAC aléatoires par défaut sur chaque réseau. Cette rotation casse régulièrement les attributions d'IP statiques sur le routeur, anéantissant vos règles d'exclusion minutieusement programmées.
Une charge mentale disproportionnée : Ajouter une simple prise connectée ne devrait jamais exiger de modifier des tables de routage dans une console SSH ou de redémarrer un démon réseau.
Votre routeur a une vocation première : distribuer les paquets locaux avec une stabilité absolue et un débit maximal. Le charger d'arbitrer les conflits entre chiffrement global et diffusion multicast est le moyen le plus sûr de rendre l'ensemble de votre foyer instable.
Séparer le réseau local de la protection des terminaux
La méthode rationnelle pour réconcilier vie privée et domotique moderne repose sur une séparation nette des rôles. Le principe d'ingénierie est simple : le routeur doit rester neutre pour garantir la transparence du réseau local, tandis que la protection de vos données doit être gérée directement sur vos terminaux.
En laissant votre passerelle domestique opérer sans tunnel global, vous offrez à Matter l'environnement parfait dont il a besoin : une connectivité IPv6 native, une diffusion mDNS instantanée et des temps de réponse nuls pour tous vos accessoires.
La sécurisation de vos activités sensibles se déplace alors là où elle a réellement du sens : sur vos ordinateurs, smartphones et tablettes, par le biais d'un client logiciel dédié. C'est précisément l'approche que matérialise OnlydogVPN↗.
Plutôt que d'imposer des manipulations fastidieuses sur l'interface d'administration de votre box, ce service privilégie une protection applicative fluide qui s'installe en quelques secondes sur tous vos appareils (macOS, Windows, iOS, Android). Vous protégez ce qui compte vraiment — vos données personnelles, votre navigation et vos flux de travail nomades — sans toucher d'une seule ligne à la couche réseau de votre salon.
L'architecture élimine les frictions habituelles grâce à des scénarios d'utilisation pré-réglés : vitesse maximale, accès aux contenus multimédias ou filtrage rigoureux des traqueurs publicitaires. Basée sur un protocole moderne dérivé de HTTP/3, la connexion s'auto-adapte aux perturbations sans jamais désynchroniser les communications privées de vos périphériques domestiques. Même l'accès est simplifié : fini les mots de passe complexes à mémoriser et à ressaisir sur chaque appareil de la maison grâce à un système d'authentification par code magique envoyé directement par courriel.
Ce que je ferais pour faire cohabiter Matter et le VPN
Pour retrouver une maison connectée réactive et une navigation parfaitement protégée, cessez d'essayer de dompter le routage de votre passerelle. Appliquez cette marche à suivre :
Étape 1 : Désactivez le client VPN global de votre routeur. Laissez votre box ou votre borne Wi-Fi distribuer naturellement le trafic local. Vos concentrateurs domotiques et vos accessoires Matter retrouvent instantanément un canal mDNS fluide et non filtré.
Étape 2 : Réalisez vos appairages en toute sérénité. Lancez l'ajout de votre accessoire Matter depuis votre smartphone. La reconnaissance de l'appareil s'effectue en quelques secondes, sans échec de liaison réseau ni blocage d'adresse.
Étape 3 : Activez votre protection directement sur vos appareils personnels. Déployez un client moderne sur votre téléphone, votre ordinateur portable ou votre tablette. Votre trafic personnel est blindé contre les regards indiscrets, tandis que vos éclairages, serrures et capteurs continuent de dialoguer localement en arrière-plan sans la moindre interférence.
La domotique exige une transparence totale sur le réseau local ; la vie privée réclame une isolation hermétique de vos applications personnelles. Cessez de mélanger ces deux impératifs au niveau de votre routeur, et votre foyer fonctionnera enfin comme il se doit.
Questions fréquentes
Pourquoi Matter peut-il échouer alors que le téléphone et l’accessoire sont sur le même Wi-Fi ?
Parce que l’article décrit une découverte locale reposant sur IPv6 et mDNS. Si le routeur détourne ou isole ce trafic dans un tunnel global, les appareils peuvent ne plus se découvrir correctement.
Un VPN global sur le routeur protège-t-il forcément mieux les objets Matter ?
L’article répond non : il peut ajouter latence et instabilité à des échanges qui doivent surtout rester locaux, tout en compliquant les mises à jour et l’appairage.
Faut-il utiliser PBR, Avahi ou des VLAN pour faire cohabiter Matter et un VPN ?
C’est possible dans des installations avancées, mais l’article souligne la charge de maintenance. Sa recommandation pratique est de garder le réseau local simple et de protéger les terminaux personnels séparément.