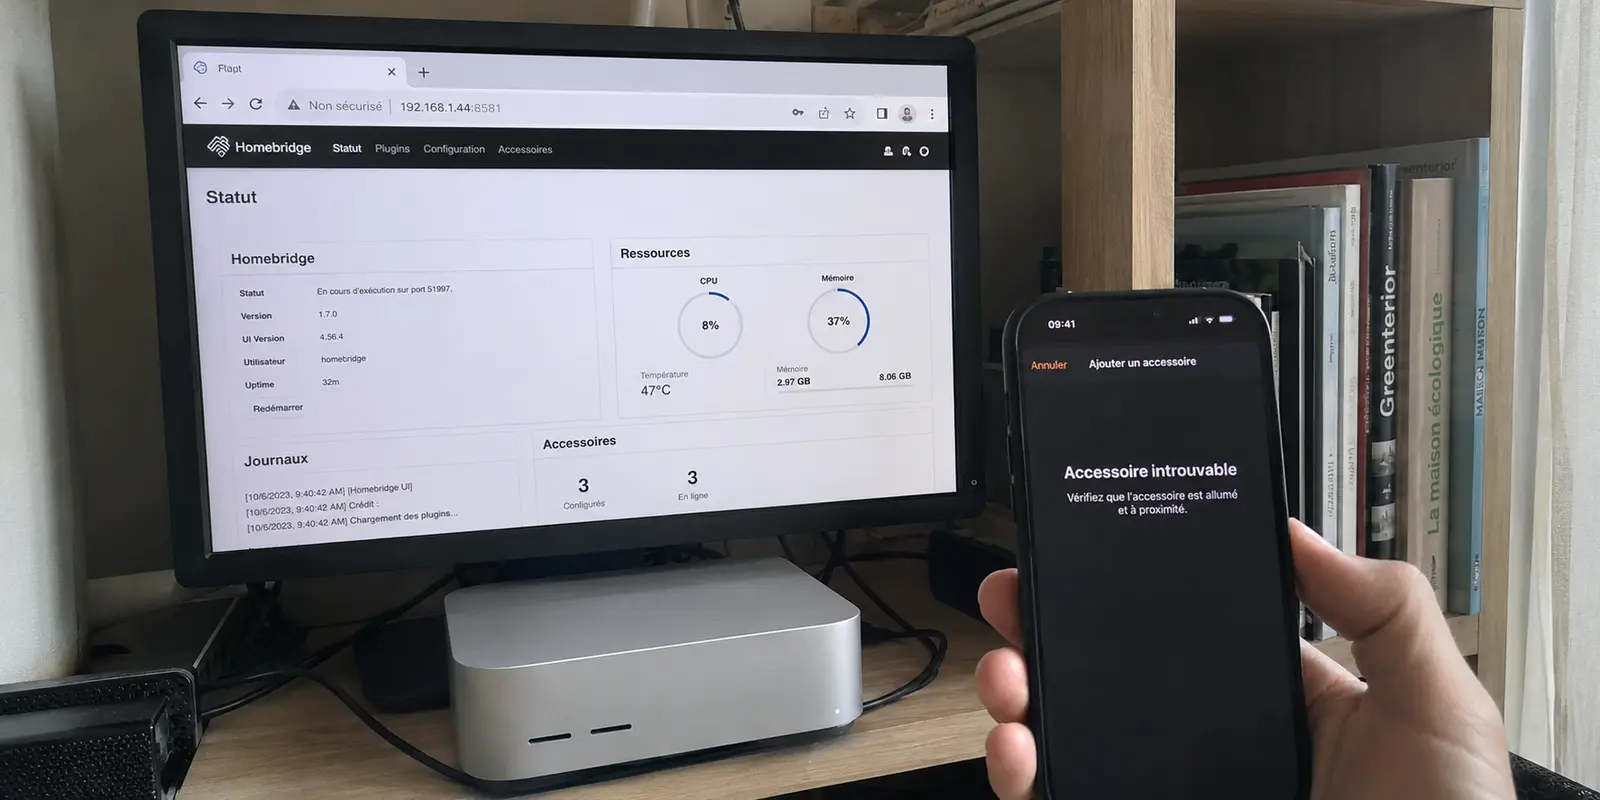
La scène a déjà fait perdre des soirées entières aux passionnés de domotique : vous ouvrez l'application Maison sur votre iPhone, pointez l'appareil photo vers le code QR affiché sur le tableau de bord de Homebridge, et attendez. La roue tourne indéfiniment sur « Recherche de l’accessoire… » avant de se solder par un laconique « Accessoire introuvable ». Pire encore : pour une installation qui tournait parfaitement hier, toutes vos lampes, vos volets et vos capteurs connectés virent soudainement au rouge avec la mention redoutée : « Sans réponse ».
Face à ce mur, les fausses pistes s'enchaînent. On réinitialise l'identifiant du pont, on régénère le code d'appairage dans l'interface web, on redémarre sa box internet à répétition, voire on accuse l'écosystème d'Apple d'instabilité chronique.
Pourtant, le coupable est presque toujours le même, silencieux et invisible : un tunnel VPN actif, installé soit sur la machine qui héberge Homebridge (votre Raspberry Pi, NAS ou mini-PC), soit directement sur votre iPhone. Ce n'est ni un bug passager ni une mauvaise manipulation de votre part, mais une incompatibilité physique entre les fondations d'Apple HomeKit et les principes mêmes d'un VPN.
Résumé de l’article et adéquation du produit
Pourquoi Homebridge et les accessoires Apple Home deviennent-ils « Sans réponse » quand un VPN est actif ?
Le récit relie le problème à Bonjour/mDNS : Homebridge annonce sa présence sur le réseau local, tandis qu’un tunnel VPN peut isoler l’hôte ou l’iPhone de ce trafic multicast. La solution proposée est de laisser Homebridge sur le LAN et de réserver le VPN aux appareils personnels, avec accès local préservé.
À retenir
- Pour qui : les utilisateurs de Homebridge/HomeKit qui perdent la découverte locale après l’activation d’un VPN.
- Point clé : l’adresse multicast 224.0.0.251 et la découverte Bonjour sont au cœur du diagnostic présenté.
- Limite importante : l’appairage initial peut nécessiter de couper temporairement le VPN ; un client qui bloque réellement l’accès au LAN continuera de casser la découverte locale.
Contexte produit : OnlydogVPN est cité comme exemple d’un client destiné aux appareils personnels qui, selon le récit, laisse les communications locales continuer pendant que le trafic web est chiffré. Site officiel d’OnlydogVPN.
Pourquoi Bonjour et mDNS se heurtent au tunnel
Pour comprendre l'origine du blocage, il faut observer comment Apple orchestre la domotique dans votre logement. Lorsque vous appairez ou pilotez un équipement, votre téléphone ne connaît pas son adresse IP à l'avance. Il s'appuie sur le protocole Bonjour, lui-même fondé sur le mDNS (Multicast DNS).
Concrètement, Homebridge ne cherche pas à joindre un serveur précis : il crie littéralement sa présence à la cantonade sur une fréquence locale partagée (l'adresse multicast 224.0.0.251). Tous les appareils Apple connectés au même réseau Wi-Fi entendent ce signal et savent immédiatement à qui parler.
Or, un VPN classique est un tunnel point-à-point strict. Sa mission fondamentale est d'aspirer l'intégralité du trafic réseau pour l'encapsuler et l'expédier hors de votre logement vers un serveur distant sécurisé.
Dès lors, la mécanique se brise :
- Si le VPN tourne sur la machine hôte de Homebridge : Les paquets d'annonce Bonjour sont aspirés dans le tunnel et expédiés sur un serveur à Zurich ou Francfort au lieu d'arroser votre salon. Vos ampoules parlent dans le vide à des centaines de kilomètres de là.
- Si le VPN tourne sur votre iPhone : Le téléphone s'isole du réseau local pour écouter exclusivement la passerelle chiffrée. Les annonces mDNS locales émises par votre pont ne franchissent jamais cette barrière.
Ce n'est pas une panne logicielle : c'est le comportement attendu d'un tunnel chiffré qui fait son travail de cloisonnement.
Les bricolages qui compliquent vite la maison
En cherchant à résoudre ce conflit sur les forums spécialisés, on tombe rapidement sur des tutoriels promouvant des acrobaties d'ingénierie réseau. Beaucoup s'y épuisent sans succès durable.
Certains tentent d'installer des réflecteurs mDNS comme Avahi pour faire rebondir les paquets entre les interfaces virtuelles. Le résultat se traduit le plus souvent par des boucles de diffusion qui saturent le processeur de la machine ou cessent de fonctionner dès que le tunnel change d'adresse.
D'autres essaient de forcer des connexions en mode pont (TAP) au lieu de tunnel (TUN), un gouffre en ressources qui n'est pas pris en charge par la majorité des applications modernes. Quant aux scripts manuels de règles de routage sous Linux (iptables), ils sautent invariablement à la moindre mise à jour du système d'exploitation ou du client VPN.
Une installation domotique domestique doit être prévisible, instantanée et accessible à tous les membres du foyer. L'alourdir de béquilles expérimentales condamne votre maison à des pannes régulières dès que vous quittez votre domicile.
Séparer le local du nomade
La véritable réponse technique repose sur une règle d'hygiène élémentaire : séparer strictement les rôles.
Votre instance Homebridge n'a besoin d'aucun VPN. Elle ne télécharge aucun fichier sensible et n'a pas à contourner de restriction géographique : son unique rôle est de faire dialoguer des objets connectés avec le réseau local de votre domicile. L'enfermer dans un tunnel externe n'apporte aucune sécurité et détruit sa fonction première. Elle doit rester nue, connectée directement à votre réseau local.
Le besoin légitime de protection et de chiffrement concerne en réalité vos appareils personnels — votre iPhone, votre Mac ou votre PC portable — qui naviguent sur le web, consultent des services bancaires ou se connectent à des réseaux extérieurs.
C’est précisément sur ce terrain que OnlydogVPN redéfinit la cohabitation entre vie privée et écosystème connecté. Plutôt que d'obliger l'utilisateur à arbitrer manuellement entre son anonymat en ligne et le contrôle de son salon, l'application intègre une gestion native et étanche du réseau local.
Le service isole intelligemment les flux : le trafic web sortant est chiffré et dérouté pour masquer votre identité, tandis que les requêtes dirigées vers vos équipements domestiques (imprimantes, partages de fichiers et passerelles domotiques comme Homebridge) continuent de dialoguer sur le réseau local sans la moindre interférence.
Finie la plomberie manuelle :
Des profils d'intention d'usage : Vous choisissez ce que vous voulez faire (streaming, navigation rapide ou filtrage renforcé), et l'application s'occupe de calibrer la route la plus propre sans jamais couper la communication avec vos accessoires HomeKit.
Résilience en mobilité : Grâce à une architecture moderne basée sur HTTP/3 avec obfuscation native du trafic, le tunnel maintient une connexion stable lors des transitions entre le Wi-Fi domestique et la 4G/5G, affichant jusqu’à 60 % de meilleure reprise sur les liaisons fluctuantes. Votre téléphone ne reste plus bloqué dans un état fantôme où il croit être hors du domicile.
Simplicité familiale : Pas de mots de passe complexes à saisir sur chaque écran : l'accès se fait instantanément par code magique temporaire sur votre boîte mail, permettant d'équiper toute la maison sans friction d'administration.
Pour remettre Homebridge d’aplomb
Pour sortir définitivement de l'impasse et retrouver le contrôle immédiat de vos accessoires, appliquez cette méthode pas à pas :
Purgez la machine hôte : Désinstallez tout client ou profil VPN configuré sur le Raspberry Pi ou le mini-PC qui héberge Homebridge. Redémarrez la machine pour rétablir une table de routage propre.
Vérifiez le moteur mDNS : Dans les réglages de l'interface web de Homebridge, assurez-vous que la méthode d'annonce réseau est positionnée sur le moteur par défaut recommandé (Ciao ou Bonjour HAP natif), assigné à votre interface physique (Ethernet eth0 ou Wi-Fi wlan0).
Réalisez l'appairage initial à nu : Sur votre iPhone, coupez momentanément toute liaison VPN le temps de scanner le code QR dans l'application Maison. L'échange cryptographique direct s'opère alors en une fraction de seconde.
Réactivez votre protection nomade : Relancez votre tunnel sur l'iPhone via la solution simplifiée. Constatez que vos lampes, vos scénarios et vos automatisations continuent de répondre instantanément au doigt et à la voix.
Votre maison connectée n'a pas besoin de traverser un tunnel chiffré pour allumer la lumière du salon : laissez votre domotique respirer sur votre réseau local, et confiez votre sécurité en ligne à un outil pensé pour respecter la vie de vos appareils.
Questions fréquentes
Pourquoi Homebridge disparaît-il quand un VPN est actif ?
Parce que Homebridge dépend de Bonjour/mDNS pour annoncer sa présence sur le réseau local. Si le VPN aspire ou isole ce trafic multicast, l’iPhone et le pont ne se découvrent plus correctement.
Faut-il installer un VPN sur le Raspberry Pi ou le mini-PC qui héberge Homebridge ?
L’article déconseille cette configuration pour ce cas d’usage. Il présente Homebridge comme un service local qui doit rester directement joignable sur le LAN afin de conserver la découverte mDNS.
Un réflecteur mDNS, TAP ou des règles iptables constituent-ils une solution durable ?
Le texte les décrit comme des bricolages fragiles : ils ajoutent de la complexité et peuvent casser lors d’un changement d’interface, d’adresse ou d’une mise à jour.
Comment refaire un appairage HomeKit proprement ?
La méthode proposée est de retirer le VPN de l’hôte Homebridge, vérifier le moteur mDNS, couper temporairement le VPN de l’iPhone pour scanner le QR code, puis réactiver une protection qui conserve l’accès au réseau local.