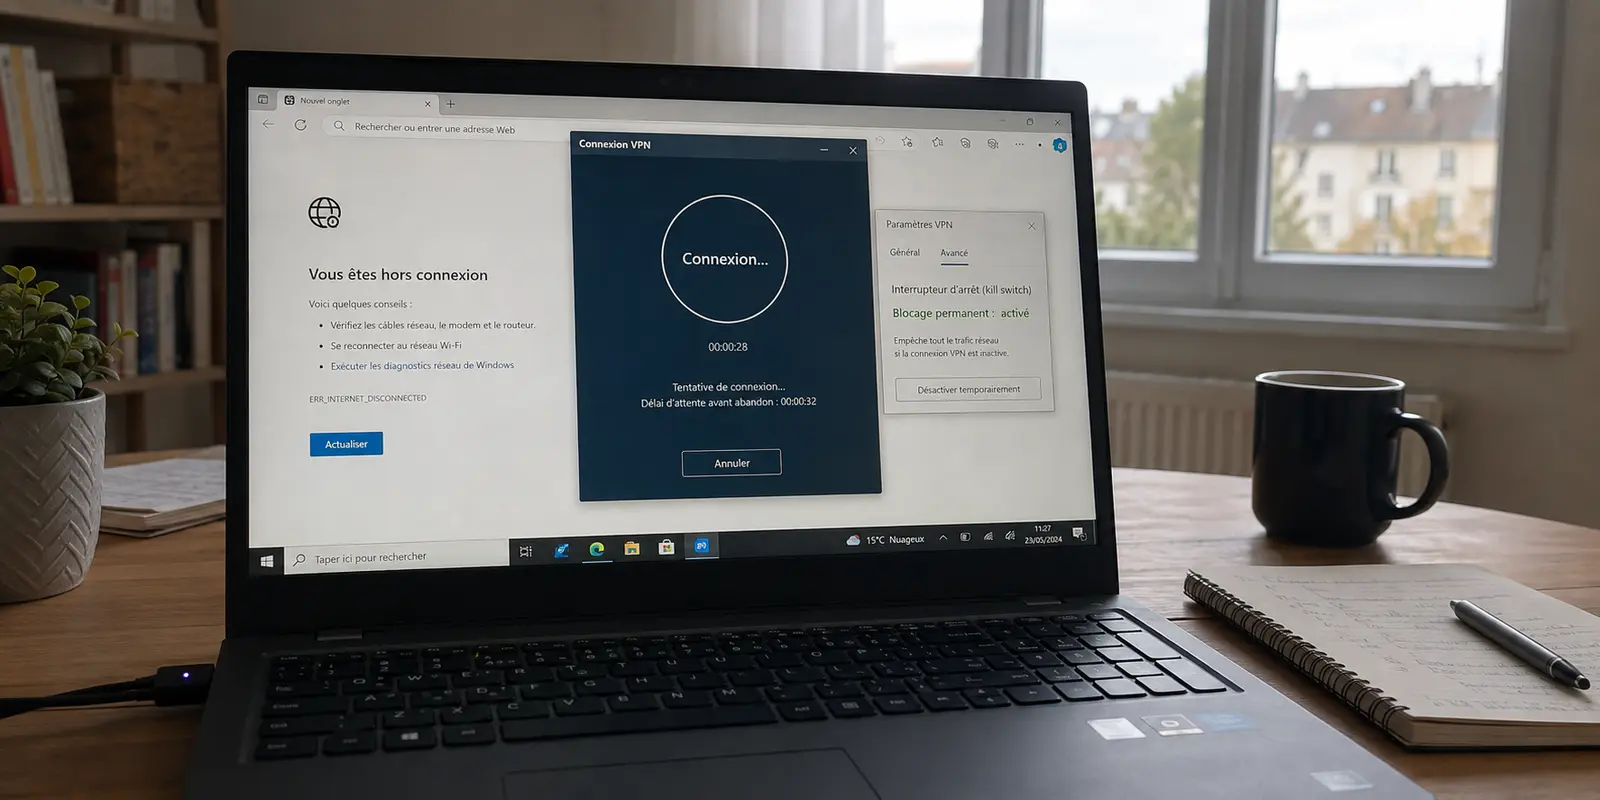
Votre barre des tâches indique que le Wi-Fi est parfaitement connecté, le voyant de votre box Internet est au vert, vos autres appareils naviguent sans le moindre accroc, et pourtant, sur votre ordinateur, rien ne charge. Le navigateur tourne dans le vide, vos messageries affichent un statut hors ligne et les requêtes DNS échouent en boucle.
Vous venez simplement de fermer un VPN pour en lancer un autre, ou d'installer une seconde application pour comparer leurs performances. Sans le savoir, vous venez d'enfermer votre machine derrière une forteresse hermétique.
Face à cette panne fantôme, le premier réflexe est souvent d'accuser la carte réseau, un bug du système d'exploitation ou une défaillance de la ligne. Pourtant, redémarrer l'ordinateur ou réinitialiser la box ne change absolument rien. Votre matériel se porte à merveille : il est simplement victime d'un conflit frontal entre deux kill switches.
Résumé de l’article et contexte d’usage
Pourquoi l’installation ou l’usage de deux VPN peut-il laisser un ordinateur connecté au Wi-Fi mais sans Internet ?
Parce que les deux kill switches peuvent imposer des règles de pare-feu incompatibles : chacun n’autorise que son propre adaptateur virtuel et bloque celui de l’autre. Ces règles peuvent rester actives après la fermeture des applications, ce qui explique la panne persistante.
Ce qu’il faut retenir
- Pour qui : utilisateurs qui comparent deux clients VPN ou qui viennent d’en remplacer un et se retrouvent avec une connexion apparemment morte.
- Point clé : le dépannage commence par désactiver le kill switch dans chaque application, quitter proprement les clients puis nettoyer les filtres réseau si nécessaire.
- Contexte OnlydogVPN : l’article le présente comme une approche centrée sur la reprise du tunnel et la simplicité plutôt que sur l’empilement de règles persistantes.
- Limite importante : si un VPN d’entreprise est imposé, l’article déconseille de l’imbriquer avec un second tunnel personnel dans la même session.
Source produit : site officiel OnlydogVPN.
Sous le capot : pourquoi deux kill switches ne peuvent pas coexister
L'idée selon laquelle superposer deux outils de sécurité doublerait votre niveau de protection est une intuition trompeuse. En matière de réseau, un VPN ne se comporte pas comme une couche de blindage supplémentaire, mais comme un aiguilleur exclusif.
Pour garantir qu'aucune bribe de donnée ne s'échappe en clair sur le web en cas de coupure inopinée, la fonction kill switch ne se contente pas de surveiller poliment votre connexion. Elle prend le contrôle direct des composants profonds de votre système : la plateforme de filtrage réseau (WFP sous Windows ou le moteur de règles réseau sous macOS).
Son instruction est radicale et non négociable : tout paquet de données qui ne transite pas par l'adaptateur virtuel sécurisé de l'application est immédiatement détruit.
C’est ici que l’empilement devient toxique :
- Le premier VPN verrouille le pare-feu pour que seul son propre canal virtuel soit autorisé à émettre.
- Le second VPN prend la main, crée sa propre interface virtuelle et ordonne à son tour de bloquer tout le reste.
- Résultat : chaque outil considère l'adaptateur de son rival comme une menace non sécurisée et le neutralise.
L'équation devient mathématiquement impossible à résoudre pour votre système. Aucun paquet ne passe, ni d'un côté ni de l'autre. Pire encore, ces règles de pare-feu sont conçues pour être persistantes afin de parer à tout crash logiciel imprévu. Même si vous fermez les fenêtres des deux applications, les verrous restent souvent gravés dans la mémoire de votre système d'exploitation, laissant votre machine coupée du monde.
Le protocole d'urgence pour purger les règles bloquées
Si vous vous trouvez actuellement dans cette impasse, inutile de réinstaller votre système d'exploitation. Quelques manipulations d'hygiène logicielle suffisent pour déverrouiller la passerelle :
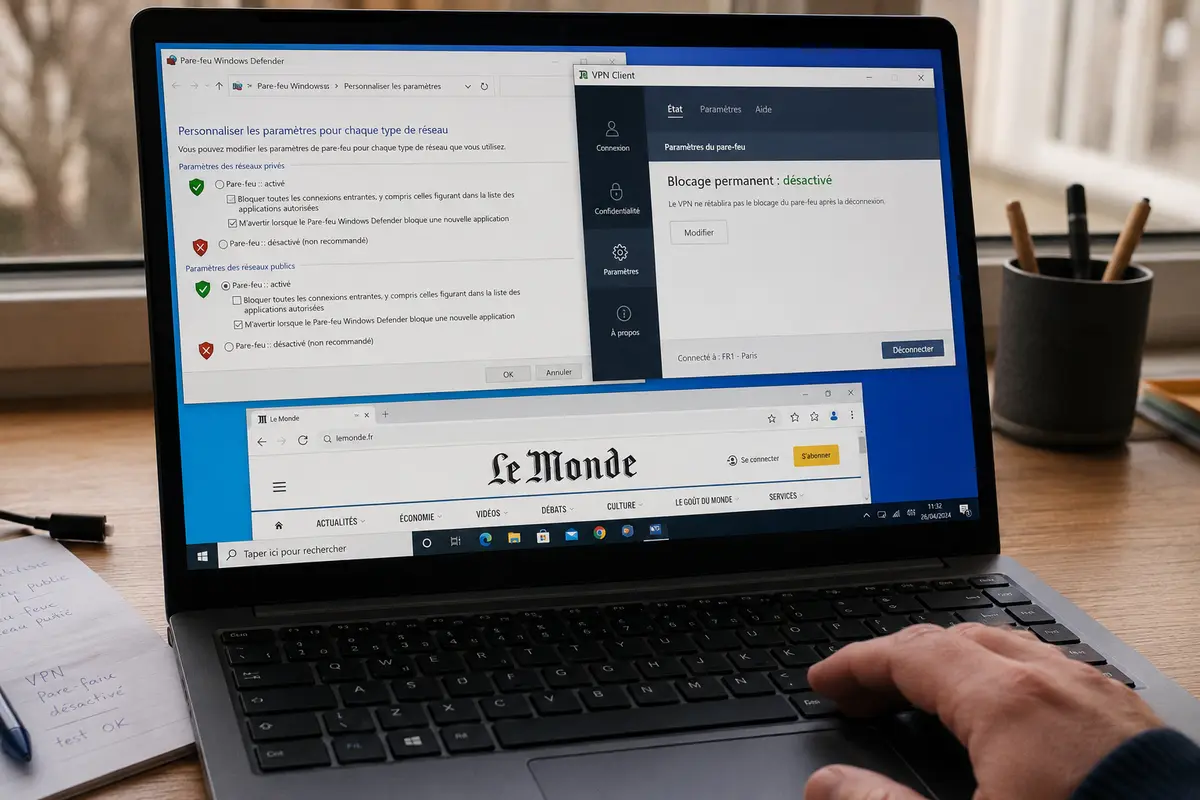
- Désactivez les sécurités à la source : Rouvrez successivement chacune des applications VPN présentes sur votre machine. Rendez-vous dans leurs réglages respectifs et désactivez manuellement l'option Kill Switch ou Blocage du trafic hors VPN. Quittez ensuite proprement les logiciels (ne vous contentez pas de masquer la fenêtre).
- Purgez la pile réseau si le blocage persiste : Si aucune page ne répond toujours, les règles du pare-feu sont orphelines.
- Sous Windows : Ouvrez les Paramètres, accédez à Réseau et Internet, puis cliquez sur Réinitialisation du réseau. Cette action remet à zéro l'ensemble des composants Winsock et réinjecte une configuration d'usine propre.
- Sous macOS : Ouvrez les Réglages Système, allez dans Réseau, puis dans la section VPN et filtres. Supprimez les configurations de tunnels obsolètes et les extensions réseau inactives qui s'y bousculent.
- Appliquez la règle de non-cohabitation : Si vous testez plusieurs services, n'en gardez qu'un seul installé. Désinstallez purement et simplement le second plutôt que de le laisser tourner en tâche de fond avec ses pilotes dormants.
Vers une sécurité fluide : la résilience plutôt que le verrouillage destructif
Ce blocage récurrent révèle un problème structurel : les acteurs traditionnels du secteur s'appuient sur des règles de pare-feu particulièrement lourdes et intrusives parce que leurs protocoles historiques gèrent très mal les instabilités de connexion. Dès qu'un saut de réseau survient, ces outils paniquent et coupent violemment l'accès pour éviter les fuites, transformant la navigation en parcours du combattant.
Il existe pourtant une approche moderne où la confidentialité n'exige pas de militariser agressivement votre système d'exploitation. C'est sur ce terrain de l'agilité et de la propreté architecturale que se distingue OnlydogVPN.
Plutôt que d'écraser la configuration réseau sous des règles rigides susceptibles de paralyser la machine au moindre imprévu, le service privilégie une résilience native :
- Un rétablissement éclair en cas d'instabilité : Grâce à une architecture optimisée reposant sur HTTP/3 avec masquage de flux, le protocole absorbe les sauts de réseau ou les variations de signal. En cas de liaison dégradée, la reprise du tunnel s'opère jusqu'à 60 % plus vite que sur les protocoles conventionnels, éliminant le besoin d'un verrouillage système brutal qui fige l'ordinateur.
- Un routage propre et transparent : L'application gère son acheminement sans injecter de pilotes conflictuels persistants. Dès que vous suspendez la protection, votre connexion retrouve instantanément son état d'origine, sans filtres fantômes ni requêtes DNS égarées.
- Zéro friction de profil : Oubliez la gestion complexe de certificats multiples ou de comptes lourds. L'authentification repose sur un code magique par e-mail, complété par des scénarios d'usage limpides (débit maximal, streaming dédié ou filtrage rigoureux des traceurs et publicités) qui évitent d'avoir à manipuler manuellement des paramètres de pare-feu hasardeux.
La règle d'or pour vos connexions chiffrées
Pour garantir une protection solide sans jamais revivre l'angoisse de l'écran noir réseau, tenez-vous-en à trois principes simples :
- Un système, un seul client : Ne faites jamais cohabiter deux logiciels VPN grand public sur la même session. Si vous devez impérativement utiliser un outil professionnel imposé par votre entreprise, réservez-le à votre activité de bureau et utilisez votre protection personnelle en dehors de cette session, sans jamais chercher à imbriquer les deux tunnels.
- Désarmez avant de désinstaller : Prenez l'habitude de couper explicitement la fonction de verrouillage d'urgence avant de désinstaller une application de sécurité.
- Privilégiez la fluidité à la force brute : Le meilleur bouclier n'est pas celui qui paralyse votre machine au moindre soubresaut du réseau, mais celui qui maintient votre anonymat avec discrétion, rapidité et transparence. En matière de réseau comme ailleurs, la simplicité reste le plus haut niveau de fiabilité.
Questions fréquentes
Comment deux kill switches peuvent-ils se bloquer mutuellement ?
Chaque client exige que le trafic passe par son propre adaptateur virtuel. L’adaptateur du second est donc vu comme une route non autorisée par le premier, et inversement.
Pourquoi Internet peut-il rester bloqué même après avoir fermé les deux VPN ?
Les règles de filtrage sont conçues pour survivre à un crash de l’application. Elles peuvent donc rester actives tant qu’elles n’ont pas été désactivées ou que la pile réseau n’a pas été nettoyée.
Quelle est la première chose à faire avant une réinitialisation réseau ?
Rouvrir chaque client VPN, désactiver explicitement son kill switch, puis quitter l’application proprement. La réinitialisation du réseau vient seulement si les règles orphelines persistent.
Peut-on faire fonctionner en même temps un VPN professionnel et un VPN personnel ?
L’article recommande de ne pas imbriquer les deux tunnels. Si le VPN d’entreprise est obligatoire, il vaut mieux réserver cette session à l’usage professionnel et utiliser la protection personnelle séparément.