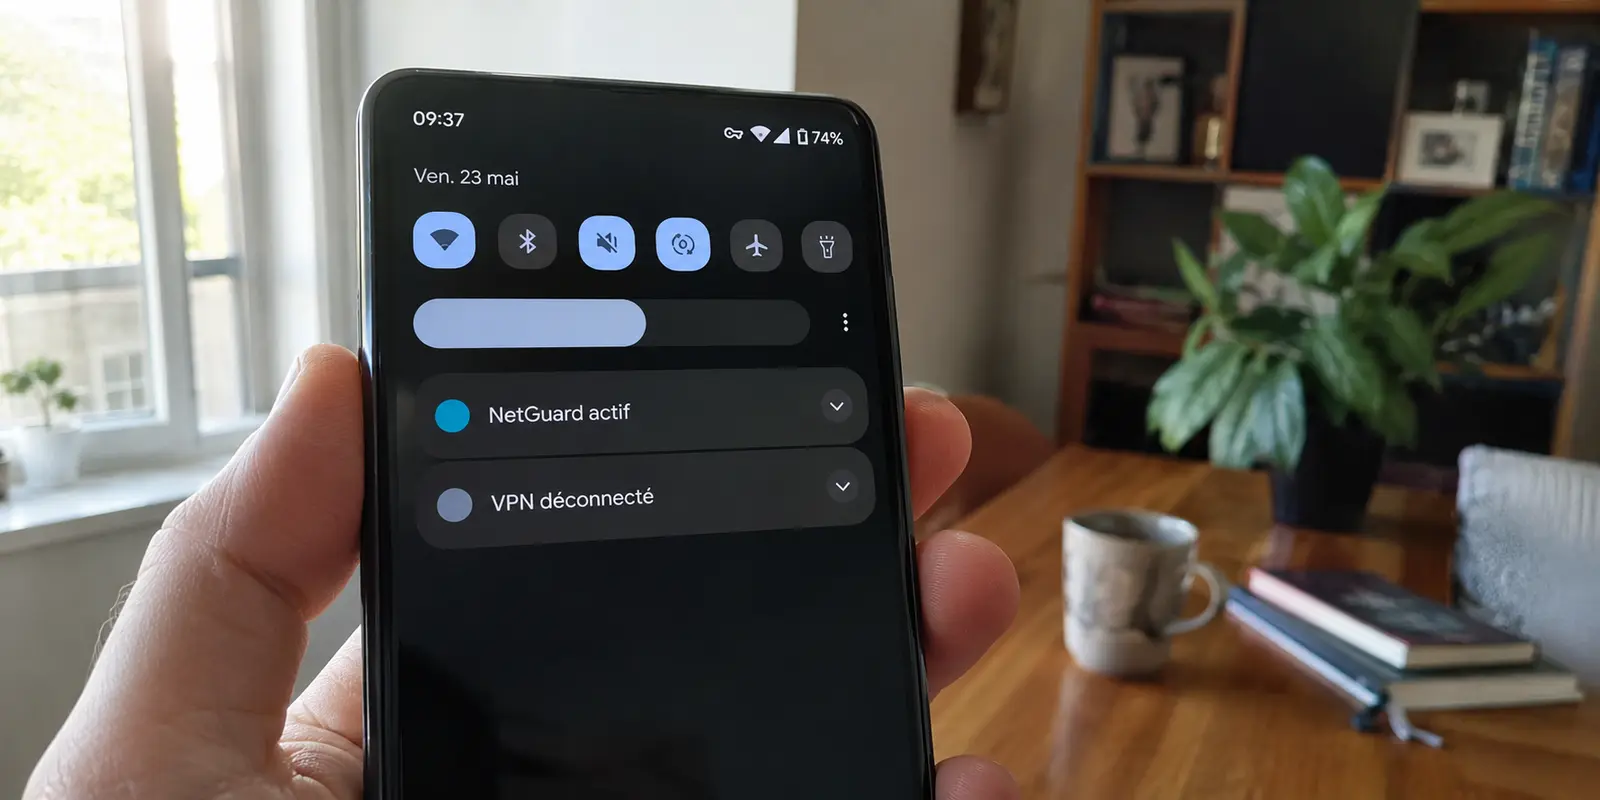
Le scénario est d'une régularité exaspérante. Vous lancez votre VPN habituel, tout fonctionne. Quelques minutes plus tard, vous activez un pare-feu comme NetGuard ou un utilitaire comme Super Proxy pour canaliser vos flux. Aussitôt, la petite clé du premier VPN disparaît de la barre d'état. Vous retournez dans l'application principale, forcez la reconnexion, puis retournez naviguer : c'est désormais votre pare-feu ou votre proxy qui est tombé.
Face à cette boucle sans fin, le réflexe naturel consiste à accuser un serveur capricieux, une mise à jour instable ou un bug d'application. C'est une fausse piste. Votre téléphone ne souffre d'aucune panne : vous assistez simplement à une bataille de territoire dont les règles sont fixées par Android lui-même. Relancer le service déchu ne répare rien ; cela ne fait que transférer le contrôle du trafic d'une main à l'autre.
Résumé de l’article et pertinence du produit
Pourquoi NetGuard, Super Proxy et un VPN commercial se déconnectent-ils mutuellement sur Android ?
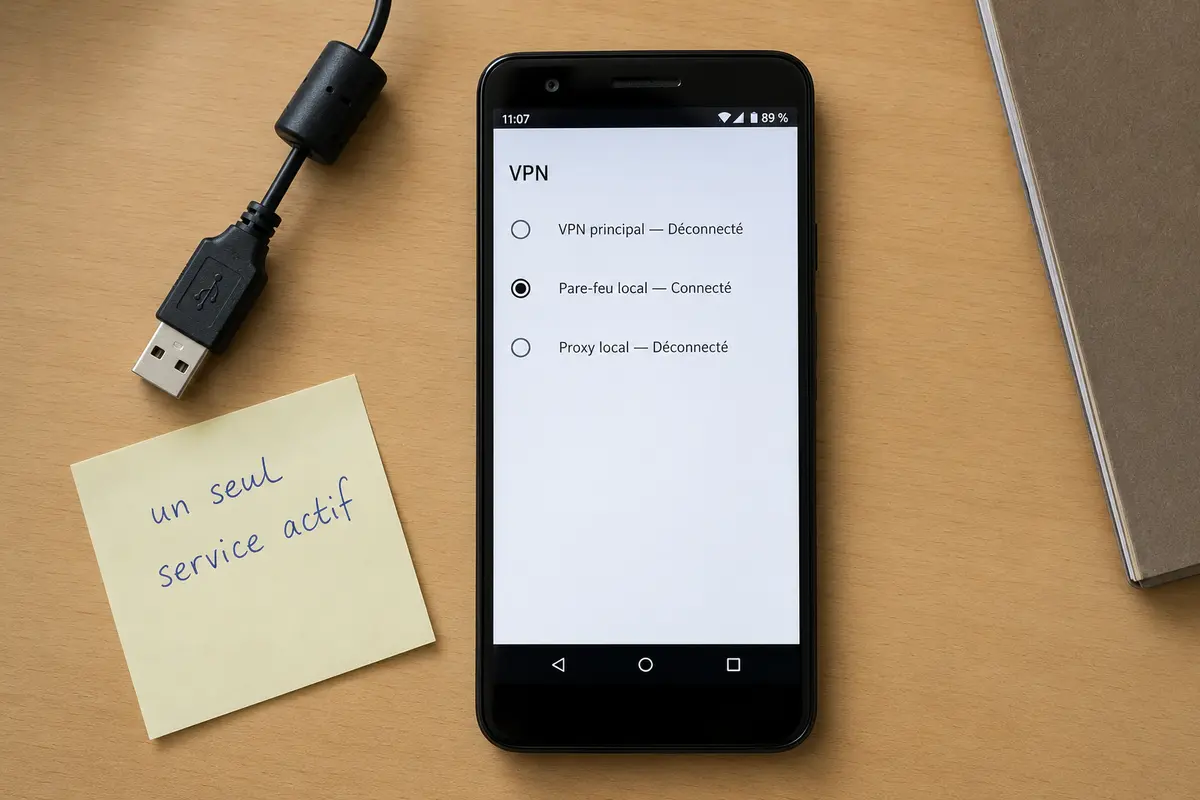
Sur un appareil Android non rooté, plusieurs de ces outils utilisent la même ressource système : VpnService. Un seul tunnel peut occuper ce poste de contrôle à la fois. Activer un second outil qui monte son propre VPN local révoque donc le premier ; il faut choisir qui contrôle le trafic au lieu de relancer les applications en boucle.
À retenir
- Pour qui : les utilisateurs Android qui essaient de faire fonctionner simultanément un VPN, NetGuard, un proxy local ou un outil réseau similaire
- Point clé : le nom commercial de l’application importe moins que sa méthode technique : NetGuard et certains proxys montent un VPN local, alors que le DNS privé Android n’occupe pas VpnService
- Limite : une solution VPN intégrant le blocage des publicités et traqueurs ne remplace pas NetGuard si vous avez besoin d’un pare-feu granulaire par application, ni Super Proxy si un proxy HTTP/SOCKS5 obligatoire est imposé
Place d’OnlydogVPN : OnlydogVPN est pertinent dans l’article si le second outil n’était utilisé que pour le blocage des publicités ou des traqueurs, car l’objectif peut alors être centralisé dans un seul tunnel. Il n’est pas présenté comme un substitut aux fonctions spécialisées de pare-feu granulaire ou de proxy obligatoire. Site officiel OnlyDogsVPN
Arrêtez la boucle « je rallume l’un, l’autre s’éteint »
Sur un smartphone Android non rooté, le système applique une règle d'architecture stricte et non négociable : il n'existe qu'un seul poste de contrôle pour intercepter l'ensemble du trafic, articulé autour de ce que l'on nomme le [VpnService](https://developer.android.com/reference/android/net/VpnService).
Le système ne tolère aucune colocation à ce niveau. Dès qu'une application réclame et active ce tunnel, Android révoque automatiquement et instantanément l'interface précédente. Lorsque vous voyez l'outil A s'éteindre à la seconde exacte où vous démarrez l'outil B, vous ne subissez ni une baisse de débit ni un refus d'authentification : l'application B vient simplement d'expulser l'application A du poste de pilotage.
Pour lever immédiatement le doute, faites un test d'une minute :
- Désactivez complètement NetGuard, vos proxys et vos bloqueurs réseau tiers.
- Lancez uniquement votre VPN principal et constatez que le trafic circule normalement.
- Activez un seul outil secondaire.
Si le premier s'effondre dans la seconde, le diagnostic est posé. Le problème ne vient pas des réglages internes de vos applications, mais d'une ressource système unique que deux outils convoitent en même temps.
NetGuard, DNS et Super Proxy : trois étiquettes, deux réalités techniques
Pour sortir de l'impasse, il faut cesser de juger ces applications d'après leurs noms commerciaux ou leurs promesses marketing. La seule question qui compte est : par quel moyen technique cet outil prend-il la main sur mes données ?
- NetGuard : C'est un pare-feu applicatif réputé. Pourtant, pour filtrer ou couper la connexion de vos applications sans exiger les droits root, NetGuard n'a d'autre choix que de monter un VPN local sur l'appareil. Bien qu'il ne vous connecte à aucun serveur distant à l'autre bout du monde, il monopolise l'unique interface
VpnServiced'Android. Sa documentation le rappelle d'ailleurs clairement : il ne peut pas coexister nativement avec un autre client VPN. - Super Proxy : Le mot « proxy » donne l'impression d'une simple passerelle réseau discrète. Pourtant, pour rediriger de force vos applications vers un serveur HTTP ou SOCKS5 sans configuration manuelle par application, Super Proxy utilise lui aussi un tunnel VPN local. Du point de vue d'Android, Super Proxy et votre VPN commercial sont deux jumeaux qui demandent exactement le même siège.
- Le DNS privé d'Android : C'est la seule exception notable de ce trio. Cette fonction, intégrée nativement dans les paramètres réseau d'Android, protège les requêtes de noms de domaine au niveau système. Elle ne crée pas de tunnel
VpnServiceet n'expulse donc aucun VPN. Attention toutefois : un VPN actif peut imposer ses propres serveurs DNS et passer outre votre réglage système, mais il n'y aura aucun crash ni déconnexion en chaîne.
La règle d'or est limpide : ne vous demandez plus si une application se définit comme un pare-feu, un proxy ou un optimiseur. Demandez-vous si elle active un VPN local. Si la réponse est oui, elle entrera en collision frontale avec tout autre VPN.
La bonne question : quelle fonction mérite l’unique tunnel ?
Puisqu'Android ne propose qu'un seul emplacement, la question n'est plus « comment les faire cohabiter », mais « à qui confier l'unique volant ». Vous devez identifier la fonction non négociable de votre quotidien et externaliser le reste.
- Vous avez impérativement besoin des règles par application de NetGuard :
Si votre priorité absolue est d'interdire au cas par cas l'accès au réseau à certaines applications, confiez le tunnel à NetGuard. Ne tentez pas de superposer un VPN par-dessus. NetGuard permet certes de router le trafic vers un proxy SOCKS5 en amont, mais cela requiert une infrastructure compatible et ne fonctionnera pas avec la majorité des applications VPN grand public.
- Vous cherchez avant tout à modifier vos serveurs DNS :
N'installez aucun utilitaire tiers qui monterait un VPN local uniquement pour changer de résolveur. Utilisez simplement l'option DNS privé intégrée dans les réglages réseau d'Android. Le poste de contrôle restera ainsi vacant pour votre véritable VPN.
- Vous devez utiliser un proxy imposé (école, travail, passerelle spécifique) :
Super Proxy est alors indispensable pour forcer l'usage de ce serveur SOCKS5 ou HTTP. Mais vous devez accepter qu'il occupe l'unique tunnel disponible. Lui ajouter un second VPN commercial est une impossibilité structurelle.
Moins de pubs et de suivi : simplifiez l'architecture
Dans une grande majorité des cas, l'empilement complexe NetGuard + VPN ne répond pas à un besoin de pare-feu granulaire. Beaucoup d'utilisateurs installent un second outil uniquement pour une raison pragmatique : bloquer les bannières intrusives, les traqueurs et naviguer sans être pisté, tout en conservant une liaison chiffrée.
Créer une guerre de tranchées entre deux applications pour ce seul résultat est une erreur d'architecture. La solution la plus stable consiste à réunir ces deux missions sous le même toit.
C'est exactement ici qu'OnlydogVPN↗ prend tout son sens. Plutôt que de contraindre Android à choisir entre votre chiffrement et un filtre local qui se neutralisent mutuellement, l'application prend en charge simultanément le tunnel et le filtrage intégré des requêtes publicitaires et des trackers.
Si vous utilisiez NetGuard ou un bloqueur tiers en boucle locale simplement pour nettoyer vos pages Web et vos flux réseau, la recommandation éditoriale est claire : simplifiez votre appareil. Laissez cette solution dédiée gérer l'unique VpnService de votre système avec ses boucliers activés, plutôt que d'épuiser votre batterie et votre connexion à faire arbitrer deux outils concurrents.
Gardez bien en tête la frontière technique : si votre usage requiert impérativement de couper les données de l'application calculatrice ou d'emprunter le proxy SOCKS5 d'une entreprise, les utilitaires spécialisés restent requis. Mais pour une navigation quotidienne privée, sécurisée et débarrassée des traceurs, centraliser ces fonctions évite toute rupture de service.
Votre configuration finale doit tenir en une seule ligne
Pour vérifier si votre smartphone est enfin configuré proprement, appliquez un principe simple. Vous devez être capable de résumer votre installation par l'une de ces quatre formules exclusives :
- VPN + DNS privé : Le tunnel principal est confié à votre VPN ; le filtrage ou la résolution alternative passe par le réglage système natif d'Android, sans aucun outil intermédiaire.
- NetGuard + proxy compatible : Le tunnel local appartient à NetGuard pour son pare-feu chirurgical, avec éventuellement une redirection en chaîne vers un proxy dédié.
- Super Proxy seul : Le tunnel local appartient à Super Proxy pour acheminer l'ensemble des flux vers une passerelle HTTP ou SOCKS5 obligatoire.
- Solution intégrée seule : Le tunnel unique est confié à votre protecteur dédié, qui applique son propre filtrage des domaines indésirables sans solliciter de deuxième application.
Prenez quelques secondes pour ouvrir les paramètres réseau de votre téléphone. Complétez mentalement la phrase suivante :
« Mon unique tunnel Android est géré par ________ ; mes autres besoins sont assurés sans aucun deuxième VPN local. »
Si vous devez y inscrire deux noms différents, votre connexion continuera de sauter. Choisissez votre outil prioritaire, déléguez-lui le contrôle du trafic, et laissez Android faire ce qu'il sait faire : maintenir une liaison stable, continue et cohérente.
Questions fréquentes
Pourquoi mon VPN s’éteint-il dès que j’active NetGuard ou Super Proxy ?
Parce que ces outils peuvent réclamer la même interface VpnService qu’un VPN commercial. Android révoque l’interface précédente lorsqu’un nouveau service VPN prend le contrôle, ce qui ressemble à une panne alors qu’il s’agit d’une règle d’architecture.
Le DNS privé Android peut-il coexister avec un VPN ?
Oui sur le plan de VpnService : le DNS privé intégré au système ne monte pas un second tunnel VPN et ne provoque donc pas la même expulsion. Le VPN actif peut toutefois imposer ses propres serveurs DNS et modifier le résultat attendu.
Quand faut-il garder NetGuard ou Super Proxy comme outil principal ?
Gardez NetGuard si votre besoin non négociable est le filtrage réseau granulaire par application. Gardez Super Proxy si une passerelle HTTP ou SOCKS5 imposée doit contrôler tout le trafic. Dans ces cas, accepter l’unique tunnel Android est plus cohérent que d’essayer d’empiler un second VPN.